

Společnost Red Hat představila vydání distribuce Red Hat Enterprise Linux 10. Připravené instalační obrazy jsou k dispozici pro registrované uživatele portálu Red Hat Customer Portal (pro hodnocení funkcionality lze využít veřejné iso-obrázky CentOS Stream 10 a také bezplatné verze RHEL pro vývojáře). Vydání je sestaveno pro architektury x86_64, s390x (IBM System z), ppc64le (POWER9) a Aarch64 (ARM64).
Základem větve RHEL 10 je balíčková základna projektu CentOS Stream 10, který je prezentován jako upstream pro RHEL, poskytující externím účastníkům možnost kontrolovat přípravu balíčků pro RHEL, nabízet své změny a ovlivňovat přijatá rozhodnutí. V souladu s 13letým cyklem podpory bude RHEL 10 podporován až do roku 2035 + 3 roky rozšířené placené podpory. Aktualizace pro RHEL 9 budou vydávány do konce května 2032, zatímco RHEL 8 do roku 2029.
Balíčky RHEL nejsou umístěny ve veřejném repozitáři git.centos.org a jsou poskytovány klientům společnosti pouze prostřednictvím uzavřené části webu, na kterém platí uživatelská smlouva (EULA), zakazující redistribuci těchto dat, což neumožňuje použít tyto balíčky k výrobě odvozených distribucí. Zdrojové kódy RHEL zůstávají k dispozici v repozitáři CentOS Stream, ale nejsou plně synchronizovány s RHEL a verze balíčků v něm se vždy neshodují s balíčky z RHEL. Rocky Linux, Oracle a SUSE reprodukují zdrojové kódy rpm-balíčků vydání RHEL v rámci projektu OpenELA.
Hlavní změny:
- Z dodávky byl odstraněn X.org Server a s ním související komponenty. Ve výchozím nastavení je využíván grafický stack založený na protokolu Wayland. Možnost spuštění aplikací X11 v sezení Wayland je zajištěna pomocí DDX-serveru XWayland (zůstal pouze balíček „xorg-x11-server-Xwayland“).
- Pracovní prostředí bylo aktualizováno na vydání GNOME 47. V klasickém sezení GNOME byl přidán režim přehledu pro prohlížení otevřených oken, který byl dříve dostupný pouze ve standardním sezení GNOME. Knihovny Qt byly aktualizovány na verzi 6.7. Z dodávky byly odstraněny balíčky Qt5 (podpora zůstala pouze pro Qt 6).
- Byla ukončena dodávka rpm-balíčků pro Firefox, GIMP, LibreOffice, Inkscape a Thunderbird. Pro instalaci Firefox a Thunderbird je zajištěno automatické stahování a instalace balíčků ve formátu Flatpak, s využitím externího repozitáře flatpaks.redhat.io.
- Zvukový server PulseAudio byl nahrazen balíčkem PipeWire.
- Byly aktualizovány verze balíčků pro vývojáře: GCC 14.2, LLVM 19.1.7, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.84.1, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Byly aktualizovány serverové balíčky: OpenSSH 9.9, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Byly aktualizovány systémové balíčky: jádro Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.9, polkit 125, DNF 4.20 a RPM 4.19.
- Byly přidány nové balíčky: tuned-ppd (namísto power-profiles-daemon), libcpuid a dnsconfd (demon na pozadí pro ukládání DNS do mezipaměti). V souvislosti s převedením kódu databázového systému Redis na proprietární licenci byl navržen fork Valkey. Místo DHCP serveru ISC DHCP byl použit Kea DHCP. Místo zlib byl nasazen balíček zlib-ng-compat.
- V balíčkovém správci DNF je ve výchozím nastavení zakázáno stahování metadat se seznamy souborů zahrnutých v balíčcích (filelist). Tyto údaje se zřídka používají, ale mají velkou velikost a zpomalují výkon. Pro práci s PGP v DNF a RPM byla použita knihovna rpm-sequoia.
- Byla přidána experimentální podpora souborového systému Composefs, který je implementován jako nadstavba nad FS OverlayFS a EROFS, a je optimalizován pro efektivní sdílení obsahu několika připojených diskových obrazů.
- V hypervisoru KVM byla poskytnuta experimentální (Technology Preview) podpora technologií AMD SEV, SEV-SNP a SEV-ES.
- Pro nové uživatele, kteří jsou vytvářeni prostřednictvím rozhraní instalátoru Anaconda, jsou ve výchozím nastavení udělena administrátorská práva (pro deaktivaci tohoto chování je k dispozici speciální nastavení). V instalátoru je také navrženo nové rozhraní pro výběr časového pásma. Pro vzdálený přístup k instalátoru je použit protokol RDP místo VNC.
- Byla přidána podpora algoritmů šifrování odolných vůči útokům kvantových počítačů. Tyto algoritmy jsou k dispozici v OpenSSL, OpenSSH a v systémových kryptografických politikách (crypto-policies). V OpenSSL byla přidána možnost vytváření souborů s certifikáty a klíči ve formátu PKCS #12 splňující požadavky FIPS. Místo enginu openssl-pkcs11 byl použit pkcs11-provider, který umožňuje použití hardwarových klíčů v apache httpd, libssh, bind a dalších aplikacích využívajících OpenSSL. Práva přístupu k hostitelským klíčům SSH byla změněna z 0640 na 0600 (pouze pro vlastníka). V GnuTLS byla přidána podpora komprese certifikátů metodami zlib, brotli a zstd.
- Kromě GnuPG byl přidán nástroj pro příkazový řádek Sequoia (nástroje sq a sqv) s implementací standardu OpenPGP (RFC-4880) v jazyce Rust.
- Ve výchozím nastavení je povolen režim prediktivního výběru jmen pro síťové rozhraní (net.ifnames=1). V NetworkManageru byl pro IPv4 zaveden mechanismus pro rozpoznání duplikace. IP adress DAD (Duplicitní detekce adres) pro prevenci přidělení stejné IP na různých systémech v lokální síti.
- U diskových obrazů (například u systémových obrazů pro AWS a KVM) byla zrušena možnost použití samostatné části "/boot."
- Nástroje SELinux pracující v uživatelském prostoru (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) byly aktualizovány na verzi 3.8, ve které je zaveden parametr "audit2allow -C" pro výstup ve formátu CIL (Common Intermediate Language). Do utility sandbox byla přidána podpora protokolu Wayland.
- V komponentě Keylime byla přidána podpora identifikace zařízení prostřednictvím IDevID (Initial Device Identity) a IAK (Initial Attestation Key) a jako výchozí je aktivován protokol TLS 1.3.
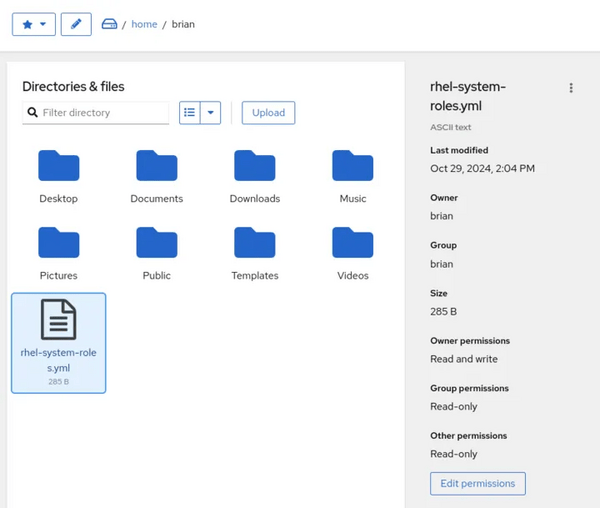
- Ve webové konzoli byl navržen nový správce souborů (balíček cockpit-files), který umožňuje spravovat soubory a adresáře.

- V serveru Tisk CUPS má ve výchozím nastavení zakázánu činnost v režimech mDNS a broadcast, aktivovaných v nedávno objevených zranitelnostech vykořisťovaných na dálku.
- V glibc byly zahrnuty varianty funkcí memcpy a memmove optimalizované pro procesory AMD Zen 3 a Zen 4.
- Bylo přidáno velké množství nových ovladačů, včetně ovladačů pro vestavěný akcelerátor Intel QAT (QuickAssist Technology), který nabízí nástroje pro urychlení výpočtů používaných při kompresi a šifrování.
- Byly odstraněny balíky TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks.
- Byla ukončena dodávka balíků: sendmail (doporučuje se přejít na postfix), redis, dhcp, dhcp-client, mod_security (přenesen do EPEL), spamassassin (přenesen do EPEL), xsane, runc.
- Byly vyhlášeny zastaralé balíky squashfs a wget, stejně jako rozhraní utmp a utmpx v glibc.
Zdroj: opennet.ru
