

Bylo vydáno webové prohlížeče Firefox 102. Verze Firefox 102 patří do kategorie větví s dlouhou dobou podpory (ESR), aktualizace jsou vydávány po dobu jednoho roku. Kromě toho byla vydána aktualizace předchozí větve s dlouhou dobou podpory 91.11.0 (další dvě aktualizace 91.12 a 91.13 se očekávají). Do fáze beta testování bude během příštích hodin převedena větev Firefox 103, jejíž vydání je naplánováno na 26. července.
Hlavní novinky ve Firefox 102:
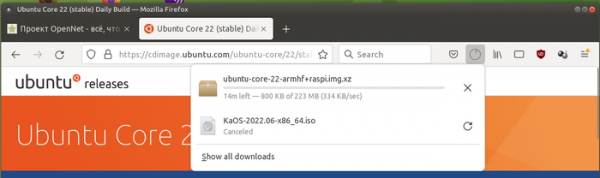
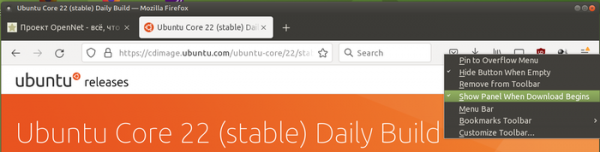
- Byla poskytnuta možnost deaktivovat automatické otevírání panelu s informacemi o stahování souborů při každém novém stažení.


- Byla přidána ochrana proti sledování při přechodu na jiné stránky odstraněním parametrů používaných ke sledování (jako například utm_source) z URL. Tato ochrana je aktivována při zapnutí přísného režimu blokování nežádoucího obsahu (Enhanced Tracking Protection -> Strict) nebo při otevření webu v režimu soukromého prohlížení. Volitelně lze také povolit čištění pomocí parametru privacy.query_stripping.enabled v about:config.
- Funkce dekódování zvuku byla převedena do samostatného procesu s přísnější izolací sandboxu.
- V režimu "obraz v obraze" byla zajištěna podpora titulků při sledování videí na stránkách HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar a SonyLIV. Dříve byly titulky zobrazeny pouze pro YouTube, Prime Video, Netflix a weby využívající formát WebVTT (Web Video Text Track).
- Na platformě Linux byla zajištěna možnost využití služby DBus Geoclue pro určení polohy.
- Zlepšeno zobrazení PDF dokumentů v režimu vysokého kontrastu.
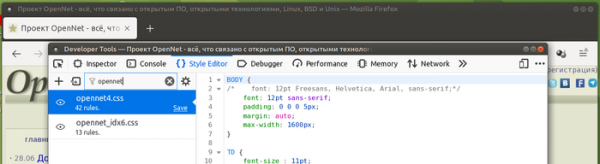
- V rozhraní pro webové vývojáře na kartě Style Editor byla přidána podpora filtrování tabulek stylů podle názvu.

- Do API Streams byla přidána třída TransformStream a metoda ReadableStream.pipeThrough, které lze použít pro vytváření a přenos dat ve formě proudu (pipe) mezi ReadableStream a WritableStream, s možností volání zpracovatelů pro transformaci proudu pro každý blok.
- Do API Streams byly přidány třídy ReadableStreamBYOBReader, ReadableByteStreamController a ReadableStreamBYOBRequest pro efektivní přímý přenos binárních dat bez vnitřních front.
- Plánováno k odstranění je nestandardní vlastnost Window.sidebar, poskytovaná pouze ve Firefoxu.
- Byla zajištěna integrace CSP (Content-Security-Policy) s WebAssembly, což umožňuje uplatnění omezení CSP i pro WebAssembly. Nyní dokument, pro který je přes CSP zakázáno spouštění skriptů, nebude moci spustit bytecode WebAssembly, pokud nebude nastaven parametr ‘unsafe-eval’ nebo ‘wasm-unsafe-eval’.
- V CSS byl v mediálních dotazech implementován vlastnost update, která umožňuje vázat se na frekvenci aktualizace informací, kterou zařízení výstupu podporuje (například hodnota „slow“ je nastavena pro obrazovky elektronických knih, „fast“ pro běžné obrazovky a „none“ při tisku).
- Pro rozšíření, která podporují druhou verzi manifestu, byl poskytnut přístup k API Scripting, které umožňuje spouštět skripty v kontextu webových stránek, vkládat a odstraňovat CSS a také spravovat registraci skriptů pro zpracování obsahu.
- Ve Firefoxu pro Android při vyplňování formulářů s údaji o kreditních kartách se zobrazí samostatný dotaz na uložení zadaných informací pro systém automatického vyplňování formulářů. Byla odstraněna chyba, která vedla k havárii při otevření obrazové klávesnice, pokud byla ve schránce velká data. Problém se zastavením Firefoxu při přepínání mezi aplikacemi byl vyřešen.
Kromě novinek a opravy chyb ve Firefoxu 102 bylo odstraněno 22 zranitelností, z nichž 5 bylo označeno jako nebezpečné. Zranitelnost CVE-2022-34479 umožňuje na platformě Linux vyvolat vyskakovací okno, které překrývá adresní řádek (může být usedeno k simulaci falešného rozhraní prohlížeče, které uvede uživatele v omyl, například pro phishing). Zranitelnost CVE-2022-34468 umožňuje obejít omezení CSP, která zakazují provádění JavaScriptu v iframe pomocí substituce odkazů URI „javascript:“. 5 zranitelností (souhrnně pod CVE-2022-34485, CVE-2022-34485 a CVE-2022-34484) je způsobeno problémy s pamětí, jako jsou přetečení bufferů a přístup k již uvolněným oblastem paměti. Potenciálně tyto problémy mohou vést k provedení kódu útočníka při otevření specielně upravených stránek.
Zdroj: opennet.ru
