

Byl vydán webový prohlížeč Firefox 103. Kromě toho byly vytvořeny aktualizace větví s dlouhou podporou — 91.12.0 a 102.1.0. Do beta testování bude v následujících hodinách převedena větev Firefox 104, jejíž vydání je plánováno na 23. srpna.
Hlavní novinky ve Firefoxu 103:
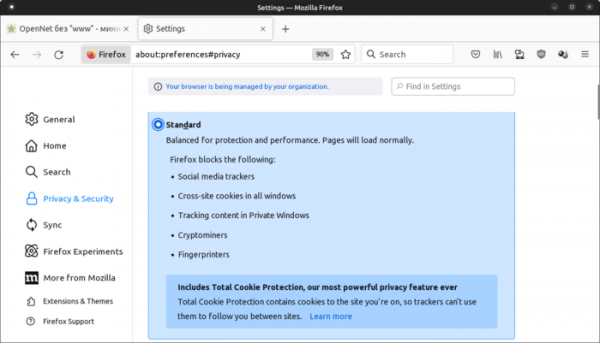
- Ve výchozím nastavení je zapnutý režim úplné ochrany cookie (Total Cookie Protection), který se dříve používal pouze při otevírání stránek v režimu soukromého prohlížení a při výběru přísného režimu blokování nežádoucího obsahu. V režimu Total Cookie Protection má každá stránka svůj vlastní izolovaný úložiště pro cookie, což znemožňuje použít cookie pro sledování pohybu mezi stránkami, protože všechny cookie vystavené z externích bloků (iframe, js atd.) se vážou k webu, ze kterého byly tyto bloky načteny, a nejsou předávány při oslovení těchto bloků z jiných webů.

- Zvýšena výkonnost na systémech s monitory s vysokou frekvencí obnovování (120Hz+).
- Ve vestavěném prohlížeči PDF pro dokumenty s formuláři je zajištěno zvýraznění povinných polí pro vyplnění.
- V režimu „obraz v obraze“ byla přidána možnost změny velikosti písma titulků. Zajištěno zobrazení titulků při sledování videí na stránkách Funimation, Dailymotion, Tubi, Hotstar a SonyLIV. Dříve byly titulky zobrazeny pouze pro YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ a stránky používající formát WebVTT (Web Video Text Track).
- Pro pohyb mezi tlačítky na panelu karet lze nyní používat klávesy pro ovládání kurzoru, Tab a Shift+Tab.
- Funkce zvětšení textu pro osoby se slabým zrakem („Make text bigger“) byla rozšířena na všechny prvky rozhraní a obsah (dříve se týkala pouze systémového písma).
- Z nastavení byla odstraněna možnost vrátit podporu certifikátům digitálních podpisů založených na hashe SHA-1, které jsou již dost dlouho považovány za nebezpečné.
- Při kopírování textu z webových formulářů je zajištěno zachování nedělitelných mezer, aby se zabránilo automatickému přerušení řádků.
- Na platformě Linux byly vyřešeny problémy s výkonem WebGL při používaní proprietárních ovladačů NVIDIA v kombinaci s DMA-Buf.
- Vyřešen problém s velmi pomalým spuštěním způsobeným zpracováním obsahu v místním úložišti.
- Do Streams API byla přidána podpora přenositelných proudů, které umožňují předávat objekty ReadableStream, WritableStream a TransformStream jako argumenty při volání postMessage(), aby se výkon operace přenesl do webového pracovníka s klonováním dat na pozadí.
- Na stránkách, které jsou otevřené bez HTTPS, a z iframe bloků je zakázán přístup k API caches, CacheStorage a Cache.
- Byla ukončena podpora atributů scriptminsize a scriptsizemultiplier, které byly dříve označeny jako zastaralé.
- Ve Windows 10 a 11 je během instalace zajištěno připnutí ikony Firefox na panel.
- Na platformě macOS došlo k přechodu na modernější API pro správu blokací, což vedlo ke zlepšení odezvy rozhraní při vysokém zatížení CPU.
- V Android verzi byl odstraněn pád při přechodu do režimu rozdělené obrazovky nebo při změně velikosti okna. Byla vyřešena i problém, který vedl k přehrávání videa pozpátku. Opraven byl také sporadický problém, který vedl k havárii při otevírání obrazové klávesnice v prostředí Android 12 za určitých vzácných okolností.
Kromě novinek a oprav chyb v Firefox 103 bylo odstraněno 10 zranitelností, z nichž 4 byly označeny jako kritické (podle CVE-2022-2505 a CVE-2022-36320), vyplývající z problémů s pamětí, jako jsou přetečení zásobníků a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení kódu útočníka při otevření speciálně upravených stránek. Mezi zranitelnosti střední úrovně nebezpečnosti lze zmínit možnost určení pozice kurzoru prostřednictvím manipulací s CSS vlastnostmi overflow a transform, a zamrznutí verze pro Android při zpracování velmi dlouhého URL.
Zdroj: opennet.ru
