

Byl vydán webový prohlížeč Firefox 131 a byly vytvořeny aktualizace pro předchozí verze s dlouhou podporou — 115.16.0 a 128.3.0. Do fáze beta testování byla převedena větev Firefox 132, jejíž vydání je plánováno na 29. října.
Hlavní novinky ve Firefoxu 131:
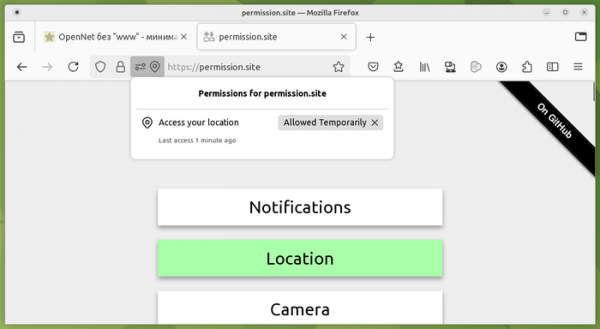
- Byla implementována schopnost udělovat webům dočasná oprávnění (například přístup k poloze), která zanikají po zavření karty nebo vypršení jedné hodiny od udělení tohoto povolení uživatelem.

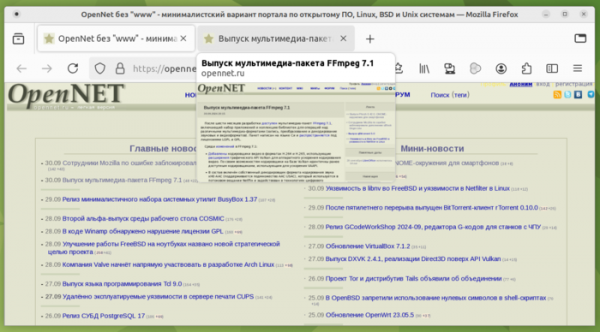
- Ve výchozím nastavení je nyní zobrazení miniatur stránek při najetí kurzoru na tlačítka karet. Předpokládá se, že miniatury umožní rychleji najít potřebné stránky, aniž byste museli trávit čas procházením karet se stejnými názvy.

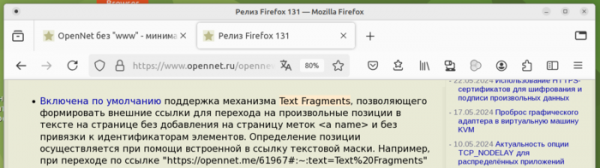
- Podpora mechanismu Text Fragments je ve výchozím nastavení povolena, což umožňuje vytvářet externí odkazy pro přechod na libovolná místa v textu na stránce bez přidání štítků na stránku. <a name> A bez vazby na identifikátory prvků. Určení polohy se provádí pomocí textové masky vložené do odkazu. Například při přechodu na odkaz „https://opennet.me/61967#:~:text=TextFragments“ prohlížeč stránku posune na místo s frází „Text Fragments“ a zvýrazní ji barvou. Kromě zadání jednoduché masky je podporována možnost určování masek začátku a konce zvýrazněného textu, stejně jako vazba na předchozí a následující masky, které se používají k zvýraznění požadovaného fragmentu v případě, že existuje více shod na stránce.

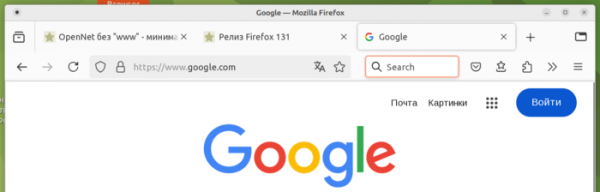
- Při stisknutí shift-enter nebo shift-click v prázdném vyhledávacím poli, které je volitelně přidáváno na panel vedle adresního řádku, je nyní zajištěno otevření domovské stránky vyhledávače.

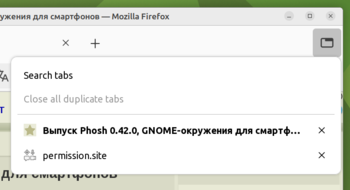
- Ikona menu se seznamem všech otevřených karet zobrazeným v pravém horním rohu byla změněna (místo symbolu „V“ se nyní používá obrázek karty).

- Ve vestavěném systému překladu se nyní jako výchozí jazyk používá jazyk, který uživatel dříve zvolil pro překlad.
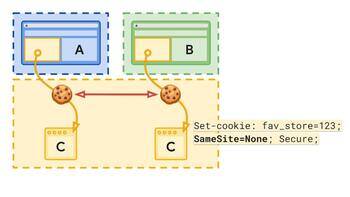
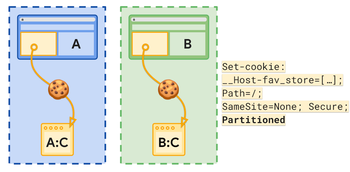
- Byla přidána podpora technologie CHIPS (Cookies Having Independent Partitioned State), kterou vytvořil Google v rámci iniciativy Privacy Sandbox a která umožňuje izolaci Cookies. domain první úroveň, pomocí atributu „Partitioned“. Pokud za normálních okolností může kód třetích stran z webu „C“, vložený na weby „A“ a „B“, zpracovávat sdílené Cookies pro tyto weby, při uvedení atributu „Partitioned“ budou Cookies nastavené webem „C“, při načítání kódu z webů „A“ a „B“, zcela odděleny.


- Hodnota SameSite=None pro Cookies nyní může být nastavena pouze v režimu Secure, který se vztahuje na spojení přes HTTPS. SameSite=None deaktivuje omezení odesílání Cookies pro vkládání z externích webů.
- V procesu přípravy na přechod na specifikaci SVG 2 byly odstraněny vlastnosti SVGGraphicsElement.nearestViewportElement a SVGGraphicsElement.farthestViewportElement, které byly vyhlášeny za zastaralé v únoru.
- V souladu s doporučením pracovní skupiny zabývající se standardizací CSS bylo CSS vlastnosti „inset-area“ přejmenováno na „position-area“.
- Do JavaScriptovém rozhraní Iterator byla přidána podpora synchronních zpracovatelů Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() a Iterator.prototype.take(), které umožňují provádět operace podobné operacím s poli na iterátorech bez explicitního vytváření mezilehlých objektů Array, což je užitečné při zpracování velmi velkých datových sad.
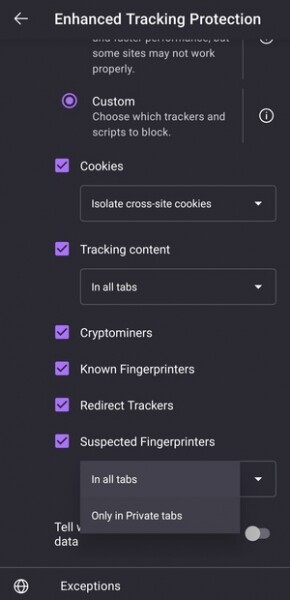
- V Android verzi se při ukládání záložky nyní ve výchozím nastavení vybírá sekce, do které byla přidána minulá záložka, nikoli kořenová sekce záložek. Do nastavení byla přidána možnost pro aktivaci ochrany proti skryté identifikaci uživatele (fingerprint), která není spojena se známými trackery. Tato možnost je k dispozici při výběru přizpůsobeného nebo pokročilého režimu ochrany proti sledování.

Kromě novinek a oprav chyb ve Firefoxu 131 bylo odstraněno 24 zranitelností. 18 zranitelností je označeno jako nebezpečné, z nichž 14 je způsobeno problémy s pamětí, jako jsou přetečení bufferu a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potencionálně vést k provádění kódu útočníka při otevření speciálně upravených stránek.
Zdroj: opennet.ru
