

Byl vydán webový prohlížeč Firefox 132 a byly vytvořeny aktualizace předchozích větví s dlouhodobou podporou – 115.17.0 a 128.4.0. Verze Firefox 133 byla převedena do beta testování, jejíž vydání je naplánováno na 26. listopadu.
Hlavní novinky v Firefox 132:
- V režimu zvýšené ochrany soukromí (ETP, Enhanced Tracking Protection) a při otevírání stránek v režimu soukromého prohlížení je aktivováno blokování přístupu ke všem třetím stranám Cookie, které byly nastaveny při přístupu na domény odlišné od domény aktuální stránky. Například pokud dříve cizí kód ze stránek „C“, vkládaný přes iframe na stránky „A“ a „B“, mohl zpracovávat společné Cookie pro tyto stránky, nyní budou Cookie nastavené stránkami „C“ při načítání kódu ze stránek „A“ a „B“ nedostupné. Třetí strany Cookie se používají k sledování pohybů uživatele mezi stránkami v kódech reklamních sítí, sociálních widgetů a systémů webové analytiky.
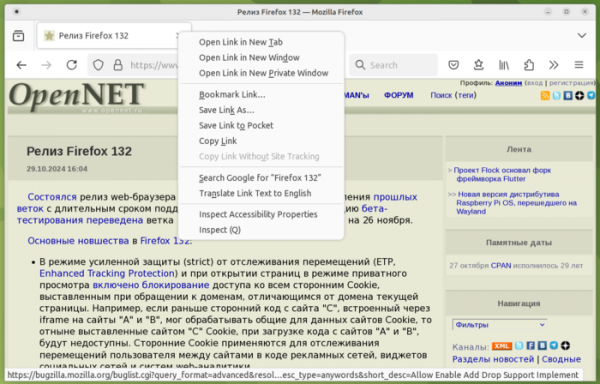
- Možnost „Kopírovat bez sledování stránek“ je nyní šedá v kontextovém menu, pokud vybraný odkaz neobsahuje parametry pro sledování přechodů mezi stránkami. Byla rozšířena škála podporovaných parametrů pro sledování přechodů v URL, například bylo zajištěno odstranění parametrů používaných na stránkách LinkedIn a Shopee.

- Byla změněna logika zpracování favicon ikon při automatické výměně protokolu HTTP za HTTPS. Pokud je ikona dostupná pouze přes HTTP, pak její načítání bude blokováno.
- V TLS 1.3 byla přidána podpora hybridního algoritmu pro výměnu klíčů „mlkem768x25519“, odolného vůči útokům kvantových počítačů a představujícího kombinaci X25519 ECDH a algoritmu ML-KEM (CRYSTALS-Kyber), který byl nedávno standardizován Národním institutem standardů a technologií USA (NIST). ML-KEM využívá kryptografické metody založené na řešení problémů teorie mřížek, jejichž doba řešení se neliší na běžných a kvantových počítačích.
- Byla implementována podpora rozšíření TLS pro kompresi certifikátů během fáze vyjednávání spojení (RFC 8879), což umožňuje zrychlit navázání spojení, jelikož na přenos dat certifikátů připadá většina provozu během fáze vyjednávání spojení.
- Pro API EME (Encrypted Media Extensions) byl implementován modul s podporou technologie ochrany proti kopírování PlayReady vyvinuté společností Microsoft, který poskytuje prvky DRM (Digital Rights Management) pro přehrávání šifrovaného video obsahu v kvalitě 1080p a 4K Ultra HD na streamovacích platformách podporujících PlayReady. Možnost použití PlayReady je zpočátku povolena pro malý procento uživatelů, ale postupem času se pokrytí uživatelů bude postupně zvyšovat.
- V API WebRender pro SVG filtry eBlend, feColorMatrix, feComponentTransfer, feComposite, feDropShadow, feFlood, feGaussianBlur, feMerge a feOffset bylo zahrnuto hardwarové akcelerace vykreslování, které umožnilo zvýšit výkon při práci s některými typy grafického obsahu.
- Pro platformy Windows a macOS byla implementována podpora barevného prostoru Wide-gamut, která je zatím omezena pouze na profily P3 s 8-bitovým zastoupením barvy na kanál.
- Ve verzích pro macOS byly rozšířeny nástroje pro obnovení relace (Firefox se nyní automaticky spouští, pokud je relace přerušena z důvodu restartu systému) a přidána možnost poskytování sdílení obrazovky.
- Do API HTMLVideoElement byla přidána metoda requestVideoFrameCallback(), která umožňuje organizovat snímkovou zpracování videa.
- Do API MediaStreamTrack byla přidána metoda getCapabilities() pro určení rozsahu přijatelných hodnot vlastností souvisejících se zvukovým a video obsahem (vzorkovací frekvence, zpoždění, počet kanálů, poměr stran, velikost, FPS atd.);
- Do prvků <link>, <script> и <img> добавлен атрибут «fetchpriority», позволяющий выставить относительный приоритет загрузки того или иного ресурса, который будет учтён при планировании порядка загрузки ресурсов, загружаемых через HTTP/2 и HTTP/3. Для установки приоритетов в API HTMLLinkElement, HTMLScriptElement и HTMLImageElement также реализовано свойство fetchPriority, а в конструктор Request() добавлена поддержка параметра «options.priority». Среди допустимых значений приоритета: auto, low и high.
- Společně s dalšími prohlížeči přestal Firefox podporovat technologii Server Push, definovanou ve standardech HTTP/2 a HTTP/3, která umožňuje serveru odesílat zdroje klientovi, aniž by čekal na jejich explicitní žádost.
- Do nástrojů pro webové vývojáře byla vrácena možnost ladění externích zařízení připojených přes USB. V webové konzoli byla obnovena podpora logování činnosti Service Workerů pomocí API console.log.
- Ve verzi pro platformu Android byla v nových instalacích výchozí adresní lišta přesunuta do horní části obrazovky. Pro její přesunutí dolů lze využít nastavení „Přizpůsobit > Nástrojová lišta“. V meta značce „viewport“ je v parametru „interactive-widget“ výchozí hodnota nyní nastavena na „resizes-visual“, což znamená, že zobrazení klávesnice vede ke změně velikosti viditelné oblasti (visual viewport), ale nemění velikost oblasti vykreslování (layout viewport), což umožňuje vyhnout se náročným přepočtům obsahu.
Kromě novinek a oprav chyb byly ve Firefoxu 132 odstraněny 2 zranitelnosti, přičemž 7 z těchto zranitelností, klasifikovaných pod CVE-2024-10467, je způsobeno problémy s pamětí, jako jsou přetečení bufferů a přístupy k již uvolněným oblastem paměti. Tyto problémy by mohly potenciálně vést k provedení kódu útočníka při otevření speciálně upravených stránek.
V přeložené beta verzi Firefoxu 133 byla přidána funkce pro prohlížení záložek z dalších zařízení prostřednictvím nabídky v pravém horním rohu. V sestavení pro platformu Linux byla přidána podpora pro další gesta na touchpadu (například dotyk dvěma prsty pro pozastavení inertního rolování). V Android verzi je na zařízeních s velkými obrazovkami výchozí nastaven režim pro desktop.
Zdroj: opennet.ru
