

Byl vydán webový prohlížeč Firefox 135 a byly vytvořeny aktualizace předchozích verzí s dlouhodobou podporou — 115.20.0 a 128.7.0. Verze Firefox 136 byla převedena do beta testování, s plánovaným vydáním na 4. března.
Hlavní novinky ve Firefox 135:
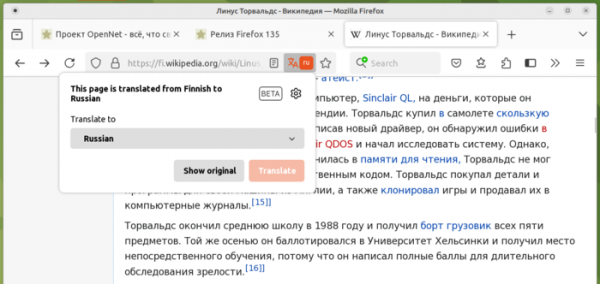
- Ve vestavěném překladači byla přidána podpora překladu do ruštiny (překlad z ruštiny do jiných jazyků byl k dispozici dříve, ale překlad do ruštiny chyběl), a také překlad z korejštiny, japonštiny a zjednodušené čínštiny. Kvalita překladu byla zlepšena, například byla vyloučena situace, kdy model AI nahrazoval vymyšlená slova. Vestavěný překladový systém Firefoxu provádí překlad na místním systému uživatele bez kontaktu s externími cloudovými službami. Systém je založen na otevřeném enginu Bergamot. Tento engine představuje obálku nad rámci strojového překladu Marian, kde se používá rekurentní neuronová síť (RNN) a jazykové modely založené na transformátorech.

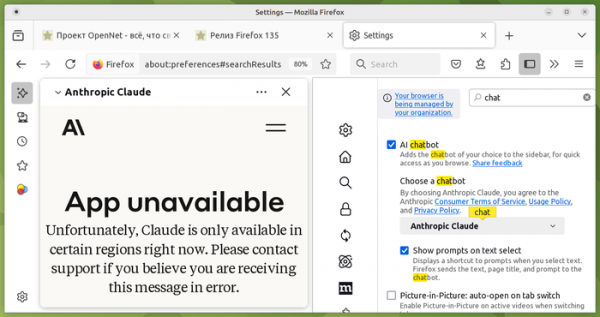
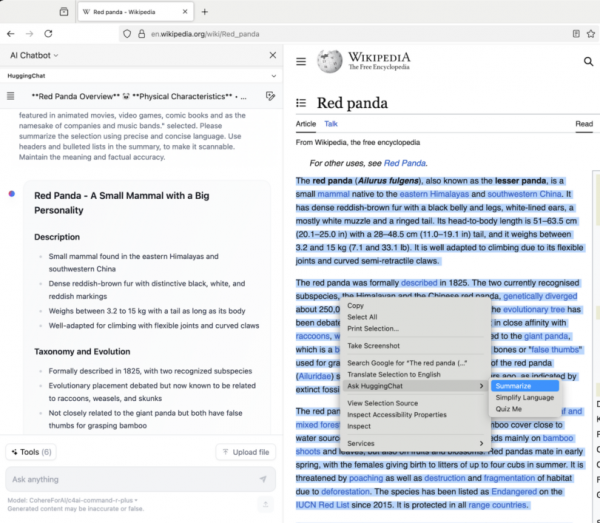
- Všichni uživatelé mají k dispozici vestavěného AI chatbota, který využívá velké jazykové modely pro interakci v přirozeném jazyce. Chatbot se zobrazuje v bočním panelu a může fungovat prostřednictvím služeb Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) a Le Chat Mistral. Uživatel se může podle potřeby přepínat mezi službami. Pro použití je vyžadována registrace v každé z podporovaných služeb (v panelu se otevírá webová aplikace každé služby). Kromě chatu byla do kontextové nabídky přidána tlačítko „Ask …“, prostřednictvím které lze chatbotovi předat vybraný fragment na stránce, například pro vytvoření shrnutí obsahu nebo vysvětlení podstaty jednoduchými slovy. Pro přidání vlastních jazykových modelů běžících na místním systému je možné využít nástroj llamafile.


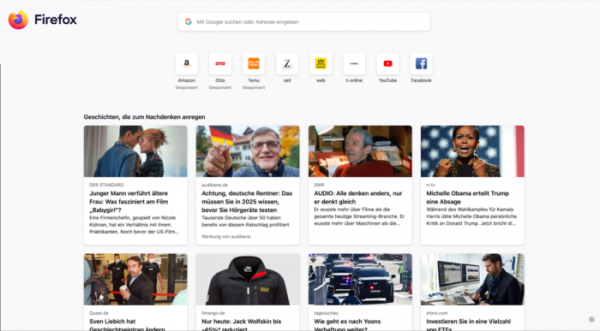
- Pro uživatele ze všech zemí, kde je služba doporučení Mozilla Stories dostupná, byla přidána nová podoba stránky, která se zobrazuje při otevření nové karty. V předchozím vydání byla nová podoba nabízena pouze uživatelům ve Spojených státech a Kanadě. Nová verze se liší přidáním vyhledávacího pole a seznamu doporučených stránek, jakož i změnou vzhledu bloku s často navštěvovanými a připnutými weby, které nyní jsou zobrazeny ne v mřížce, ale v jednom řádku. Počet sloupců s obsahem se volí podle šířky okna, což umožňuje efektivně využívat veškerý dostupný prostor na obrazovce.

- Všichni uživatelé nyní mají k dispozici automatickou podporu pro zapamatování a vyplňování čísel kreditních karet ve webových formulářích. Kód CVV není zapamatován, čísla karet jsou uložena v chráněném úložišti, k jehož přístupu lze nastavit samostatné heslo.
- Byla zapnuta povinná kontrola TLS certifikátů web-serverů v veřejných protokolech Certificate Transparency, určených k odhalování certifikátů, které byly vytvořeny obcházením standardních pracovních postupů certifikačního úřadu (například skryté vytvoření certifikátu v důsledku zneužití zaměstnance nebo kompromitace certifikačního úřadu). Certifikační úřad předává informace o všech nových certifikátech do několika nezávislých protokolů Certificate Transparency, které umožňují provést audit všech změn. Pokud je při přístupu na web použit certifikát, který není zaznamenán v protokolu, bude takový certifikát prohlížečem označen jako nebezpečný.
Protokoly doprovázejí různé nesouvisející organizace. Pro ochranu proti zkreslení dat zpětně při uchovávání dat se používá stromová struktura „Merkle Tree“, ve které každá větev ověřuje všechny podřízené větve a uzly, díky stromovému hashování. Mít konečný hash, uživatel se může ujistit o správnosti celé historie operací, jakož i o správnosti minulých stavů databáze.
- Pro urychlení ověřování recenzí TLS certifikátů je využíván mechanismus CRLite, který funguje na straně uživatele. Databáze certifikátů uložená na straně uživatele se pravidelně synchronizuje s externí databází Mozilla. Pro snížení velikosti databáze se používají kaskádové Bloomovy filtry – pravděpodobnostní struktura, která může chybně určit nepřítomný prvek, ale vylučuje přehlédnutí existujícího prvku. Například data o 100 milionech certifikátů jsou zabalená do struktury o velikosti přibližně 1 MB.
Ve srovnání s dotazováním certifikační autority pomocí protokolu OCSP (Online Certificate Status Protocol) použití CRLite nejen eliminuje zpoždění způsobené odesíláním síťového požadavku, ale také zvyšuje soukromí (při použití OCSP prohlížeč odesílá požadavek při každé návštěvě webu, což fakticky předává certifikační autoritě informace o tom, které weby navštěvuje) a vylučuje závislost na dostupnosti OCSP serverů (útočník může provést DDoS útok na OCSP server, aby zablokoval zpracování požadavků).
- Byla přidána ochrana proti manipulacím, které komplikují navigaci pomocí tlačítek „zpět” a „vpřed”, kvůli znečištění historie návštěv fiktivními záznamy vytvořenými pomocí API History. Podstata ochrany spočívá ve zjednodušeném ignorování záznamů nesouvisejících s uživatelskými akcemi při zpracování stisků tlačítek „zpět” a „vpřed”.
- Do sestavení pro Linux a macOS byla přidána možnost zavřít pouze aktuální kartu, nikoli všechny karty, po stisknutí klávesové zkratky pro ukončení aplikace (Alt + F4).
- Z nastavení ochrany soukromí (about:preferences#privacy) byla odstraněna možnost zasílání HTTP hlavičky "Do Not Track" ("DNT") webovým stránkám. Hlavička DNT informuje webové stránky o tom, že uživatel si nepřeje, aby byly uchovávány informace, které by mohly být použity k sledování jeho pohybu a preferencí. Hlavička DNT není povinná a mnoho webových stránek ji ignoruje. Místo DNT se doporučuje používat mechanismus GPC (Global Privacy Control), který informuje webové stránky o zákazu prodeje osobních údajů a používání údajů ke sledování chování nebo pohybu uživatele. Na rozdíl od DNT je dodržování požadavků GPC povinné podle platného zákona CCPA (California Consumer Privacy Act).
- Operace kontextového menu „Copy Without Site Tracking“ byla přejmenována na „Copy Clean Link“ a byla rozšířena o možnost použití pro nahé URL v textu (bez hypertextových odkazů). Tato operace umožňuje zkopírovat URL vybraného odkazu do schránky po odstranění parametrů, které se používají k sledování přechodů mezi webovými stránkami.
- V adresním řádku byla zavedena možnost vyhledávání názvů skupin karet a přechodu k nalezeným skupinám. Vyhledávání zahrnuje mimo jiné uzavřené a uložené skupiny.
- Pro kompresi sestavení Firefoxu pro platformu Linux byl použit formát XZ, který ve srovnání s formátem bz2 umožnil snížit velikost stahovaných dat v průměru o 25 % a zkrátit dobu rozbalování více než dvakrát.
- Pro HTTP/3 byla přidána podpora hybridního algoritmu výměny klíčů „mlkem768x25519“, odolného proti útokům kvantových počítačů, který kombinuje X25519 ECDH a algoritmus ML-KEM (CRYSTALS-Kyber), standardizovaný minulý rok Národním institutem standardů a technologií USA (NIST). ML-KEM využívá metody kryptografie založené na řešení úloh teorie mřížek, jejichž doba řešení se neliší na klasických a kvantových počítačích.
- V atributech rozhraní PointerEvent, které definují souřadnice ukazatele, byla zavedena podpora pro přenos desetinných hodnot. Tato změna umožňuje zpracovávat události s větší přesností v situacích, kdy je cílový prvek transformován pomocí CSS nebo když je zvětšena měřítko viditelné oblasti (viewport).
- Chování událostí mouseenter, mouseleave, pointerenter a pointerleave bylo změněno, aby odpovídalo specifikaci.
- Do API WebAuthn byla přidána metoda getClientCapabilities().
- Ve vývojářských nástrojích pro web je nyní zobrazováno varování při použití vlastnosti „content-visibility“ u prvků, na které se nevztahuje omezení velikosti.
- Do webové konzole byla přidána příkaz „$$$“ určený pro vyhledávání na stránkách s ohledem na obsah shadow DOM.
- Byly rozšířeny možnosti pro ladění WebExtension doplňků: byla zjednodušena práce s body zastavení ve skriptech pro zpracování obsahu a zajištěno zobrazení workerů při výběru kontextu v panelu Console.
- Ve verzi pro Android byla přidána možnost automatického odesílání zpráv o pádech prohlížeče do Mozilly, aniž by bylo třeba potvrzení od uživatele.
Kromě novinek a oprav chyb bylo ve Firefoxu 135 odstraněno 19 zranitelností. 13 zranitelností označených jako kritické vzniklo problémům s pamětí, jako jsou přetečení bufferů a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení kódu útočníka při otevření speciálně připravených stránek.
V beta verzi Firefox 136 pro platformy Linux bylo zahrnuto využití hardwarového akcelerace dekódování videa na systémech s GPU AMD. Ve výchozím nastavení je zapnut režim HTTPS-First, kdy jsou požadavky na „http://“ nahrazeny „https://“, jak při kliknutí na odkaz nebo zadání URL, tak při načítání subzdrojů, jako jsou obrázky, skripty a stylové tabulky. Byla přidána podpora pro odesílání a příjem videa ve formátu AV1 prostřednictvím WebRTC.
Zdroj: opennet.ru
