

Byl vydán webový prohlížeč Firefox 148 a byla vytvořena aktualizace pro předchozí větve s dlouhou podporou — 140.8.0 a 115.33.0 (poslední v sérii 115.x). V příštích hodinách bude přenesena větev Firefox 149 do fáze beta testování, jejíž vydání je naplánováno na 24. března.
Hlavní novinky ve Firefoxu 148 (1, 2, 3):
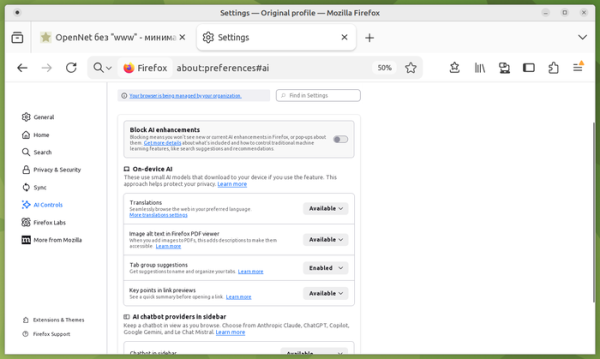
- Do nastavení byla přidána dříve slibovaná sekce „AI Controls“ pro řízení použití AI. Uživatel může najednou deaktivovat všechny funkce AI nebo selektivně aktivovat pouze potřebné funkce. Pro selektivní deaktivaci jsou k dispozici takové možnosti spojené s AI, jako je překlad do jiného jazyka, rozpoznávání textu na obrázcích a ve skenovaných PDF dokumentech, doporučení a štítky při skupinování záložek, generování stručného obsahu stránky při náhledu odkazů a rozhraní pro komunikaci s chatboty. Každá z funkcí může být zapnuta, deaktivována nebo zablokována. Při blokování se lokálně instalované AI modely odstraňují a prvky rozhraní se skrývají.

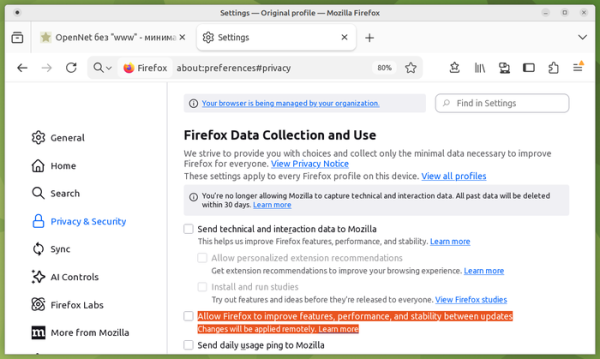
- Do nastavení byla přidána samostatná možnost pro povolení mimořádného vzdáleného použití oprav a změn během období mezi vydáními. Dříve byla tato možnost vázána na zapnutí telemetrie a účast na testování experimentálních funkcí (Ochrana soukromí a zabezpečení > Shromažďování dat Firefoxu > Instalovat a spouštět studie), ale počínaje Firefoxem 148 může být aktivována nezávisle na nich.
- Pozadí vybraná pro stránku zobrazenou při otevření nové karty se nyní aplikují jak na nové karty ve výchozím nastavení, tak na nové karty kontejnerů.
- Pro uživatele Windows 10 a 11 byla přidána funkce Firefox Backup, která umožňuje vytvářet zálohy dat uložených prohlížečem, jako jsou záložky, nastavení a hesla. Do zálohy nejsou zahrnuta data vybraná uživatelem k vymazání při zavření prohlížeče. Vytvořenou zálohu lze použít k obnovení stavu po přeinstalaci operačního systému nebo na jiném počítači.
- Byla zajištěna webová kompatibilita výchozího dokumentu „about:blank“, který nyní vzniká synchronně a při zahájení navigace na stránce není nahrazován asynchronně druhým prázdným dokumentem generovaným parserem (kvůli takovému nahrazování docházelo k závodnímu stavu, který občas vedl ke ztrátě změn provedených pomocí JavaScriptu bezprostředně po volání window.open()).
- Do mechanismu Service Worker byla přidána podpora API WebGPU, která umožňuje spouštění operací WebGPU na pozadí, například v rozšířeních nebo při provádění společných úkolů pro různé záložky jednoho webu.
- V JavaScriptu byly přidány metody Iterator.zip() a Iterator.zipKeyed() pro sloučení několika polí. Tyto metody umožňují na základě několika iteratorů vytvořit nový iterator, jehož každý prvek představuje pole nebo objekt se hodnotami iteratorů na stejné pozici. const str1 = „abc“; const str2 = „1234“; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Vypíše: // a — 1 // b — 2 // c — 3 const table = { name: [„Caroline“, „Danielle“, „Evelyn“], age: [30, 25, 35], city: [„New York“, „London“, „Hong Kong“], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Vypíše: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- Bylo implementováno API Trusted Types, které se vyvíjí na ochranu proti manipulaci s DOM, vedoucí k mezisítovému skriptování (DOM XSS). Například nesprávné zpracování dat od uživatele v blocích eval() nebo insercích „.innerHTML“ může vést k provádění JavaScriptového kódu v kontextu určité stránky. Trusted Types vyžaduje použití speciálních objektů TrustedHTML místo holých řetězců v nebezpečných voláních, jako jsou element.innerHTML, document.write() a setTimeout(). Tyto objekty TrustedHTML jsou vytvářeny funkcemi napsanými vývojářem, které provádějí ověřování a čištění dat.
- Byl přidán API Sanitizer, který poskytuje metody pro manipulaci s HTML a odstraňování HTML prvků, které ovlivňují zobrazení a vykonání. Pro bezpečné vkládání HTML obsahu byl navržen metoda element.setHTML(), která je podobná element.innerHTML, ale chrání před meziwebovým skriptováním (XSS). Pro bezpečné zpracování HTML byla implementována metoda document.parseHTML(). API může být užitečné pro čištění přicházejících dat a odstraňování HTML tagů, které mohou být použity k provádění XSS útoků. const unsanitizedString = "abc def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Byla přidána podpora vlastnosti „location.ancestorOrigins“, která obsahuje seznam zdrojů (origin) všech rodičovských prvků dokumentu souvisejících s uvedeným objektem Location. V praxi lze tuto vlastnost použít například pro určení, zda byl dokument načten prostřednictvím iframe na jiném webu.
- Do API Navigation byl přidán objekt NavigationPrecommitController s metodou addHandler(), která umožňuje připojit zpracovatele, který se aktivuje při navigaci ve fázi „post-commit“, kdy je nový URL již zobrazen v adresním řádku.
- Bylo přidáno CSS vlastnost position-try-order, které určuje prioritu výběru záložních pozic, když prvek se zakotveným umístěním se nevejde na obrazovku. Toto vlastnost je součástí sady CSS Anchor Positioning, která umožňuje spravovat zobrazení prvků vázaných na umístění jiných prvků, bez použití JavaScriptu, například pro připojení k prvkům pop-up okna (popover), které se objevují podobně jako popisné bubliny.
- Do CSS byla přidána funkce shape(), která umožňuje vytvářet tvary s použitím CSS vlastností clip-path a offset-path. Funkce shape() podporuje příkazy pro formování tvarů ekvivalentní funkci path(), ale umožňuje používat standardní syntaxi CSS.
- V nové verzi Firefoxu pro Android byl změněn design panelu nástrojů, zlepšena konfigurace obsahu panelu nástrojů a přidána možnost rychlého zkopírování viditelného textu odkazu bez otevření stránky.
Kromě novinek a oprav chyb ve Firefoxu 148 bylo odstraněno 60 zranitelností (šestkrát více než v předchozí verzi). 48 zranitelností bylo způsobeno problémy s pamětí, jako jsou přetečení zásobníku a přístup k již uvolněným oblastem paměti. Tyto problémy by mohly potenciálně umožnit vykonávání kódu útočníka při otevírání speciálně vytvořených stránek. 5 zranitelností umožňuje obejít sandboxovou izolaci kvůli nesprávné kontrole hranic a celému přetečení v komponentě pro práci s grafikou.
Zdroj: opennet.ru
