

Byl vydán webový prohlížeč Firefox 149 a byly vytvořeny aktualizace předchozích větví s dlouhodobou podporou — 140.9.0 a 115.34.0. Do beta testování bude v následujících hodinách převedena větev Firefox 150, jejíž vydání je plánováno na 21. dubna.
Hlavní novinky ve Firefoxu 149 (1, 2, 3):
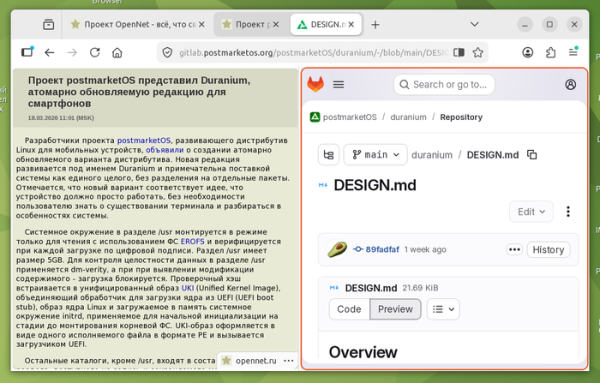
- Byla přidána podpora režimu Split View, který umožňuje vedle sebe v jednom okně prohlížet obsah dvou karet. Režim se aktivuje pomocí tlačítka „Add Split View“ v kontextovém menu, které se zobrazuje po kliknutí pravým tlačítkem myši na kartách. Po stisknutí tohoto tlačítka se obsah okna rozdělí na dvě části a v pravé části se otevře obsah stránky nové karty. Pokud vyberete možnost pro skupinu dvou karet, uvedené karty se okamžitě rozbalí vedle sebe. Umožňuje se libovolné změna velikosti pravé a levé oblasti prohlížení tažením myší po dělící čáře. Aktivní karta je při současném prohlížení zvýrazněna červeným rámečkem.

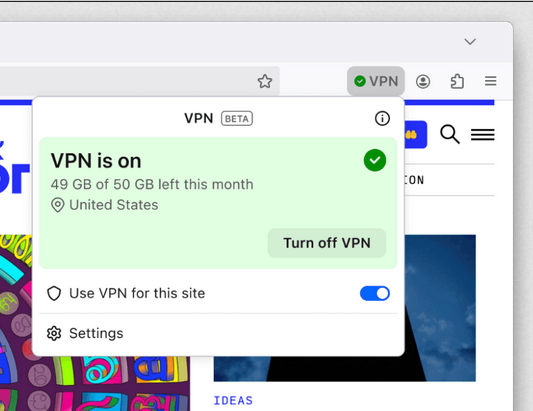
- Do sestavy byl integrován bezplatný VPN servis Firefox VPN (nezaměňovat s Mozilla VPN), který umožňuje přístup na stránky nepřímo, ale prostřednictvím mezilehlých proxy serverů v různých zemích, které skrývají IP adresa uživatele. Je zde možnost zapnout VPN pouze pro vybrané stránky. Pro aktivaci VPN je nutná registrace účtu u Mozilly. V první fázi je VPN služba dostupná uživatelům z USA, Francie, Německa a Velké Británie. V VPN službě platí omezení na 50 gigabajtů dat měsíčně.

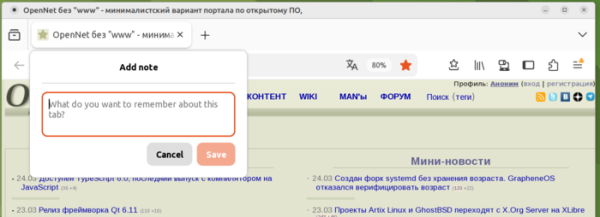
- Byla přidána funkce Tab Notes pro připojení libovolných poznámek k kartám. Tlačítko pro přidání poznámek je umístěno v kontextovém menu a také se zobrazuje na miniatuře, která se objeví při najetí kurzoru na kartě. Pro aktivaci lze použít nastavení „browser.tabs.notes.enabled“ na stránce about:config nebo možnost v sekci Firefox Labs na stránce s nastaveními (about:preferences#experimental).

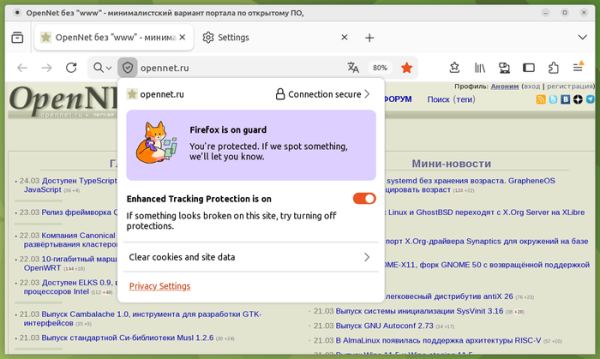
- Byla navržena lišta TrustPanel, která se vyvolá kliknutím na ikonu s obrázkem štítu před adresním řádkem a kombinuje dříve zobrazené oddělené panely s parametry soukromí a bezpečnosti.

- Byla přidána ochrana proti zasílání skrytých oznámení o reklamě, spamu a phishingu z podezřelých webů. Oznámení jsou nyní automaticky blokována a poskytnutá oprávnění jsou odvolána pro jakékoli weby označené jako škodlivé službou SafeBrowsing.
- Pro zrychlení výstupu PDF souborů bylo použito hardwarové akcelerace.
- Do konfigurátoru panelu (Customize Toolbar) byla přidána možnost přidat na panel tlačítko Share pro zasílání aktuální karty ostatním uživatelům a na jiná zařízení prostřednictvím systémových služeb pro sdílení informací poskytovaných platformami Windows a macOS.
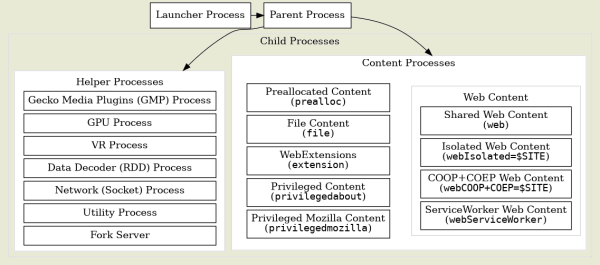
- Byly zpřísněny požadavky na JavaScriptové soubory, které mohou být spuštěny v rodičovském procesu, odpovídajícímu za spouštění podřízených procesů a základní funkce prohlížeče, jako je rozhraní, profily, správa procesů a navigace, aby se snížila útočná plocha.

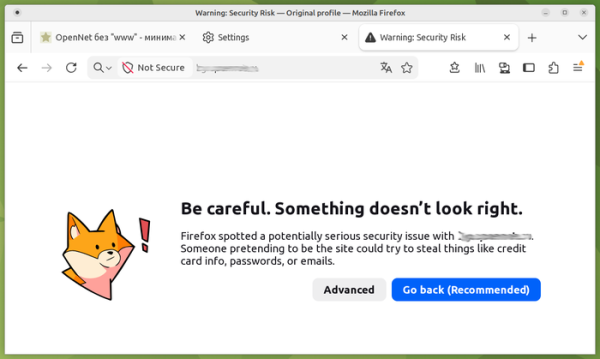
- Byl přepracován design stránek, které se zobrazují při výskytu chyb při pokusu o otevření webů.
- Na platformě Linux se namísto dialogu GTK3 nyní používá XDG-portál org.freedesktop.portal.FileChooser, který poskytuje funkčnější rozhraní pro výběr souborů.
- Byla zvýšena spolehlivost načítání s použitím protokolu HTTP/3 při nestabilním síťovém připojení.
- Na platformě Windows se pro přístup k informacím o poloze používá API Windows.Devices.Geolocation místo starého API z doby Windows 7.
- Implementace dekodéru formátu obrázků JPEG XL byla převedena na použití knihovny jxl-rs napsané v jazyce Rust. Podpora JPEG XL je zatím ve výchozím nastavení vypnuta a vyžaduje aktivaci parametru „image.jxl.enabled“ na stránce about:config.
- V nástrojích pro webové vývojáře byla na panelu inspekce úložiště přidána tlačítko pro odstranění všech záznamů ve vybraném úložišti. Na panelu práce se styly byla vedle každého CSS prvku souvisejícího s hodnotou zobrazenou v sekci „Computed“ přidána ikona pro přechod k tomuto prvku v sekci „Rules“.
- Byla přidána možnost vyvolat implementaci rozbalovacího menu poskytovanou prohlížečem pomocí metody showPicker() pro zobrazení doporučení pro automatické vyplňování textového pole na základě možností definovaných v bloku .
- Do CSS property "shape-outside" added support for rect() and xywh() functions to form text wrapping area. Previously, these functions were only supported in CSS properties clip-path and offset-path.
- For selecting a font with additional mathematical symbols, the CSS property "font-family" has added support for the value "math", which is also used by default for the font when rendering the content of the
- HTML elements have added support for the attribute 'popover="hint"', allowing the display of automatically hidden tooltip hints without causing other types of popover blocks to be hidden.

- Support for pseudo-classes ":playing", ":paused", ":seeking", ":muted", ":buffering", ":stalled", and ":volume-locked" has been enabled for multimedia elements (
- An implementation of the HTMLMediaElement.captureStream() API, which allows capturing content rendered using HTMLMediaElements (for example, content output via video and audio tags), has been included and complies with specifications.
- The Reporting API has been added to provide information about various capabilities and issues, such as violations of CSP (Content Security Policy), Permissions-Policy, Integrity-Policy, Cross-Origin-Embedder-Policy, as well as the use of deprecated functionality.
- The CloseWatcher API has been implemented, allowing tracking of Close requests in web applications and responding to their arrival (for example, a handler can be created for the 'back' button press on Android smartphones). Close requests are formed when attempting to close modal (
- In the Firefox version for Android, navigation improvements have been made, along with updates to the toolbar, tab list, and menu. The ability to close popup popover elements and dialogs with the system 'back' button has been added. A setting 'media.peerconnection.ice.obfuscate_host_addresses' has been introduced to obfuscate host names determined via mDNS, which allows hiding information about internal addresses when using WebRTC.
Kromě novinek a opravy chyb ve Firefoxu 149 bylo odstraněno 70 zranitelností. 55 zranitelností je způsobeno problémy s pamětí, jako jsou přetečení bufferů a přístupy k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení kódu útočníka při otevření speciálně upravených stránek.
Zdroj: opennet.ru
