

vydání webového prohlížeče , a také Firefox 68 pro platformu Android. Vydání patří do kategorie větví s dlouhodobou podporou (ESR), pro které jsou aktualizace vydávány během roku. Kromě toho bylo vydáno aktualizace minulého s dlouhou dobou podpory . V blízké budoucnosti přejde na fázi přejde na větev Firefox 69, jejíž vydání je naplánováno na 3. září.
:
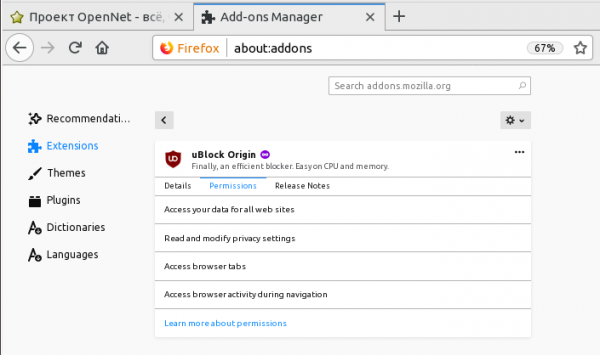
- Nový správce doplňků (about:addons) je ve výchozím nastavení povolen, je zcela s využitím HTML/JavaScript a standardních webových technologií v rámci iniciativy na zbavení prohlížeče komponentů založených na XUL a XBL. V novém rozhraní je pro každý doplněk zajištěna možnost zobrazení úplného popisu, změny nastavení a správy oprávnění ve formě záložek, aniž byste museli opustit hlavní stránku se seznamem doplňků.

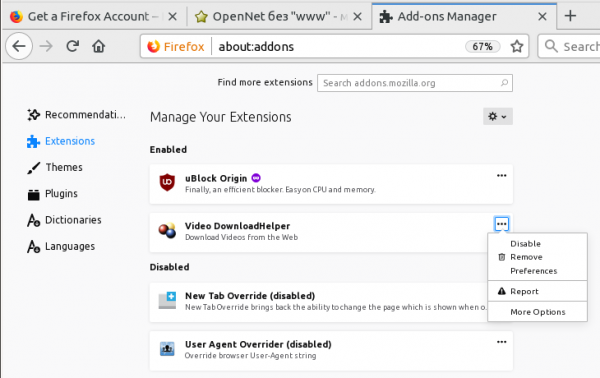
Namísto jednotlivých tlačítek pro správu aktivace doplňků je nabídnuto kontextové menu. Vypnuté doplňky jsou nyní jasně odděleny od aktivních a jsou uvedeny v samostatné sekci.

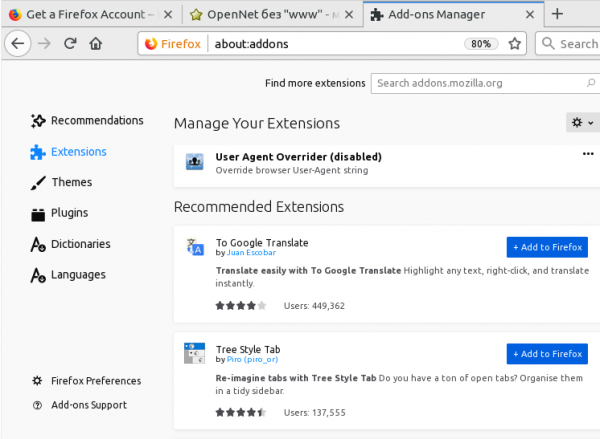
Přidána nová sekce s doporučenými doplňky, jejichž obsah je vybírán na základě nainstalovaných doplňků, nastavení a statistik o činnosti uživatele. Doplňky jsou zařazeny do seznamu kontextových doporučení pouze pokud splňují požadavky Mozilla na bezpečnost, užitečnost a použitelnost, a navíc kvalitně a efektivně řeší aktuální úkoly, zajímající širokou veřejnost. Doporučené doplňky podléhají úplnému bezpečnostnímu auditu každé aktualizace;

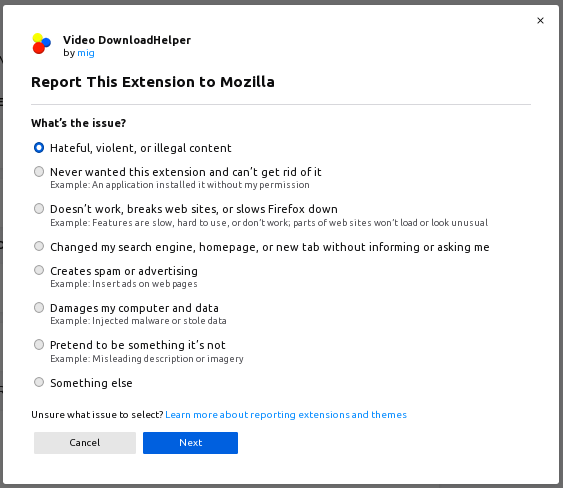
- Přidáno tlačítko pro zasílání zpráv o problémech s doplňky a motivy do Mozilly. Například prostřednictvím nabízeného formuláře můžete upozornit vývojáře na zjištěnou škodlivou činnost, problémy s načítáním webových stránek kvůli doplňku, nekompatibilitu deklarované funkčnosti, výskyt doplňku bez akcí uživatele nebo problémy se stabilitou a výkonem.

- Byla zavedena nová implementace adresního řádku Quantum Bar, která svým vzhledem a funkcionalitou prakticky odpovídá starému adresnímu řádku Awesome Bar, ale liší se kompletní přepracovanou vnitřní strukturou a přepisem kódu s nahrazením XUL/XBL standardním Web API. Nová implementace výrazně zjednodušuje proces rozšiřování funkcionality (podporuje vytváření rozšíření ve formátu WebExtensions), odstraňuje pevné vazby na subsystémy prohlížeče, umožňuje snadné připojení nových datových zdrojů a má vyšší výkon a reaktivnost rozhraní. Mezi výrazné změny v chování patří pouze nutnost použít kombinace Shift+Del nebo Shift+BackSpace (dříve fungovalo bez Shift) pro odstranění záznamů historie prohlížení z výsledku zobrazeného při začátku zadávání nápovědy;
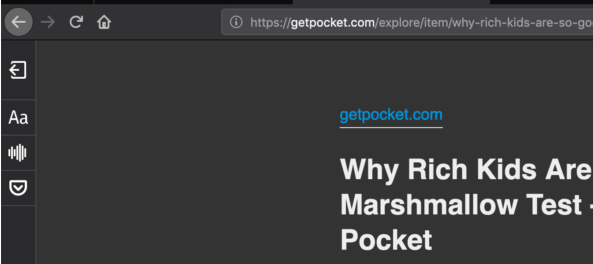
- Byla implementována plnohodnotná tmavá téma pro čtecí režim (reader view), při jejímž zapnutí se všechny prvky vzhledu okna a panelu také zobrazují v tmavých odstínech (dříve se přepínání mezi tmavým a světlým režimem v Reader View týkalo pouze oblasti s textovým obsahem);

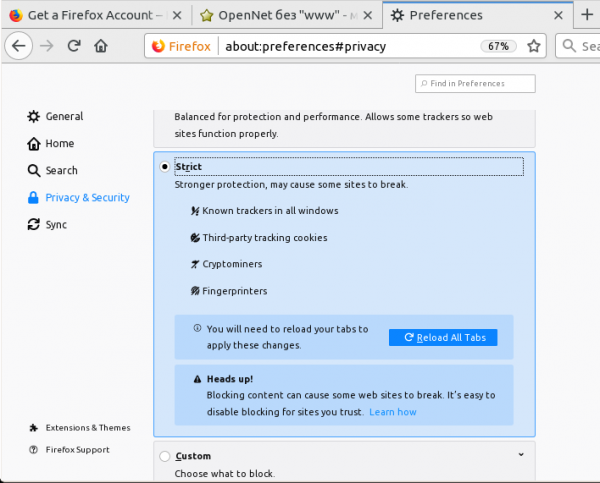
- V přísném režimu blokování nežádoucího obsahu (strict) se kromě všech známých systémů sledování pohybu a všech třetích stran cookie nyní také blokují JavaScriptové vložky provádějící těžbu kryptoměn nebo sledující uživatele pomocí metod skryté identifikace. Dříve se blokování aktivovalo prostřednictvím explicitního výběru v přizpůsobitelném režimu blokování. Blokování se provádí podle dalších kategorií (fingerprinting a cryptomining) v seznamu Disconnect.me;

- Pokračuje postupné zavádění systému kompozice , napsaného v jazyce Rust, který přenáší na GPU operace vykreslování obsahu stránky. Při použití WebRender místo vestavěného systému kompozice v motoru Gecko, který zpracovává data pomocí CPU, se pro vykonávání operací sjednoceného vykreslování prvků stránky používají shadery běžící na GPU, což umožňuje výrazné zvýšení rychlosti vykreslování a snížení zátěže na CPU.
Kromě uživatelů s grafickými kartami NVIDIA začíná od
Firefox 68 WebRender bude aktivována pro systémy na bázi Windows 10 s grafickými kartami AMD. Aktivaci WebRender můžete zkontrolovat na stránce about:support. Pro povinné aktivování je potřeba v about:config zapnout nastavení „gfx.webrender.all“ a „gfx.webrender.enabled“ nebo spustit Firefox se proměnnou prostředí MOZ_WEBRENDER=1. V Linuxu je podpora WebRender více méně stabilizována pro grafické karty Intel s ovladači Mesa 18.2+; - Do menu „hamburger“ v pravé části panelu s adresním řádkem byla přidána sekce pro rychlý přístup k nastavením účtu ve Firefox Account;
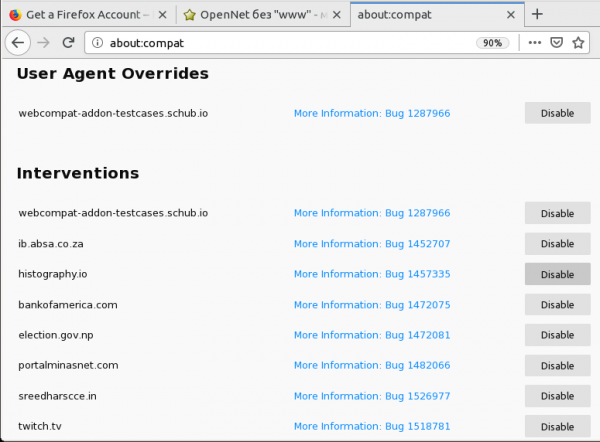
- Byla přidána nová integrovaná stránka „about:compat“, na které jsou uvedeny obchvaty a záplaty používané k zajištění kompatibility s jednotlivými weby, které nefungují správně ve Firefoxu. Změny prováděné pro zajištění kompatibility se v jednoduchých případech omezují na změnu identifikátoru „User Agent“, pokud je web striktně navázaný na určité prohlížeče. V komplikovanějších situacích se ve kontextu webu spouští JavaScriptový kód, který opravuje problémy s kompatibilitou;

- Kvůli potenciálním problémům se stabilitou při přepínání prohlížeče do jednoprostorového režimu, ve kterém je vytváření rozhraní a zpracování obsahu karet prováděno v jednom procesu, z about:config nastavení „browser.tabs.remote.force-enable“ a „browser.tabs.remote.force-disable“, které bylo možné použít k vypnutí vícerozměrného režimu (e10s). Kromě toho nastavení hodnoty „false“ v možnosti „browser.tabs.remote.autostart“ nyní automaticky nevede k vypnutí vícerozměrného režimu na desktopových verzích Firefoxu, na oficiálních sestaveních a při spuštění bez zapnutého režimu automatizovaných testů;
- Byla realizována druhá fáze rozšíření počtu volání API, které se provádějí pouze při otevření stránky v zabezpečeném kontextu (), tj. při otevření přes HTTPS, přes localhost nebo z místního souboru. Pro stránky otevřené mimo zabezpečený kontext budou nyní blokovány požadavky na volání getUserMedia() pro přístup k multimediálním zdrojům (např. kameře a mikrofonu);
- Byla zajištěna automatická správa chyb při přístupu přes HTTPS, kvůli aktivitě antivirového softwaru. Problémy se objevují při zapnutí modulu ochrany Web v antivirech Avast, AVG, Kaspersky, ESET a Bitdefender, který analyzuje HTTPS provoz prostřednictvím nahrazení svého certifikátu v seznamu kořenových certifikátů Windows a jeho nahrazení původně používanými certifikáty stránek. Firefox používá vlastní seznam kořenových certifikátů a ignoruje systémový seznam certifikátů, proto toto chování vnímá jako MITM útok.
Problém je vyřešen automatickým zapnutím nastavení „“, při kterém se dodatečně importují certifikáty ze systémového úložiště. V případě použití certifikátu ze systémového úložiště, nikoli vestavěného ve Firefoxu, je v menu s informacemi o stránce zavolaném z adresního řádku přidán speciální indikátor. Nastavení se automaticky zapíná při detekci MITM odposlechu, po čemž se prohlížeč pokusí znovu navázat spojení a pokud problém zmizel — nastavení se ukládá. Tvrdí se, že taková manipulace nepředstavuje hrozbu, protože v případě kompromitace systémového úložiště certifikátů může útočník také kompromitovat úložiště certifikátů Firefoxu (neberou se v úvahu výrobci zařízení, kteří mohou k provedení MITM, ale jsou blokováni při použití úložiště certifikátů Firefoxu);
- Otevírané v prohlížeči lokální soubory nyní nebudou moci přistupovat k jiným souborům v aktuálním adresáři (například při otevření v Firefoxu na platformě Android zaslaného e-mailem html dokumentu, JavaScriptový kód v tomto dokumentu mohl prozkoumávat obsah adresáře s jinými uloženými soubory);
- metoda synchronizace nastavení, které byly změněny prostřednictvím rozhraní about:config. Synchronizují se nyní pouze nastavení, která jsou v bílém seznamu, který je definován v sekci „services.sync.prefs.sync“. Například pro synchronizaci parametru browser.some_preference je potřeba nastavit hodnotu „services.sync.prefs.sync.browser.some_preference“ na true. Pro povolení synchronizace všech nastavení je k dispozici parametr „services.sync.prefs.dangerously_allow_arbitrary“, který je ve výchozím nastavení vypnutý;
- Byla implementována technologie pro potírání obtěžujících žádostí na udělení dalších oprávnění webu k odesílání push oznámení (přístup k Notifications API). Nyní budou podobné žádosti tiše blokovány, pokud nebude zaregistrována jasná interakce uživatele se stránkou (kliknutí myší nebo stisknutí kláves);
- V podnikovém prostředí () byla přidána podpora přizpůsobení pro prohlížeče pro zaměstnance. Například administrátor nyní může přidat do menu sekci pro kontakt s místní technickou podporou, přidat odkazy na intranetové zdroje na stránku pro otevření nové karty, zakázat kontextová doporučení při vyhledávání, přidat odkazy na místní soubory, nastavit chování při stahování souborů, definovat seznamy povolených a zakázaných doplňků, a aktivovat určité nastavení;
- problém, který mohl vést k ztrátě nastavení (poškození souboru prefs.js) při nečekaném ukončení procesu (například při vypnutí napájení bez řádného vypnutí nebo při pádu prohlížeče);
- Byla přidána podpora , sada CSS vlastností scroll-snap-*, které umožňují řídit bod zastavení posuvníku při scrollování a zarovnáním posunovaného obsahu, a také provádět přichytávání k prvkům při inercionálním scrollování. Například je možné nastavit scrollování s posunem po okrajích obrázku nebo se středěním obrázku;
- V JavaScriptu byl implementován nový číselný typ , který umožňuje uchovávat celá čísla libovolné velikosti, pro která není dostatečný typ Numbers (například identifikátory a hodnoty přesného času bylo dříve nutné uchovávat jako řetězce);
- Byla přidána možnost předat volbu „noreferrer“ při volání window.open() pro blokování úniku informací o Referrer při otevírání odkazu v novém okně;
- Byla přidána možnost použít metodu .decode() s HTMLImageElement pro načítání a dekódování prvků před jejich přidáním do DOM. Například tato funkce může být využita k usnadnění okamžité náhrady kompaktních obrázků-zástupců na později načítané varianty s vysokým rozlišením, neboť dává možnost zjistit, kdy je prohlížeč plně připraven zobrazit nový obrázek.
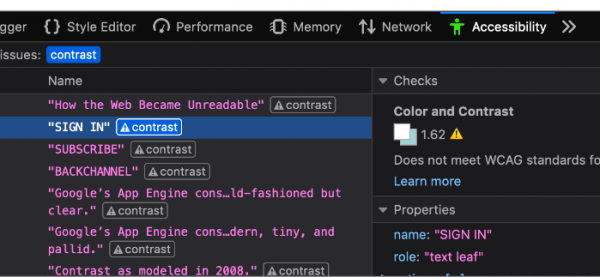
- V prostředcích pro vývojáře byly implementovány nástroje pro audit kontrastu textových prvků, které lze použít k identifikaci prvků, které nejsou správně vnímány lidmi se slabým zrakem nebo porušeným vnímáním barev;

- Do režimu inspekce byla přidána tlačítko pro emulaci tisku, které umožňuje zjistit prvky, které mohou být při tisku neviditelné;
- V webové konzoli byla rozšířena informace, která se zobrazuje spolu s varováními o problémech s CSS. Byla přidána také odkazy na příslušné uzly. V konzoli byla také implementována možnost filtrování výstupu pomocí regulárních výrazů (např. „\/(foo|bar)\/“);
- V editoru písem byla přidána možnost úpravy vzdálenosti mezi písmeny;
- V režimu inspekce úložiště byla přidána možnost odstraňování záznamů z místního a session úložiště prostřednictvím výběru odpovídajících prvků a stiskem klávesy Back Space;
- V panelu inspekce síťové aktivity byla přidána možnost blokování určitých URL, opakování požadavku a kopírování HTTP hlaviček do schránky ve formátu JSON. Nové možnosti jsou dostupné prostřednictvím výběru odpovídajících voleb v , které se zobrazí při kliknutí pravým tlačítkem myši;
- Ve vestavěném ladicím nástroji se objevila funkce hledání ve všech souborech aktuálního projektu pomocí stisknutí Shift + Ctrl + F;
- Bylo změněno nastavení pro aktivaci zobrazení systémových doplňků: v about:debugging je místo devtools.aboutdebugging.showSystemAddons nyní nabízen parametr devtools.aboutdebugging.showHiddenAddons;
- Při instalaci ve Windows 10 je zajištěno umístění zástupce na panelu úloh. V systému Windows byla také přidána možnost využití služby BITS (Background Intelligent Transfer Service) pro pokračování v načítání aktualizací, i když byl prohlížeč zavřen;
- Ve verzi pro Android byla zvýšena výkonnost vykreslování. Byl přidán API WebAuthn (Web Authentication API) pro připojení k webu pomocí hardwarového tokenu nebo snímače otisků prstů. Byl přidán API , pomocí kterého lze určit skutečnou viditelnou oblast s ohledem na zobrazení dotykové klávesnice nebo měřítka. V nových instalacích byla zastavena automatická načítání pluginu Cisco OpenH264 pro WebRTC.
Kromě novinek a oprav chyb ve Firefoxu 68 bylo odstraněno , z nichž některé jsou označeny jako kritické, tedy mohou vést k provedení kódu útočníka při otevření speciálně upravených stránek. V současné době nejsou k dispozici podrobnosti o opravených bezpečnostních problémech, očekává se, že seznam zranitelností bude zveřejněn během několika hodin.
Firefox 68 se stal posledním vydáním, se kterým bylo vytvořeno aktualizace klasické verze Firefoxu pro Android. Od Firefoxu 69, který se očekává 3. září, budou nové verze Firefoxu pro Android , a opravy budou poskytovány ve formě aktualizací větve ESR Firefoxu 68. Klasického Firefoxu pro Android se nahradí nový prohlížeč pro mobilní zařízení, vyvíjený v rámci projektu Fenix a používající engine GeckoView a sadu knihoven . V současné době pod názvem Firefox Preview pro testování již první předběžné vydání nového prohlížeče (dnes opravné aktualizace 1.0.1 tohoto předběžného vydání, ale ještě není umístěno v ).
Zdroj: opennet.ru
