

Dostupné je vydání webového prohlížeče , a také Firefox 68.8 pro platformu Android. Dále byla vytvořena aktualizace s dlouhou dobou podpory . V blízké budoucnosti přejde na fázi přejde na větev Firefox 77, jejíž vydání je naplánováno na 2. června.
:
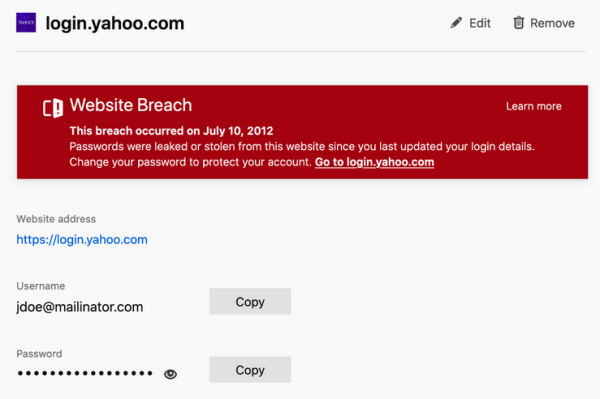
- možnosti integrovaného doplňku prohlížeče Lockwise, který nabízí rozhraní 'about:logins' pro správu uložených hesel. Bylo zajištěno zobrazení varování pro uložené účty, které jsou spojeny se stránkami, na kterých došlo k dřívějšímu porušení dat. Varování se zobrazí, pokud záznam s heslem v Firefoxu nebyl od doby kompromitace webu aktualizován.

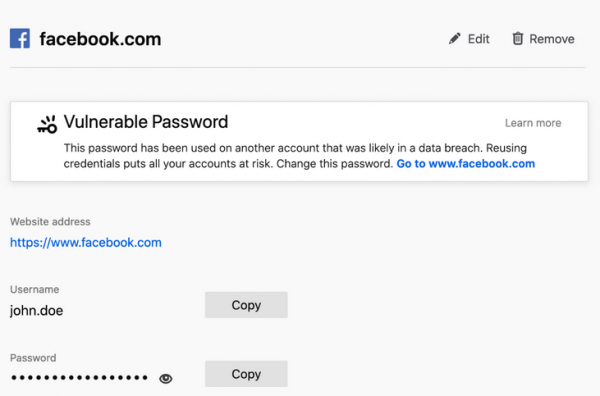
Také bylo přidáno zobrazení varování o kompromitaci hesel, která jsou používána na více stránkách. Pokud je jeden ze uložených účtů zahrnut v úniku dat a uživatel znovu používá stejné heslo na jiných stránkách, bude mu doporučeno změnit heslo. Kontrola se provádí prostřednictvím integrace s databází projektu , která obsahuje údaje o 9,5 miliardy účtech, které byly odcizeny při porušení 443 webů. Metoda je anonymní a vychází z přenosu prefixu SHA-1 hash emailu (několik prvních znaků), na který server vydává odpovídající část hashů ze své databáze, a prohlížeč na své straně je porovnává s existujícím úplným hashem a v případě shody vydává varování (úplný hash se nepřenáší).

Bylo rozšířeno množství webů, pro které je použita funkce bezpečných hesel při vyplňování registračních formulářů. Dříve se návrh na bezpečné heslo zobrazoval pouze v případě, že existovaly pole s atributem 'autocomplete = new-password'. Nezávisle na používaném webu může být heslo vygenerováno prostřednictvím kontextového menu.
Na Windows a macOS, pokud není v Firefoxu nastaven hlavní heslo, je podporováno zobrazení dialogu pro autentifikaci OS a zadání systémových přihlašovacích údajů před zobrazením uložených hesel. Po zadání systémového hesla je přístup k uloženým heslům povolen na 5 minut, po které je nutné heslo zadat znovu. Tento krok pomůže chránit přihlašovací údaje před nepovolanýma očima v případě, že je počítač opuštěn bez dozoru, pokud není v prohlížeči nastaven hlavní heslo.
- činnosti '«, který je ve výchozím nastavení deaktivován. Při aktivaci režimu pomocí parametru «dom.security.https_only_mode» v about:config budou všechny nešifrované požadavky automaticky přesměrovány na zabezpečené varianty stránek («http://» na «https://»). Nahrazení se provádí jak na úrovni načítaných zdrojů na stránkách, tak při zadávání do adresního řádku. Pokud pokus o přístup přes https k zadané adrese v adresním řádku vyprší čas, uživateli se zobrazí chybová stránka, na které bude tlačítko pro provedení požadavku přes http://. V případě chyb při načítání podřízených zdrojů přes «https://» se tyto chyby budou ignorovat, ale v konzoli pro webové vývojáře se zobrazí varování, která je možné zkontrolovat prostřednictvím nástrojů pro webové vývojáře.
- Byla přidána možnost rychlého přepínání mezi sledováním videa v režimu «» (Picture-in-Picture) a režimem celého obrazovky. Uživatel může zmenšit video do malého okna a zároveň se věnovat jiné práci, včetně v jiných aplikacích a na virtuálních desktopových plochách. Pokud chce uživatel na video plně zaměřit svou pozornost, stačí dvakrát kliknout myší pro přepnutí na zobrazení na celé obrazovce. Opakované dvojité kliknutí myší vrátí zobrazení do režimu «obrázek v obrázku».
- Byla provedena práce na zlepšení přehlednosti a pohodlí při používání adresního řádku. Při otevření nové karty byla zmenšena sombra kolem pole s adresním řádkem. Panel záložek byl mírně rozšířen, aby se zvýšila plocha pro klikání na dotykových obrazovkách.
- V prostředích založených na Waylandu, pomocí
možnost hardwarového zrychlení dekódování VP9 a dalších formátů videa podporovaných Firefoxem. Zrychlení je zajištěno pomocí VA-API (Video Acceleration API) a FFmpegDataDecoder (v předchozím vydání byla implementována pouze podpora H.264). Pro správu aktivace zrychlení v about:config je třeba nastavit parametry «widget.wayland-dmabuf-webgl.enabled» a «widget.wayland-dmabuf-vaapi.enabled». - Na Windows je pro uživatele notebooků s GPU Intel a rozlišením displeje maximálně 1920×1200 ve výchozím nastavení aktivován kompoziční systém , napsaný v jazyce Rust a odkládající operace vykreslování obsahu stránky na GPU.
- Byla přidána podpora objektu , který
umožňuje používat rozhraní a , pracující mimo hlavní vlákno vykonávání v prohlížeči Firefox. Nové API umožňuje zpracovávat zvuk v reálném čase, programově ovládat parametry zvuku bez dalších zpoždění a neovlivňovat stabilitu zvukového výstupu. Vznik AudioWorklet umožnil připojit se k hovoru v Zoom ve Firefoxu bez instalace samostatných rozšíření a umožnil implementovat složité scénáře zpracování zvuku v prohlížeči, jako je prostorový zvuk pro systémy virtuální reality nebo hry. - V CSS , určující systémové hodnoty barev (CSS Color Module Level 4).
- V konstruktorch Intl.NumberFormat, Intl.DateTimeFormat a Intl.RelativeTimeFormat je ve výchozím nastavení zahrnuta podpora preferencí "numberingSystem" a "calendar". Například: "Intl.NumberFormat('en-US', { numberingSystem: 'latn' })" nebo "Intl.DateTimeFormat('th', { calendar: 'gregory' })".
- Byla zahrnuta blokace neznámých protokolů v metodách jako "location.href" nebo .
- Při testování zobrazení webových stránek na mobilních zařízeních pomocí režimu Responsive Design Mode v nástrojích pro webové vývojáře je zajištěna simulace chování mobilního zařízení při zpracování zoomování dvojitým dotykem. Byla implementována správná vykreslování tagů meta-viewport, což umožnilo optimalizovat své weby pro Firefox pro Android bez mobilního zařízení.
- V rozhraní pro inspekci síťových požadavků je při dvojitém kliknutí na oddělovač sloupců v záhlaví zajištěno automatické přizpůsobení velikosti sloupce tabulky zobrazeným datům.
- V rozhraní pro inspekci WebSocket byl přidán nový filtr Control pro zobrazení kontrolních rámců. Byla implementována možnost náhledu zpráv ve formátu , který byl přidán na seznam automaticky formátovaných protokolů podobně jako socket.io, SignalR a WAMP.
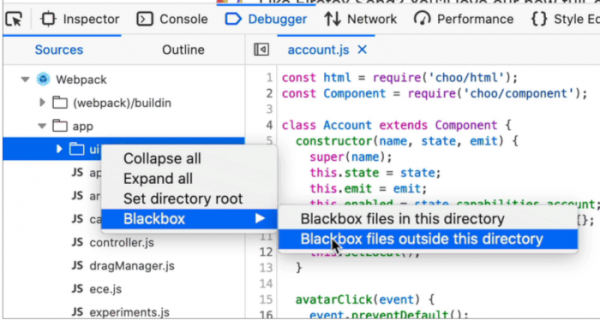
- V ladícím nástroji JavaScript byla přidána možnost ignorovat soubory, které nejsou využívány při ladění. Skrze kontextové menu "blackbox" byly nabízeny možnosti skrytí obsahu umístěného v vybraném adresáři nebo mimo něj v postranním panelu. Při kopírování zásobníků byla zajištěna možnost umístit do schránky celou cestu, nikoli pouze název souboru.

- V webovém rozhraní v režimu vícero řádků je zajištěno skrytí kódových fragmentů překračujících pět řádků (pro jejich zobrazení je nutné kliknout na libovolné místo v oblasti s uvedeným kódem).
Kromě novinek a oprav chyb ve Firefoxu 76 bylo odstraněno , z nichž 10 (CVE-2020-12387, CVE-2020-12388 a 8 pod CVE-2020-12395) je označeno jako kritické a potenciálně schopné vést k vykonání kódu útočníka při otevření speciálně vytvořených stránek. Zranitelnost CVE-2020-12388 umožňuje únik ze sandboxového prostředí ve Windows manipulacemi s přístupovými tokeny. Zranitelnost CVE-2020-12387 souvisí s přístupem k již uvolněnému bloku paměti (Use-after-free) při ukončení práce Web Workeru. CVE-2020-12395 shrnuje problémy s pamětí, jako jsou přetečení buffers.
Zdroj: opennet.ru
