

Bylo vydáno webové prohlížeč Firefox 86. Dále byla sestavena aktualizace větve s dlouhodobou podporou 78.8.0. Na fázi beta testování byla převedena větev Firefox 87, jejíž vydání je plánováno na 23. března.
Hlavní novinky:
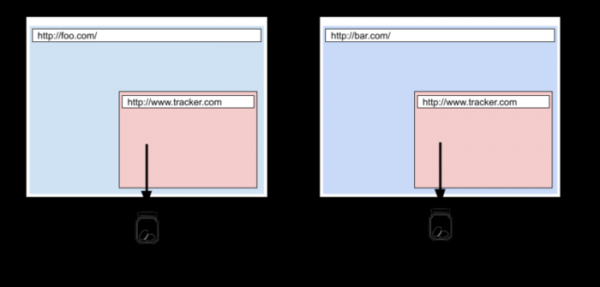
- Ve přísném režimu blokování nežádoucího obsahu (strict) byla aktivována funkce celkové ochrany Cookies (Total Cookie Protection), ve které je pro každou stránku použito oddělené izolované úložiště pro Cookies. Navrhovaná metoda izolace neumožňuje používat Cookies pro sledování pohybu mezi stránkami, protože všechny Cookies vydané z externích bloků načítaných na stránku jsou nyní spojeny s hlavní stránkou a nejsou předávány při přístupu k těmto blokům z jiných stránek. Jako výjimka zůstává možnost mezistránkového předávání Cookies pro služby nesouvisející se sledováním uživatelů, například pro jednotnou autentizaci. Informace o zablokovaných a povolených mezistránkových Cookies jsou zobrazeny v nabídce, která se zobrazuje při kliknutí na symbol štítu v adresním řádku.

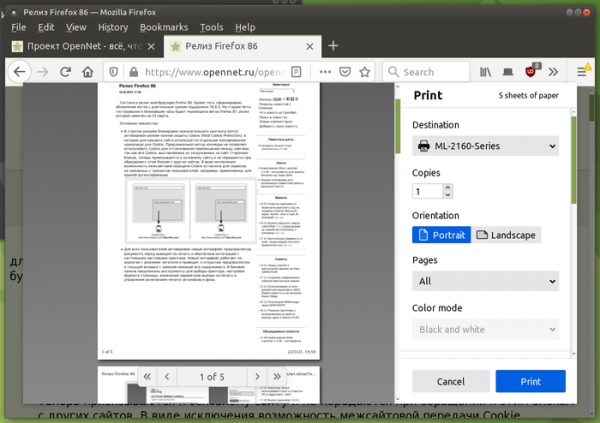
- Pro všechny uživatele je aktivován nový rozhraní náhledu dokumentu před tiskem a zajištěna integrace se systémovými nastaveními tiskárny. Nové rozhraní funguje analogicky s režimem čtenáře a vede k otevření náhledu v aktuálním záložce s nahrazením stávajícího obsahu. V postranním panelu jsou nabízeny nástroje pro výběr tiskárny, nastavení formátu stránky, změnu parametrů tisku a řízení tisku záhlaví a pozadí.

- Operace vykreslování prvků Canvas a WebGL byly převedeny do samostatného procesu, který zodpovídá za přesun operací na GPU. Tato změna významně zvýšila stabilitu a výkon webových stránek, které používají WebGL a Canvas.
- Všechno kódované související s dekódováním videa bylo přesunuto do nového procesu RDD, což umožnilo zvýšit bezpečnost díky izolaci obslužných programů videa v samostatném procesu.
- V sestavení pro Linux a Android je zahrana ochrana proti útokům manipulujícím překrývání zásobníku a haldy. Ochrana je založena na použití volby „-fstack-clash-protection“, při jejímž zadání kompilátor vkládá kontrolní volání (probe) při každém statickém nebo dynamickém alokování místa pro zásobník, která umožňují odhalit případy přetečení zásobníku a blokovat metody útoků na základě překrývání zásobníku a haldy, související s odsunem toku vykonávání přes ochranné stránky zásobníku.
- V režimu čtenáře se objevila možnost prohlížení HTML stránek uložených v lokálním systému.
- Podpora formátu obrázků AVIF (AV1 Image Format) je ve výchozím nastavení zapnuta, přičemž technologie mezi snímkového komprese vycházejí ze standardu AV1 pro kódování videa. Kontejner pro distribuci komprimovaných dat v AVIF je zcela analogický HEIF. AVIF podporuje jak obrázky v HDR (High Dynamic Range) a barevný prostor s širokým gamutem, tak ve standardním dynamickém rozsahu (SDR). Dříve bylo nutné pro zapnutí AVIF nastavit parametr „image.avif.enabled“ v about:config.
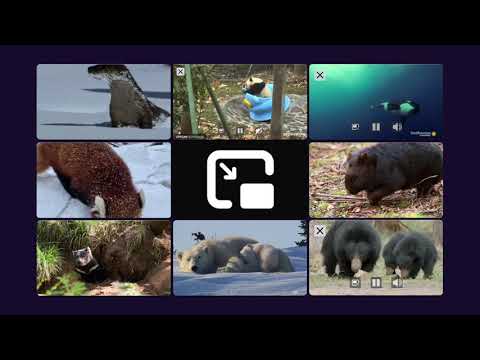
- Byla aktivována podpora současného otevření několika oken s videem v režimu Obraz v obraze.

- Podpora experimentálního režimu SSB (Site Specific Browser), který umožnil vytvoření samostatné zástupce pro web s běžnými prvky rozhraní prohlížeče, s vlastním ikonou na panelu úloh, podobně jako plnohodnotné aplikace OS, byla ukončena. Jako příčiny ukončení podpory jsou uvedeny nevyřešené problémy, pochybné výhody pro uživatele desktopových systémů, omezené zdroje a snaha přesunout je na vývoj základních produktů.
- Pro spojení WebRTC (PeerConnections) byla ukončena podpora protokolu DTLS 1.0 (Datagram Transport Layer Security), založeného na TLS 1.1 a používaného v WebRTC pro přenos zvuku a videa. Místo DTLS 1.0 se doporučuje používat DTLS 1.2, založený na TLS 1.2 (specifikace DTLS 1.3 na základě TLS 1.3 ještě není připravena).
- V CSS byla zahrnuta funkce image-set(), která umožňuje vybrat obrázek z množiny variant s různým rozlišením, nejlépe vyhovující aktuálním parametrům obrazovky a šířce pásma síťového připojení. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- V CSS vlastnosti „list-style-image“ určené pro definici obrázku pro značky v seznamu lze specifikovat jakékoliv formy určení obrázků prostřednictvím CSS.
- V CSS byl zahrnut pseudotřída „:autofill“, která umožňuje sledovat automatické vyplnění polí v tagu input prohlížečem (při ručním vyplnění selektor nefunguje). input:autofill { border: 3px solid blue; }
- V JavaScriptu je ve výchozím stavu zahrnut vestavěný objekt Intl.DisplayNames, skrze který lze získat lokalizované názvy jazyků, zemí, měn, prvků dat atd. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // „US Dollar“ currencyNames.of(‘EUR’); // „Euro“
- V DOM je zajištěno resetování hodnoty vlastnosti „Window.name“ na prázdnou hodnotu při načtení na kartě stránky s jiným domény a obnovení staré hodnoty při stisknutí tlačítka „zpět“ a návratu na starou stránku.
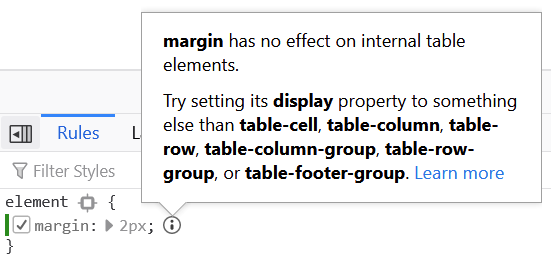
- Do nástrojů pro webové vývojáře byla přidána utilita, která zobrazuje varování při nastavení hodnot okrajů (margin nebo padding) v CSS pro vnitřní prvky tabulek.

- Na panelu nástrojů pro webové vývojáře je zajištěno zobrazení počtu chyb na aktuální stránce. Po kliknutí na červený indikátor s počtem chyb se lze okamžitě přepnout do webové konzole pro zobrazení seznamu chyb.

Kromě novinek a oprav chyb ve Firefoxu 86 bylo odstraněno 25 zranitelností, z nichž 18 je označeno jako nebezpečné. 15 zranitelností (skupiny pod CVE-2021-23979 a CVE-2021-23978) způsobeno problémy s pamětí, jako jsou přetečení bufferů a pokusy o přístup k již uvolněným oblastem paměti. Potenciálně mohou tyto problémy vést k vykonání kódu útočníka při otevření speciálně formátovaných stránek.
Beta verze Firefox 87 se vyznačuje tím, že ve výchozím nastavení vypíná zpracování klávesy Backspace mimo kontext vstupních polí. Důvodem odstranění tohoto zpracování je, že klávesa Backspace je aktivně používána při psaní do formulářů, ale mimo zaostření na vstupní pole se interpretuje jako přechod na předchozí stránku, což může vést ke ztrátě napsaného textu kvůli neúmyslnému posunu na jinou stránku. Pro obnovení starého chování byla do about:config přidána možnost browser.backspace_action. Dále se při používání funkce vyhledávání na stránce vedle posuvného pruhu nyní zobrazují označení pro indikaci pozice nalezených klíčových slov. Menu Web Developer bylo značně zjednodušeno a byly odstraněny zřídka používané položky z menu Knihovna.
Zdroj: opennet.ru
