

Byl uvolněn webový prohlížeč Firefox 87. Dále byla vytvořena aktualizace pro verzi s dlouhodobou podporou 78.9.0. Do fáze beta testování byla převedena verze Firefox 88, jejíž vydání je plánováno na 20. dubna.
Hlavní novinky:
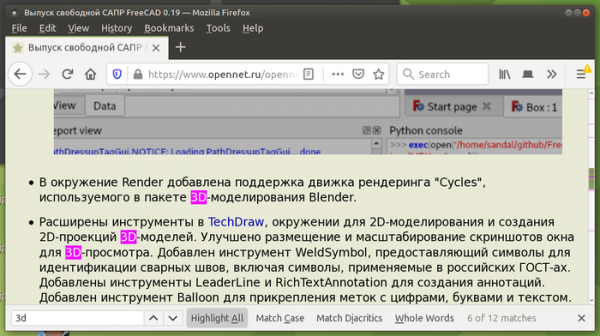
- Při používání funkce hledání a aktivaci režimu zvýraznění všech nalezených shod (Highlight All) se nyní na posuvníku zobrazují značky pro indikaci pozice nalezených klíčových slov.

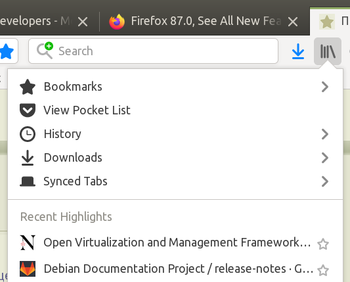
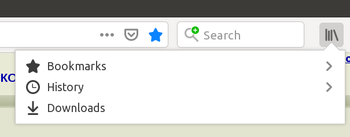
- Z nabídky Knihovna byly odstraněny málo používané prvky. V nabídce Knihovna zůstaly pouze odkazy na záložky, historii a stahování (byly odstraněny synchronizované karty, nedávné záložky a seznam Pocket). Na obrazovce níže vlevo je stav, jaký byl, a vpravo — jak vypadá v Firefoxu 87:


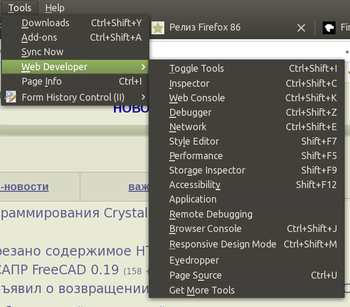
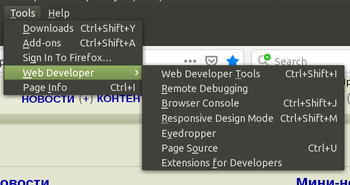
- Nabídka Web Developer byla výrazně zjednodušena — jednotlivé odkazy na nástroje (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility a Application) byly nahrazeny jedním společným bodem Nástroje pro vývojáře.


- Nabídka Nápověda byla zjednodušena, byly odstraněny odkazy na stránky podpory, klávesové zkratky a úvodní prohlídky, které jsou nyní dostupné na společné stránce Získat pomoc. Tlačítko pro import z jiného prohlížeče bylo odstraněno.
- Byl přidán mechanismus SmartBlock, který řeší problémy na webových stránkách vznikající z blokování externích skriptů v režimu soukromého prohlížení nebo při aktivaci přísné blokace nežádoucího obsahu (strict). SmartBlock také výrazně zlepšuje výkon některých webových stránek, které zpomalují kvůli neschopnosti načíst kód sledovacích skriptů. SmartBlock automaticky nahrazuje používané sledovací skripty zástupnými mechanismy, které zajišťují správné načtení stránky. Zástupné mechanismy byly připraveny pro některé populární sledovací skripty, které jsou uvedeny v seznamu Disconnect, včetně skriptů s widgety Facebook, Twitter, Yandex, Vkontakte a Google.
- Interpretace klávesy Backspace byla ve výchozím nastavení vypnuta mimo kontext vstupních formulářů. Odstranění tohoto zpracování je vysvětleno tím, že klávesa Backspace je aktivně používána při psaní textu ve formulářích, ale mimo zaostření na vstupním formuláři funguje jako přechod na předchozí stránku, což může vést ke ztrátě napsaného textu v důsledku neúmyslného přesměrování na jinou stránku. Pro obnovení starého chování byla do about:config přidána možnost browser.backspace_action.
- Bylo změněno vytváření HTTP hlavičky Referer. Výchozí politika je nastavena na „strict-origin-when-cross-origin“, což znamená odstranění cest a parametrů při odesílání žádosti na jiné hostitele při přístupu přes HTTPS, odstranění Referer při přechodu z HTTPS na HTTP a předání úplného Referer pro interní přechody v rámci jedné stránky. Změna bude platná pro běžné navigační požadavky (pokud kliknete na odkazy), automatické přesměrování a při načítání externích zdrojů (obrázků, CSS, skriptů). Například při kliknutí na odkaz na jinou stránku přes HTTPS se místo „Referer: https://www.example.com/cesta/?argumenty“ nyní předává „Referer: https://www.example.com/“.
- Pro malé procento uživatelů je zapnuto režim Fission s modernizovanou vícerozměrnou architekturou pro přísnější izolaci stránek. Při aktivaci Fission jsou stránky různých webů vždy umístěny v paměti různých procesů, z nichž každý používá svůj vlastní izolovaný písek (sandbox). Rozdělení procesů se neprovádí podle záložek, ale podle domén, což umožňuje dodatečně izolovat obsah externích skriptů a iframe bloků. Režim Fission lze manuálně zapnout na stránce about:preferences#experimental nebo pomocí proměnné „fission.autostart=true“ v about:config. Ověřit aktivaci lze na stránce about:support.
- Byla odstraněna experimentální implementace mechanismu rychlého otevírání TCP spojení (TFO — TCP Fast Open, RFC 7413), který umožňuje snížit počet kroků při vytváření spojení tím, že kombinuje první a druhý krok klasického 3-krokového procesu sjednávání spojení do jediné žádosti a umožňuje odesílání dat v počáteční fázi vytváření spojení. Výchozí režim TCP Fast Open byl deaktivován a vyžadoval úpravu about:config pro aktivaci (network.tcp.tcp_fastopen_enable).
- V souladu se změnami provedenými ve specifikacích byla zastavena kontrola prvku při použití pseudotříd „:link“, „:visited“ a „:any-link“.
- Byly odstraněny nestandardní hodnoty CSS parametru caption-side — left, right, top-outside a bottom-outside (pro jejich návrat je k dispozici nastavení layout.css.caption-side-non-standard.enabled).
- Ve výchozím nastavení jsou aktivovány událost „beforeinput“ a metoda getTargetRanges(), které umožňují webovým aplikacím předefinovat chování při úpravě textu ve fázi před změnou DOM stromu prohlížečem a získat větší kontrolu nad událostmi vstupu. Událost „beforeinput“ je odeslána do zpracovatele nebo jiného prvku s nastaveným atributem „contenteditable“ před změnou hodnoty prvku. Metoda getTargetRanges(), poskytovaná objektem inputEvent, vrací pole hodnot, které umožňují posoudit, která část DOM bude změněna, pokud nebude událost vstupu zrušena.
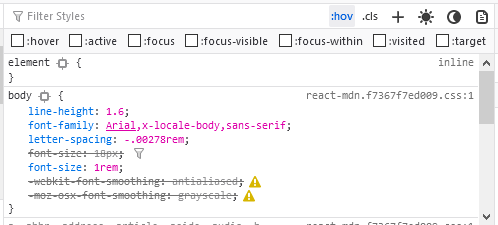
- Pro webové vývojáře byla v režimu inspekce stránek implementována možnost simulovat mediální dotazy „prefers-color-scheme“ pro testování tmavého a světlého tématu bez přepínání motivů v operačním systému. Pro aktivaci simulace tmavého a světlého tématu byly v pravém horním rohu panelu nástrojů pro webové vývojáře přidány tlačítka se slunečními a měsíčními ikonami.
- Do režimu inspekce byla přidána možnost aktivovat pseudo-třídu „:target“ pro vybraný prvek na základě analogy s dříve podporovanými pseudo-třídami „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ a „:visited“.

- V režimu inspekce CSS byla vylepšena zpracování neaktivních CSS pravidel. Konkrétně, vlastnost „table-layout“ se nyní stává neaktivní pro prvky, které nejsou tabulkami, zatímco vlastnosti „scroll-padding-*“ jsou označeny jako neaktivní pro prvky, které nepodporují posouvání. Byla odstraněna chybná označení vlastností „text-overflow“ pro některé hodnoty.
Kromě novinek a oprav chyb v Firefoxu 87 bylo odstraněno 12 zranitelností, z nichž 7 je označeno jako nebezpečných. 6 zranitelností (shromážděných pod CVE-2021-23988 a CVE-2021-23987) je způsobeno problémy s pamětí, jako jsou přetečení bufferů a přístup k již uvolněným oblastem paměti. Potenciálně mohou tyto problémy vést k vykonání kódu útočníka při otevření speciálně vytvořených stránek.
Beta verze Firefoxu 88 vyniká podporou škálování pinčováním na touchpadech v Linuxu s grafickými prostředími založenými na protokolu Wayland a také zavedla jako výchozí podporu formátu obrázků AVIF (AV1 Image Format), který využívá technologie intrakódování z video kódování AV1.
Zdroj: opennet.ru
