

Bylo vydáno webové prohlížeče Firefox 95. Dále bylo vytvořeno aktualizace pro dlouhodobou podporu – 91.4.0. Beta testování verze Firefox 96 začne brzy, její vydání je plánováno na 11. ledna.
Hlavní novinky:
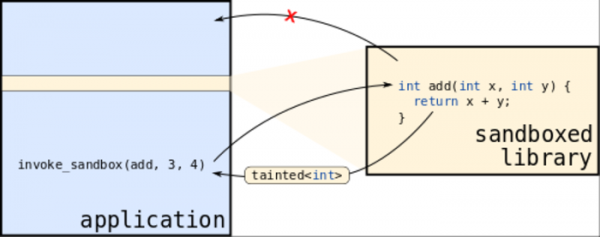
- Pro všechny podporované platformy byl implementován další úroveň izolace založené na technologii RLBox. Navržená vrstva izolace zajišťuje blokaci bezpečnostních problémů ve třetích stranách funkcí, které nejsou pod kontrolou vývojářů Firefox, ale mohou ohrozit hlavní projekt v případě odhalení zranitelností. V aktuálním vydání je RLBox použit k izolaci knihoven Graphite, Hunspell a Ogg, v další verzi se očekává izolace Expat a Woff2.
Mechanismus fungování RLBox spočívá v kompilaci C/C++ kódu izolované knihovny do nízkoúrovňového mezikódu WebAssembly, který je následně zabalena do modulu WebAssembly, jehož oprávnění jsou nastaveny pouze pro tento modul (například knihovna pro zpracování řetězců nebude schopna otevřít síťový socked nebo soubor). Pro přímé vykonávání je modul WebAssembly kompilován na strojový kód pomocí kompilátoru wasm2c a vykonává se v oddělené oblasti paměti, aniž by měl přístup k ostatnímu adresnímu prostoru.

- Pro všechny uživatele byl aktivován režim přísné izolace webových stránek, který se vyvíjel v rámci projektu Fission. Na rozdíl od dosud používaného libovolného rozdělení zpracování záložek mezi dostupný pool procesů (výchozí hodnota 8), režim přísné izolace vyčleňuje zpracování každé webové stránky do svého vlastního procesu s rozdělením nikoli podle záložek, ale podle domén (Public Suffix).
Režim přísné izolace zabezpečuje vyšší ochranu před útoky typu Spectre, snižuje fragmentaci paměti, umožňuje další izolaci obsahu externích skriptů a iframe bloků, efektivněji vrací paměť operačnímu systému, minimalizuje vliv údržby paměti a intenzivních výpočtů na stránky v jiných procesech, zvyšuje efektivitu rozdělování zátěže na různá jádra CPU a zvyšuje stabilitu (zhroucení procesu zpracovávajícího iframe neohrozí hlavní web a další karty). Nervá cenou je celkové zvýšení spotřeby paměti při velkém počtu otevřených stránek.
- Pokračuje práce na zlepšení podpory protokolu Wayland. Port Firefoxu pro Wayland dosáhl celkového paritního funkčnosti s verzí pro X11 při práci v GNOME prostředí Fedory.
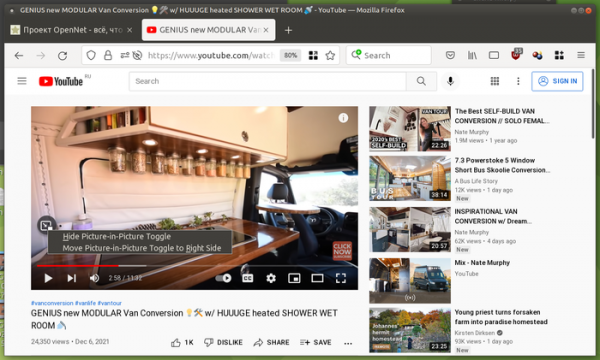
- Do kontextového menu režimu „obrázek v obrázku“ (Picture-in-Picture) byla přidána možnost přesunout tlačítko přepínače režimu zobrazení na opačnou stranu videa.

- Byla implementována technologie proaktivního kompilace JavaScriptového kódu, která zvýšila výkon načítání stránek. Byly provedeny optimalizace systému správy paměti.
- Bylo povoleno redefinování hodnoty User Agent pro web Slack.com, což umožnilo přístup k dalším funkcím Slacku, jako jsou hlasové/videohovory a konference (huddles), které dříve nebyly dostupné při otevření stránky ve Firefoxu.
- Na všech platformách byla implementována podpora globálního atributu inputmode, který se používá k udání informací o typech dat, která lze zadávat při úpravě prvku. Tyto informace se používají k výběru klávesnice na obrazovce, nejvhodnější pro úpravu aktuálního prvku na zařízeních s dotykovým displejem. Dříve byla podpora inputmode omezena pouze na platformu Android.
- Byla přidána funkce Crypto.randomUUID(), která vrací kryptograficky spolehlivý 36-znakový UUID.
- Ve verzích pro platformu macOS byla snížena zátěž na CPU při zpracování událostí, zrychleno spuštění procesů zpracování obsahu a snížena spotřeba energie při softwarovém dekódování videa, včetně přehrávání videí z webů Netflix a Amazon Prime Video.
- Pro platformy Windows 10 a Windows 11 je k dispozici možnost instalace Firefoxu z Microsoft Store.
- Ve verzi pro platformu Android byla v menu nastavení implementována nová sekce Homepage. Na stránce „Vrátit se zpět“ („Jump back in“) se zobrazují hlavní obrázky ze stránek (Hero Image). Byla přidána výzva k potvrzení při aktivaci režimu automatického uzavírání karet.
- Ve verzi pro platformu Android byla implementována podpora CSS vlastnosti cursor, která umožňuje vizuálně označit prvky dostupné pro kliknutí, což může usnadnit práci uživatelům Androidu, kteří používají myš (obrázek kurzoru se změní při najetí na podobné prvky).
Kromě novinek a opravy chyb v Firefoxu 95 bylo odstraněno 18 zranitelností, z nichž 11 je označeno jako nebezpečné. 8 zranitelností je způsobeno problémy s pamětí, jako jsou přetečení bufferů a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení kódu útočníka při otevření speciálně vytvořených stránek.
Zdroj: opennet.ru
