

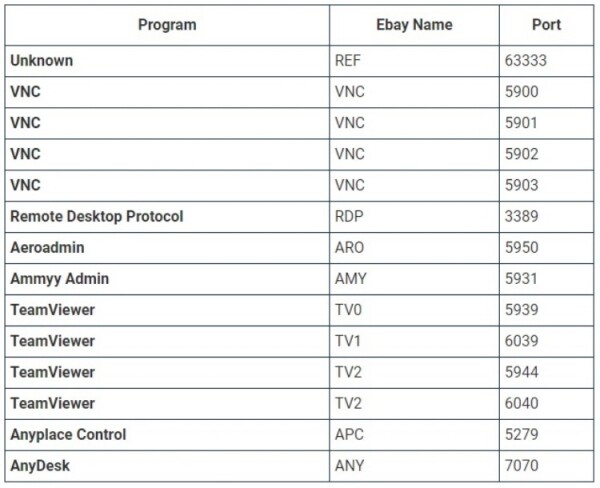
Podle zpráv z internetových zdrojů společnost eBay.com pomocí speciálního skriptu skenuje porty počítačů návštěvníků s cílem zjistit, zda jsou na nich nainstalovány programy pro vzdálený přístup. Mnohé z skenovaných síťových portů jsou používány populárními nástroji pro vzdálenou správu, jako jsou Windows Remote Desktop, VNC, TeamViewer a další.
Nadšenci z Bleeping Computer provedli studii, která potvrdila, že eBay.com skutečně skenuje 14 různých portů, když uživatel navštěvuje internetovou platformu. Tento proces je realizován pomocí skriptu check.js a spouští se při každé návštěvě tohoto zdroje. Skript provádí skenování pomocí WebSocket pro připojení k 127.0.0.1 přes určený port.
Zdroj poukazuje na to, že skenování portů se neprovádí, pokud uživatel při návštěvě stránky eBay používá zařízení běžící na Linuxu. Avšak při návštěvě webové platformy z zařízení pracujícího na Windows se skenování zaznamenává. Předpokládá se, že toto skenování se provádí za účelem detekce kompromitovaných počítačů, které mohou být používány útočníky k provádění podvodných činností na platformě eBay.
Připomínáme, že v roce 2016 se v internetových médiích objevily zprávy o tom, že útočníci pomocí TeamVieweru přebírají kontrolu nad počítači uživatelů, aby prováděli podvodné nákupy na eBay. Vzhledem k tomu, že mnozí uživatelé eBay používají cookies pro automatické přihlášení na web, mohli útočníci vzdáleně ovládat jejich počítače a získávat přístup k platformě pro provádění nákupů. Oficiální zástupci eBay se k této záležitosti zdrží komentáře.
Zdroj: 3dnews.ru
