

Výzkumníci z Technické univerzity Graz (Rakousko) odhalili sérii útoků skrze alternativní kanály (PDF), prováděných pomocí nástrojů pro sledování změn v souborovém systému. Tyto útoky umožňují sledovat aktivitu ostatních uživatelů na základě analýzy událostí týkajících se přístupu k souborům a adresářům skrze API, jako jsou inotify v Linuxu, FileObserver v Androidu, ReadDirectoryChangesW ve Windows a File System Events v macOS. Získané informace mohou být využity k rekonstrukci informací, které uživatel zadává z klávesnice, k určení otevíraných webových stránek, nebo k organizaci clickjackingových útoků, které překrývají obsah aktivního okna v okamžiku kliknutí. Kód s implementací metod útoků byl publikován pod licencí MIT.
První metoda útoku byla demonstrována v Linuxu a je způsobena možností zjištění přístupu k souborům uvnitř adresáře, které nejsou přímo dostupné pro čtení a sledování. Pomocí funkce inotifywatch lze nepřímo sledovat změny souborů uvnitř adresáře prostřednictvím monitorování samotného adresáře.
Nepřihlášený uživatel nemá přímý přístup k čtení obsahu a sledování aktivity zařízení /dev/input/event4, které vykazuje události z klávesnice. Avšak události týkající se souboru /dev/input/event4 ovlivňují stav nadřazeného adresáře a mohou být sledovány prostřednictvím monitorování změn metadat adresáře /dev/input. Stav /dev/input/event4 se mění při zadávání dat a zpoždění mezi událostmi zaznamenanými prostřednictvím inotify korelují se zpožděními mezi stisky kláves na klávesnici.
Používáním metod statistické analýzy a s ohledem na to, že zpoždění mezi stisky kláves při psaní závisí na umístění kláves na klávesnici, je možné s určitou pravděpodobností rekonstruovat zadané informace. Například reakce při zadávání písmena „F“ je rychlejší než při zadávání „Q“ nebo „X“, protože pro stisknutí je potřeba méně pohybů prstů; také se rychleji provádí opakovaný stisk jedné klávesy a stisk kláves sousedících („s“ po „a“ je stisknuto výrazně rychleji než „g“ po „s“).
Metoda je také použitelná pro rekonstrukci vstupu v SSH sezeních při připojení dvou různých uživatelů k jednomu SSH serveru. V tomto případě může jeden z uživatelů sledovat události, které nastávají při zadávání dat druhým uživatelem, prostřednictvím sledování souboru zařízení /dev/pts. Problém byl vyřešen v lednových aktualizacích jádra 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 a 6.18.3 pomocí zákazu generace událostí ACCESS a MODIFY pro rodičovský adresář při přístupu nebo změně speciálních souborů uvnitř něj.
Druhý způsob útoku umožňuje určit okamžik zobrazení dialogu s požadavkem na parametry autentizace subsystémem Polkit prostřednictvím sledování přístupu k spustitelnému souboru /usr/bin/pkexec. V tuto chvíli může útočník vytvořit falešné okno stylizované jako dialog pro zadání hesla a zobrazit ho nad skutečným požadavkem na heslo. Uživateli, který si této podvodu nevšimne, může být nabízeno zadání hesla pro potvrzení operace do okna útočníka. Možnost provedení takového útoku byla demonstrována v distribucích se stolním prostředím KDE Plasma.
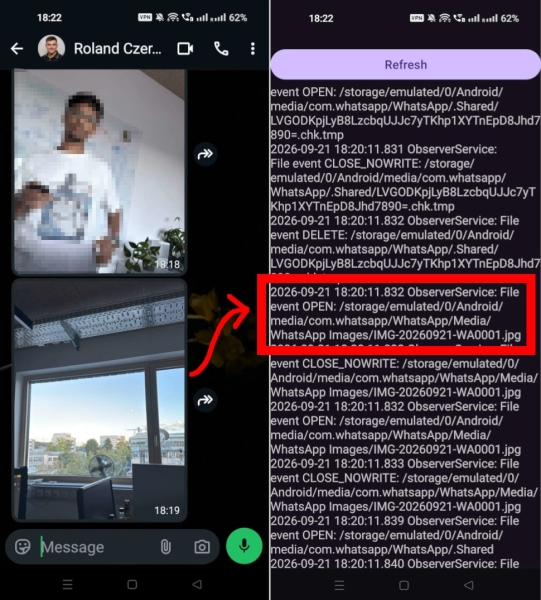
Poskytované rozhraní API Androidu FileObserver lze použít ke sledování aktivity související s soubory ve veřejných adresářích jiných aplikací. Například analýzou aktivity v adresáři /sdcard/Android/media/com.whatsapp/WhatsApp lze sledovat činy odstranění, odesílání a přijímání souborů, videí nebo obrázků v WhatsApp, stejně jako zjistit názvy odeslaných nebo přijatých souborů.
Ve Windows se ukázalo, že zapnutí sledování událostí pro hlavní adresář (C:\) předává informace, včetně úplné cesty k souboru, o jakýchkoli událostech se všemi soubory v souborovém systému, bez ohledu na oprávnění k souborům. Výzkumníci demonstrovali možnost využití této funkce pro sledování v reálném čase toho, jaké webové stránky uživatelé otvírají ve Firefoxu (pro každou webovou stránku se vytváří samostatný adresář s názvem webové stránky pro databázi IndexedDB a vyrovnávací paměť). Reakce Microsoftu na tento bezpečnostní problém byla nominována na Pwnies Award 2026 v kategorii nejneadekvátnější reakce výrobce (Lamest Vendor Response), protože zástupci společnosti nejdříve prohlásili, že to není zranitelnost, ale nedokumentovaná možnost.
Zdroj: opennet.ru
