

Vývojáři z Google představili nový způsob dvoufaktorové autentifikace, který zahrnuje použití chytrého telefonu se systémem Android jako fyzického bezpečnostního klíče.
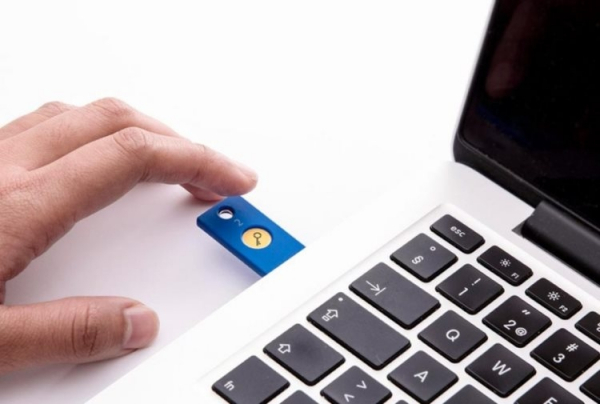
Mnoho lidí se již setkalo s dvoufaktorovou autentifikací, jež spočívá nejen ve zadání standardního hesla, ale také v použití nějakého druhého nástroje pro ověření identity. Například, některé služby po zadání uživatelského hesla zasílají SMS zprávu, která obsahuje vygenerovaný kód umožňující autorizaci. Existuje také alternativní metoda dvoufaktorové autentifikace, kdy je použit fyzický hardwarový klíč, jako je YubiKey, u nějž je nutné jej připojit k počítači.
Vývojáři z Google navrhují použít pro tento hardwarový klíč uživatelský chytrý telefon se systémem Android. Místo zasílání oznámení na zařízení se webová stránka pokusí přistupovat k chytrému telefonu přes Bluetooth. Je pozoruhodné, že pro použití této metody není nutné fyzicky připojovat chytrý telefon k počítači, neboť dosah Bluetooth je dostatečně velký. Přitom je velmi málo pravděpodobné, že by útočník získal přístup k chytrému telefonu, pokud se nachází v dosahu Bluetooth.
V současnosti nový způsob autentifikace podporují pouze některé služby Google, včetně Gmailu a G-Suite. Pro správnou funkci je vyžadován chytrý telefon běžící na Androidu 7.0 Nougat nebo novější verzi.
Zdroj: 3dnews.ru
