

Přechod na stále novější standardy mobilních sítí vždy znamená nejen zvýšení rychlosti přenosu dat, ale také zajištění spolehlivější a bezpečnější komunikace proti neoprávněnému přístupu. K tomu se využívají zranitelnosti z předchozích protokolů a nové metody bezpečnostního ověřování. V této souvislosti se očekává, že komunikace podle protokolu 5G bude spolehlivější než 4G (LTE), ačkoli to nevylučuje možnost, že v budoucnu budou odhaleny zranitelnosti 5G. Podobně ani roky používání 4G nezprostil tento protokol od zjištění mnoha nových zranitelností. Čerstvým příkladem pro potvrzení tohoto tvrzení je výzkum jihokorejských bezpečnostních expertů, kteří zjistili 36 nových nebezpečných zranitelností v protokolu 4G.
Odborníci z Korea Advanced Institute of Science and Technology (KAIST) použili při vyhledávání zranitelností v protokolu (v síti) LTE stejnou metodu, která se používá pro hledání problémových řešení v software pro PC a servery. Jedná se o takzvanou metodu fuzzingu, kdy je systém napadán (zatěžován) sekvencí nesprávných, nečekaných nebo náhodných dat. Po zatížení se zkoumá reakce systému a vytvářejí se ochranné scénáře nebo scénáře pro prohlubování útoku. Tuto práci lze provádět v poloautomatickém režimu, přičemž systém zavádí proces přenosu a příjmu dat, zatímco scénáře útoku a analýza získaných dat se provádějí ručně. Například odborníci z KAIST vyvinuli nástroj LTEFuzz pro kontrolu bezpečnosti protokolu LTE a hledání zranitelností, ale slibují, že jej nebudou zveřejňovat, nýbrž ho předají pouze výrobcům zařízení a operátorům sítí.
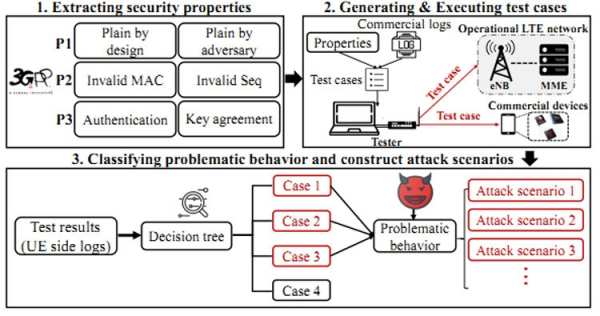
Pomocí LTEFuzz bylo odhaleno více než 50 zranitelností, z nichž 36 se ukázalo jako zcela nové. Tato metoda umožnila najít 15 již známých zranitelností, což potvrdilo správnost zvolené technologie (pokud jsou o nich známy, proč nebyly uzavřeny?). Testování probíhalo v sítích dvou nejmenovaných operatorů a ve spolupráci s nimi, takže běžní uživatelé nebyli ohroženi. Odhaleno bylo mnoho zajímavého. Podařilo se odposlouchávat předplatitele, sledovat přenosy dat mezi základními stanicemi a zařízeními, posílat falešné SMS, blokovat příchozí hovory, odpojovat předplatitele od sítě, řídit provoz a dělat mnoho dalšího. O všech nalezených zranitelnostech, včetně „děr“ v zařízení základních stanic mobilních sítí, byli odborníci KAIST informováni o dodavatelích a organizacích 3GPP a GSMA.
Zdroj: 3dnews.ru
