

Výzkumníci z firmy ESET zveřejnili 43stránkovou zprávu s analýzou rootkitu Ebury a související aktivity. Tvrdí, že Ebury je používán od roku 2009 a byl instalován na více než 400 tisících serverech běžících na Linuxu a několika stovkách systémů založených na FreeBSD, OpenBSD a Solarisu. Přibližně 110 tisíc serverů zůstalo infikováno Ebury ke konci roku 2023. Studie má zvláštní význam s ohledem na to, že Ebury byl zapojen do útoku na kernel.org, což odhaluje některé nové podrobnosti o kompromitaci infrastruktury vývoje jádra Linuxu, která byla odhalena v roce 2011. Ebury byl také zjištěn na serverech registrátora domén, kryptoburzích, výstupních uzlech Tor a u několika hostingových poskytovatelů, jejichž jména nejsou uvedena.
Původně se předpokládalo, že útočníci servery kernel.org zůstávali nepozorováni 17 dní, ale podle údajů ESET byl tento čas vypočítán od chvíle, kdy byl nasazen rootkit Phalanx, zatímco backdoor Ebury byl na serverech od roku 2009 a přibližně dva roky mohl být používán k získání root přístupu k serverům. Malwaru Ebury a Phalanx byly nainstalovány v rámci různých útoků, které se navzájem nepřekrývaly a byly prováděny různými skupinami útočníků. Vložení backdooru Ebury zasáhlo alespoň 4 servery v infrastruktuře kernel.org, z nichž dva byly infikovány přibližně po dobu dvou let a ostatní dva po dobu 6 měsíců.
Útočníci získali přístup k hashům hesel 551 uživatelů uloženým v /etc/shadow, mezi nimiž byli všichni maintainéři jádra (účty byly použity pro přístup do Gitu; po incidentu byla hesla vyměněna a model přístupu byl přehodnocen a převeden na použití digitálních podpisů). Pro 257 uživatelů se útočníkům podařilo určit hesla v otevřené podobě, pravděpodobně pomocí hrubé síly k hashům a prostřednictvím zachycení hesel používaných v SSH škodlivou komponentou Ebury.
Malware component Ebury was distributed as a shared library that, once installed, intercepted functions used in OpenSSH to establish remote connections to the system with root privileges. The attack was non-targeted, and like other affected thousands of hosts, the kernel.org servers were used as part of a botnet for sending spam, stealing credentials for distribution on other systems, redirecting web traffic, and engaging in other malicious activities.
To gain access to the servers, unpatched vulnerabilities in server software were exploited, such as vulnerabilities in hosting panels, or intercepted passwords (it is believed that the kernel.org servers were compromised as a result of a password breach from one of the users with shell access). Privilege escalation was achieved using vulnerabilities like Dirty COW.
Recent versions of Ebury implemented in the last few years, in addition to the backdoor, included features such as modules for Apache httpd for traffic proxying, user redirection, and interception of sensitive information, a kernel module to modify transit HTTP traffic, tools to hide their own traffic from firewalls, scripts for conducting AitM attacks (Adversary-in-the-Middle, bidirectional MiTM) to capture SSH credentials in hosting provider networks.
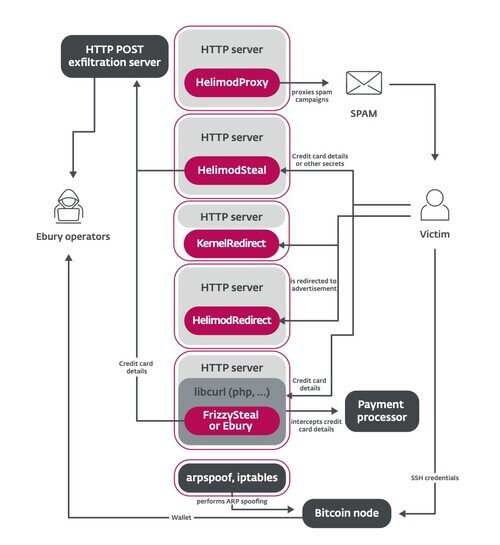
Zdroj: opennet.ru
