

Nedávno vydala výzkumná společnost „Javelin Strategy & Research“ zprávu „Stav silné autentizace 2019“. Jejich autoři shromáždili informace o tom, jaké metody autentizace se používají v podnikové sféře a uživatelských aplikacích, a také učinili zajímavé závěry o budoucnosti silné autentizace.
Překlad první části s závěry autorů zprávy, kterou . A nyní vám přinášíme druhou část - s údaji a grafy.
Od překladatele
Nehci zcela kopírovat celý stejnojmenný blok z první části, ale jeden odstavec přece jen zopakuji.
Všechny čísla a fakta uvedená bez jakýchkoli změn, a pokud s nimi nesouhlasíte, je lepší se hádat ne s překladatelem, ale s autory zprávy. A moje komentáře (představené jako citace, a v textu označené kurzívou) jsou mým hodnotícím názorem a o každém z nich rád budu diskutovat (stejně jako o kvalitě překladu).
Uživatelská autentizace
Od roku 2017 vzrostlo použití silné autentizace v uživatelských aplikacích výrazně, především díky dostupnosti kryptografických metod autentizace na mobilních zařízeních, i když jen o málo menší procento společností používá silnou autentizaci pro webové aplikace.
Celkově vzrostl podíl společností využívajících silnou autentizaci ve svém podnikání trojnásobně z 5 % v roce 2017 na 16 % v roce 2018 (obrázek 3).
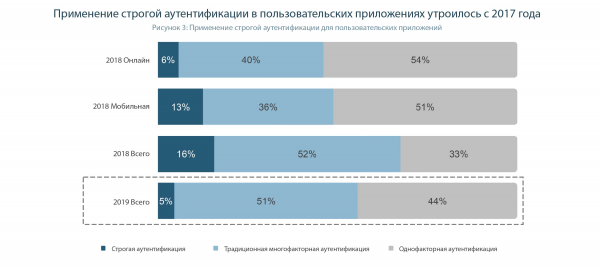
Možnosti použití silné autentizace pro webové aplikace jsou stále omezené (protože pouze úplně nové verze některých prohlížečů podporují interakci s kryptografickými tokeny, nicméně tento problém lze vyřešit instalací dodatečného softwaru, jako je ), proto mnoho společností používá alternativní metody pro online autentizaci, jako jsou mobilní aplikace generující jednorázová hesla.
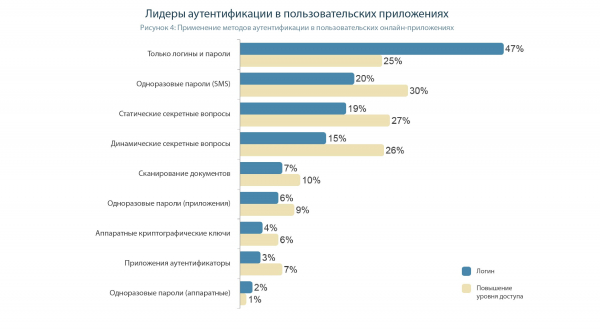
Hardwarové kryptografické klíče (tady se jedná pouze o klíče splňující standardy FIDO), jako ty, které nabízejí Google, Feitian, One Span a Yubico, mohou být použity pro silnou autentizaci bez instalace dodatečného softwaru na stolních počítačích a noteboocích (protože většina prohlížečů již podporuje standard WebAuthn od FIDO), ale pouze 3 % společností tuto možnost využívá pro přihlášení svých uživatelů.
Srovnání kryptografických tokenů (jako například ) a tajných klíčů, které pracují podle standardů FIDO, přesahuje nejen rámec této zprávy, ale také mé komentáře k ní. Pokud bych to měl zcela stručně shrnout, oba typy tokenů používají podobné algoritmy a principy fungování. Tokeny FIDO jsou v současnosti lépe podporovány výrobci prohlížečů, přičemž situace se brzy změní, protože stále více prohlížečů začne podporovat . Na druhou stranu klasické kryptografické tokeny jsou chráněny PIN kódem, mohou podepisovat elektronické dokumenty a používat se pro dvoufaktorovou autentifikaci ve Windows (jakékoli verzi), Linuxu a Mac OS X, mají API pro různé programovací jazyky, které umožňují implementaci 2FA a EP v desktopových, mobilních a webových aplikacích; a tokeny vyráběné v Rusku podporují ruské algoritmy GOST. V každém případě je kryptografický token, bez ohledu na to, podle jakého standardu je vytvořen, nejspolehlivějším a nejpohodlnějším způsobem autentifikace.
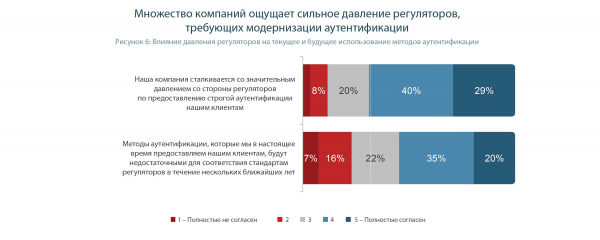
Kromě bezpečnosti: další výhody přísné autentifikace
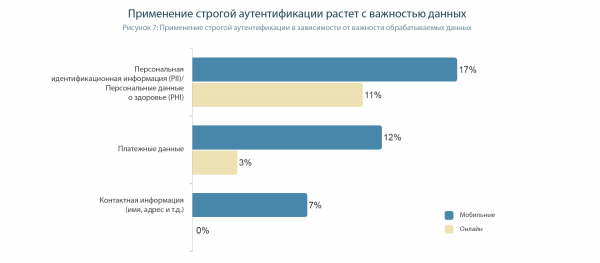
Není překvapením, že používání přísné autentifikace úzce souvisí s důležitostí údajů, které uchovává podnik. S největším právním a regulačním tlakem čelí firmy, které uchovávají citlivé osobní informace (Personally Identifiable Information – PII), jako jsou čísla sociálního zabezpečení nebo osobní zdravotní informace (Personal Health Information – PHI). Takovéto firmy jsou nejagresivnějšími zastánci přísné autentifikace. Tlak na podniky narůstá očekáváními zákazníků, kteří chtějí vědět, že organizace, kterým svěřují své nejcitlivější údaje, používají spolehlivé metody autentifikace. Organizace zpracovávající citlivé PII nebo PHI používají přísnou autentifikaci více než dvakrát častěji než organizace, které uchovávají pouze kontaktní informace uživatelů (obrázek 7).
Bohužel, společnosti zatím nechtějí zavádět spolehlivé metody autentifikace. Téměř třetina osob odpovědných za obchodní rozhodnutí považuje hesla za nejúčinnější metodu autentifikace ze všech uvedených na obrázku 9, a 43% považuje hesla za nejjednodušší metodu autentifikace.
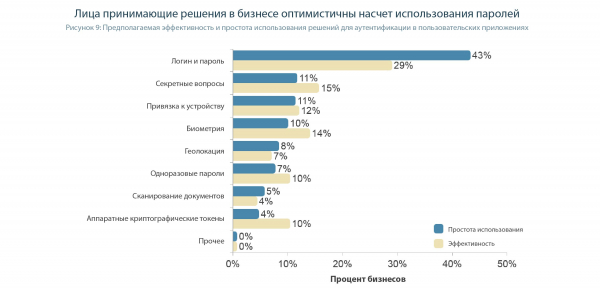
Tento diagram nám dokazuje, že vývojáři podnikových aplikací po celém světě jsou si podobní… Nevidí výnosy v implementaci pokročilých mechanismů ochrany přístupu k účtům a sdílejí stejné iluze. A jen činy regulátorů mohou situaci změnit.
Nemluvme o heslech. Ale čemu je třeba věřit, abychom si mysleli, že kontrolní otázky jsou bezpečnější než kryptografické tokeny? Účinnost kontrolních otázek, které lze snadno přizpůsobit, byla oceněna na 15 %, zatímco neprolomitelné tokeny pouze na 10. Aspoň si pustili film ‚Iluzionista‘, tam, i když v alegorické formě, bylo ukázáno, jak snadno kouzelníci vylákali od podnikatele-podvodníka všechny potřebné odpovědi a nechali ho bez peněz.
A ještě jeden fakt, který hodně vypovídá o kvalifikaci těch, kdo odpovídají za bezpečnostní mechanismy v uživatelských aplikacích. V jejich chápání je proces zadávání hesla jednodušší operací než autentizace pomocí kryptografického tokenu. Ačkoli by se mohlo zdát, že co může být jednodušší než připojit token do USB portu a zadat jednoduchý PIN.
Je důležité zdůraznit, že zavedení přísné autentizace umožňuje podnikům již více nemusí přemýšlet o metodách autentizace a pravidlech, které jsou nezbytné k zablokování podvodných schémat, což uspokojuje skutečné potřeby jejich zákazníků.
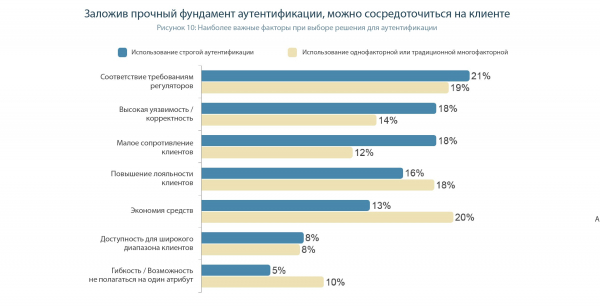
Zatímco dodržování regulačních požadavků je rozumnou prioritou jak pro podniky, které používají přísnou autentizaci, tak pro ty, které ji nepoužívají, společnosti, které již používají přísnou autentizaci, mnohem častěji říkají, že zvýšení loajality zákazníků je nejdůležitějším ukazatelem, který zohledňují při hodnocení metody autentizace. (18 % proti 12 %) (obr. 10).
Podniková autentizace
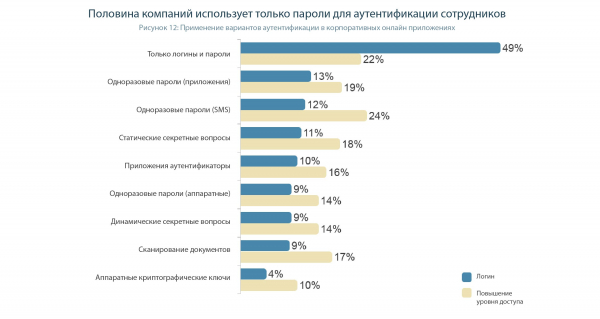
Od roku 2017 roste implementace silné autentizace ve firmách, avšak je to poněkud skromnější než u spotřebitelských aplikací. Podíl podniků, které používají silnou autentizaci, vzrostl ze 7 % v roce 2017 na 12 % v roce 2018. Na rozdíl od uživatelských aplikací je v korporátním prostředí použití bezheslových metod autentizace v webových aplikacích poněkud běžnější než na mobilních zařízeních. Přibližně polovina podniků uvádí, že pro autentizaci svých uživatelů při přihlášení používají pouze uživatelská jména a hesla, přičemž každý pátý (22 %) se také spoléhá výhradně na hesla pro sekundární autentizaci při přístupu k obzvlášť důležitým datům.to znamená, že se uživatel nejprve přihlásí do aplikace pomocí jednodušší metody autentizace, a pokud si přeje získat přístup k kritickým datům, provede další autentizační proces, obvykle s použitím spolehlivější metody.).
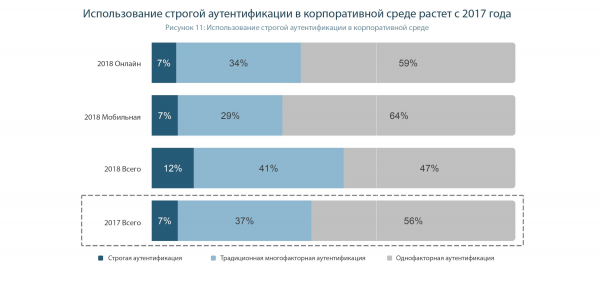
Je třeba si uvědomit, že zpráva nezohledňuje používání kryptografických tokenů pro dvoufaktorovou autentizaci v operačních systémech Windows, Linux a Mac OS X. A to je v současné době nejčastější použití 2FA. (Bohužel, tokeny vytvořené podle standardů FIDO dokážou realizovat 2FA pouze pro Windows 10).
A protože ochrana přístupu k pracovnímu PC a doméně je důležitým prvkem ochrany podnikových dat, roste i počet implementací dvoufaktorové autentizace.
Přičemž pokud pro zavedení 2FA v online a mobilních aplikacích je potřeba soubor opatření, které zahrnuje úpravy těchto aplikací, pak pro zavedení 2FA ve Windows stačí jen nastavit PKI (například na základě Microsoft Certification Server) a autentizační politiky v AD.
Dalšími dvěma nejběžnějšími metodami autentizace uživatelů při přihlášení do systému jsou jednorázová hesla poskytovaná prostřednictvím samostatné aplikace (13 % podniků) a jednorázová hesla doručovaná pomocí SMS (12 %). Ačkoli je procento použití obou metod docela podobné, OTP SMS se nejčastěji používá pro zvýšení úrovně autorizace (v 24 % firem). (Obrázek 12).
Růst využívání silné autentifikace ve firmě lze pravděpodobně vysvětlit rostoucí dostupností implementací kryptografických metod autentifikace na platformách pro správu identity podniku (jinými slovy – korporátní systémy SSO a IAM se naučily používat tokeny).
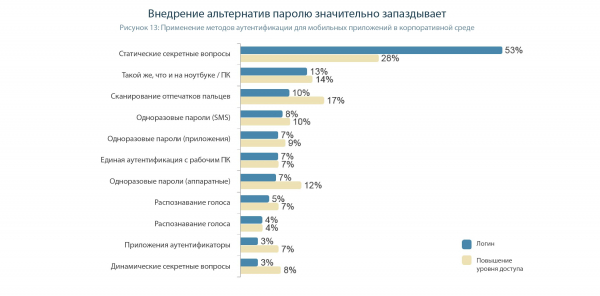
Při mobilní autentifikaci zaměstnanců a dodavatelů firmy většinou spoléhají na hesla více než při autentifikaci v spotřebitelských aplikacích. O něco více než polovina (53%) podniků používá hesla při autentifikaci přístupu uživatelů k firemním datům přes mobilní zařízení (obrázek 13).
Pokud jde o mobilní zařízení, mohlo by se zdát, že biometrie má obrovskou sílu, kdyby nebylo mnoha případů falšování otisků prstů, hlasů, obličejů a dokonce i duhovek. Jeden dotaz ve vyhledávači ukáže, že spolehlivý způsob biometrické autentifikace zkrátka neexistuje. Opravu přesné senzory sice existují, ale jsou velmi drahé a velké — a do smartphonů se neinstalují.
Proto jedinou funkční metodou 2FA na mobilních zařízeních je použití kryptografických tokenů, které se připojují k chytrému telefonu přes rozhraní NFC, Bluetooth a USB Type-C.
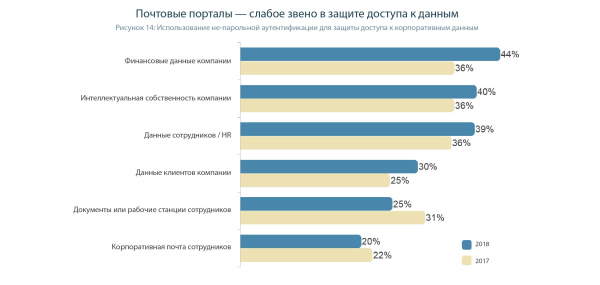
Ochrana finančních údajů společnosti je hlavním důvodem investic do bezheslové autentifikace (44%) s nejrychlejším růstem od roku 2017 (nárůst o osm procentních bodů). Následuje ochrana duševního vlastnictví (40%) a personalistických (HR) dat (39%). A není divu – nejenže je hodnota spojená s těmito typy dat široce uznávána, ale pracuje s nimi také relativně malé množství zaměstnanců. To znamená, že náklady na zavedení nejsou tak vysoké a naučit pracovat s komplikovanějším autentifikačním systémem je potřeba pouze několik lidí. Naopak typy dat a zařízení, ke kterým se obvykle obrací většina zaměstnanců firmy, jsou stále chráněny výhradně hesly. Dokumenty zaměstnanců, pracovní stanice a firemní portály e-mailu jsou oblastmi s největším rizikem, protože pouze čtvrtina podniků chrání tyto aktiva pomocí bezheslové autentifikace (Obrázek 14).
Korporátní e-mail je obecně velmi nebezpečný a "díravý" nástroj, jehož potenciální nebezpečnost je většinou IT řediteli podceňována. Denně zaměstnanci obdrží desítky e-mailů, takže proč by mezi nimi neměl být alespoň jeden phishingový (tj. podvodný). Tento e-mail bude navržen ve stylu e-mailů společnosti, takže zaměstnanec bez obav klikne na odkaz v tomto e-mailu. A pak může nastat cokoliv, například stažení viru na napadený stroj nebo únik hesel (včetně metodou sociálního inženýrství skrze zadání do podvodného autentifikačního formuláře, který vytváří útočník).
Aby se podobné věci nestávaly, měly by být e-maily podepisovány. Pak bude okamžitě jasné, který e-mail vytvořil legitimní zaměstnanec a který útočník. V Outlooku/Exchange se například elektronický podpis na základě kryptografických tokenů zapíná poměrně rychle a jednoduše a může být použit společně s dvoufaktorovou autentifikací v počítačích a doménách Windows.
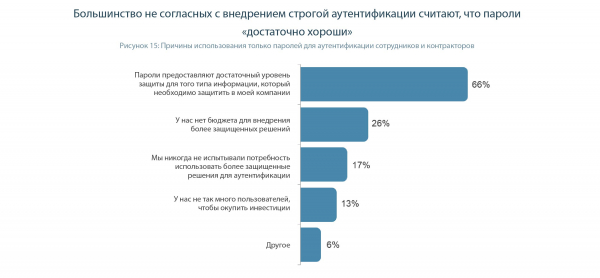
Mezi těmi vedoucími, kteří se spoléhají výhradně na autentifikaci pomocí hesla uvnitř podniku, dvě třetiny (66%) to dělají, protože věří, že hesla poskytují dostatečnou bezpečnost pro typ informací, které jejich společnost musí chránit (obrázek 15).
Ale metody přísné autentifikace se stávají stále běžnějšími. V mnoha ohledech díky jejich zvyšující se dostupnosti. Čím dál více systémů správy identit a přístupu (IAM), prohlížečů a operačních systémů podporuje autentifikaci pomocí kryptografických tokenů.
Přísná autentifikace má také další výhodu. Protože se heslo již nepoužívá (bylo nahrazeno jednoduchým PIN kódem), nejsou ani žádosti od zaměstnanců o výměnu zapomenutého hesla. To zase snižuje zátěž na IT oddělení podniku.
Závěry a shrnutí
- Vedoucí pracovníci často nemají potřebné znalosti k posouzení skutečné efektivity různých možností autentifikace. Jsou zvyklí důvěřovat takovým zastaralým způsobům ochrany, jako jsou hesla a tajné otázky, prostě proto, že "dříve to fungovalo".
- Uživatelé mají tyto znalosti ještě v menší míře, pro ně je hlavní – jednoduchost a pohodlí. Zatímco nemají motivaci vybírat si bezpečnější řešení.
- Vývojáři uživatelských aplikací často nemají důvod, aby implementovali dvoufaktorovou autentizaci místo heslové. Konkurence v úrovni ochrany uživatelských aplikací chybí.
- Veškerá odpovědnost za hacknutí je přenesena na uživatele. Pokud jsem zavolal jednorázové heslo zločinci – jsem vinen. Pokud bylo vaše heslo zachyceno nebo odhaleno – jsem vinen. Pokud jsem nepožadoval po vývojáři, aby v produktu používal spolehlivé metody autentizace – jsem vinen.
- Správný regulátor by měl především požadovat od společností implementaci řešení, které blokují úniky dat (zejména dvoufaktorová autentizace), a ne trestat za již proběhlé úniky dat.
- Někteří vývojáři softwaru se snaží prodat spotřebitelům stará a nijak zvlášť spolehlivá řešení v krásném obalu «inovativního» produktu. Například autentizace spojením s konkrétním smartphonem nebo použití biometrije. Jak ukazuje zpráva, „ opravdu spolehlivým může být pouze řešení založené na přísné autentizaci, tedy na kryptografických tocích.
- Stejný kryptografický token lze použít pro celou řadu úkolů: pro přísnou autentizaci v operačním systému podniku, v korporátní a uživatelské aplikaci, pro elektronický podpis finančních transakcí (důležité pro bankovní aplikace), dokumenty a elektronickou poštu.
Zdroj: habr.com
