

Nedávno Venezuela zažila , které nechaly 11 států této země bez elektřiny. Od samého začátku tohoto incidentu vláda Nicoláse Madura tvrdila, že to byl , který byl umožněn díky elektromagnetickým útokům a kybernetickým útokům na národní elektrickou společnost Corpoelec a její elektrárny. Naopak, samoproklamovaná vláda Juana Guaidó tento incident jednoduše přisoudila "».
. Bez nestranné a hluboké analýzy situace je velmi obtížné určit, zda tyto výpadky byly důsledkem sabotáže nebo zda byly způsobeny nedostatkem technické údržby. Nicméně tvrzení o údajném sabotáži vyvolávají řadu zajímavých otázek spojených s informační bezpečností. Mnoho řídicích systémů v kritické infrastruktuře, jako jsou elektrárny, je uzavřených, a proto nemají externí připojení k Internetu. Tím se objevuje otázka: mohli kybernetičtí zločinci získat přístup k uzavřeným IT systémům bez přímého připojení k jejich počítačům? Odpověď zní - ano. V takovém případě mohou být elektromagnetické vlny vektor útoku.
Jak „zachytit“ elektromagnetické záření
Všechna elektronická zařízení generují záření ve formě elektromagnetických a akustických signálů. V závislosti na řadě faktorů, jako je vzdálenost a přítomnost překážek, mohou odposlouchávací zařízení „zachytit“ signály z těchto zařízení pomocí speciálních antén nebo vysoce citlivých mikrofonů (v případě akustických signálů) a zpracovávat je k získání užitečných informací. Taková zařízení zahrnují monitory a klávesnice, a jako takové mohou být také používány kybernetickými zločinci.
Pokud jde o monitory, již v roce 1985 výzkumník Wim van Eck publikoval o tom, jaká bezpečnostní rizika nesou záření z těchto zařízení. Jak víte, dříve používaly monitory katodové trubice (CRT). Jeho výzkum ukázal, že záření z monitoru může být „přečteno“ na dálku a použito k obnově obrazů zobrazovaných na monitoru. Tento jev je znám jako intercept van Eyck, a ve skutečnosti je to , proč řada zemí, včetně Brazílie a Kanady, považuje elektronické volební systémy za příliš nebezpečné k použití v volebních procesech.
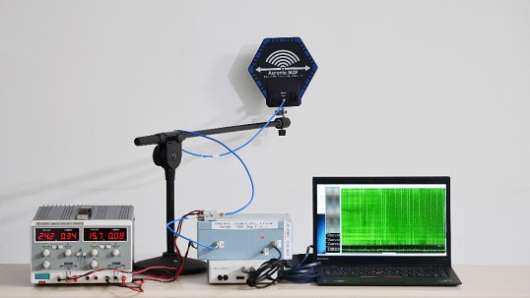
Zařízení používané k přístupu k jinému notebooku umístěnému v sousední místnosti. Zdroj:
Ačkoli v dnešní době LCD monitory generují mnohem méně záření než monitory CRT, přesto ukázal, že jsou také zranitelné. Navíc . Podařilo se jim přistupovat k zašifrovanému obsahu na notebooku umístěném v sousední místnosti pomocí poměrně jednoduchého zařízení v hodnotě přibližně 3000 USD, skládajícího se z antény, zesilovače a notebooku se speciálním softwarem pro zpracování signálů.
Na druhé straně samotné klávesnice mohou být také na zachycení jejich záření. To znamená, že existuje potenciální riziko kybernetických útoků, při kterých útočníci mohou obnovit registrační údaje a hesla analýzou toho, které klávesy na klávesnici byly stisknuty.
TEMPEST a EMSEC
Využití záření k extrakci informací mělo své první aplikace již během první světové války a souviselo s telefonními dráty. Tyto techniky byly široce používány během studené války s pokročilejšími zařízeními. Například vysvětluje, jak v roce 1962 zaměstnanec bezpečnostní služby amerického velvyslanectví v Japonsku objevil, že dipól umístěný v nedaleké nemocnici byl namířen na budovu velvyslanectví, aby zachycoval jeho signály.
Ale pojem TEMPEST jako takový začíná vznikat už v 70. letech s prvními . Tento kódový název se vztahuje na výzkum neúmyslného (vedlejšího) vyzařování elektronických zařízení, které mohou přispět k úniku tajných informací. Standard TEMPEST byl vytvořen a vedl k vytvoření bezpečnostních standardů, které byly rovněž .
Tento termín se často používá jako zaměnitelný s termínem EMSEC (bezpečnost emisí), který je součástí standardů .
Ochrana TEMPEST
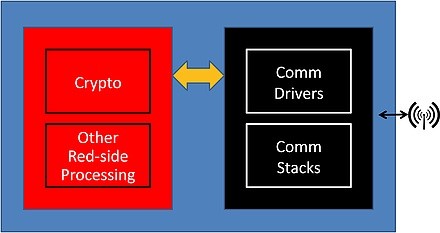
Schéma kryptografické architektury Red/Black pro komunikační zařízení. Zdroj:
Za prvé, ochrana TEMPEST se vztahuje k základnímu konceptu kryptografie, známému jako architektura Red/Black (červená/černá). Tento koncept odděluje systémy na "červené" (Red) zařízení, které slouží k zpracování důvěrných informací, a na "černé" (Black) zařízení, které přenáší data bez utajení. Jedním z cílů ochrany TEMPEST je toto oddělení, které dělí všechny komponenty oddělením "červeného" zařízení od "černého" speciálními filtry.
Za druhé, je důležité mít na paměti, že všechna zařízení vyzařují určitou úroveň radiace. To znamená, že maximální možnou úrovní ochrany bude kompletní ochrana celého prostoru, včetně počítačů, systémů a komponentů. Nicméně, to by bylo extrémně nákladné a nepraktické pro většinu organizací. Z tohoto důvodu se používají přesnější techniky:
• Zhodnocení zónování: používá se k prozkoumání úrovně bezpečnosti TEMPEST pro prostory, instalace a počítače. Po provedení tohoto hodnocení mohou být prostředky zaměřeny na ty komponenty a počítače, které obsahují nejcitlivější informace nebo nešifrovaná data. Různé oficiální orgány regulující bezpečnost komunikací, jako je NSA v USA nebo , certifikují tyto techniky.
• Stíněné oblasti: hodnocení zónování může ukázat, že určitá prostory, které obsahují počítače, zcela neodpovídají všem bezpečnostním požadavkům. V takových případech jednou z možností je kompletní uzavření takového prostoru nebo použití uzavřených skříní pro tyto počítače. Tyto skříně jsou vyrobeny ze speciálních materiálů, které brání šíření záření.
• Počítače se svými vlastními certifikáty TEMPEST: občas může být počítač umístěn na bezpečném místě, ale nedosahovat adekvátní úrovně bezpečnosti. Pro posílení stávající úrovně bezpečnosti existují počítače a komunikační systémy, které mají svou vlastní certifikaci TEMPEST, potvrzující bezpečnost jejich hardwaru a dalších komponentů.
TEMPEST naznačuje, že, i když korporátní systémy mají prakticky bezpečné fyzické prostory nebo nejsou ani připojeny k externím komunikačním prostředkům, stále není zaručeno, že jsou zcela bezpečné. V každém případě většina zranitelností v kritické infrastruktuře pravděpodobně souvisí s běžnými útoky (například šifrovacími viry), o čemž jsme . V těchto případech lze poměrně snadno předejít takovým útokům pomocí vhodných opatření a pokročilých informačně-bezpečnostních řešení . Kombinace všech těchto ochranných opatření je jediným způsobem, jak zajistit bezpečnost systémů kritických pro budoucnost společnosti nebo dokonce celé země.
Zdroj: habr.com
