

Organizace Linux Foundation ve spolupráci s Harvardskou laboratoří inovací ve vědě připravila novou edici výzkumu Census III, zaměřeného na identifikaci nejčastěji používaných otevřených projektů, které potřebují prioritní audit bezpečnosti. V rámci výzkumu byla provedena analýza spolu sdíleného otevřeného kódu, implicitně používaného v různých firemních projektech ve formě závislostí stahovaných z externích repozitářů. Celkem bylo zkoumáno více než 12 milionů otevřených knihoven používaných v aplikacích w 10 000 různých společnostech.
Na základě shromážděné statistiky byly sestaveny seznamy 500 nejčastěji používaných knihoven, jejichž bezpečnost a kvalita údržby vyžadují zvláštní pozornost, protože zranitelnosti a kompromitace vývojářů třetích stran mohou zmařit veškeré úsilí o zlepšení ochrany hlavního produktu. Celkem bylo navrženo 8 seznamů, jejichž obsah je seřazen podle různých kritérií, jako je dodání do repozitáře NPM a přítomnost informací o verzi při určování závislostí.
Některé závěry:
- 17 % z 50 nejpopulárnějších projektů, které nejsou uvedeny v repozitáři NPM, mají pouze jednoho vývojáře, a 40 % — jednoho nebo dva vývojáře, kteří provedli 80 % commitů.
- Ve srovnání s minulou zprávou z roku 2022 došlo k nárůstu používání balíčků pro interakci s cloudovými službami mezi důležitými balíčky.
- Pokračuje převod projektů z Pythonu 2 na Python 3.
- Zůstává popularita balíčků Maven a roste používání balíčků z repozitářů PIP (Python), Cargo (Rust) a NuGet (.NET).
- Stejně jako v minulosti se projevuje potřeba používat standardizované schémata pojmenování softwarových komponent.
- Vzrostla důležitost ochrany účtů vývojářů. Mnoho z nejsledovanějších balíčků je hostováno pod účty konkrétních vývojářů, které jsou méně chráněné než účty vytvořené pod projektovými organizacemi.
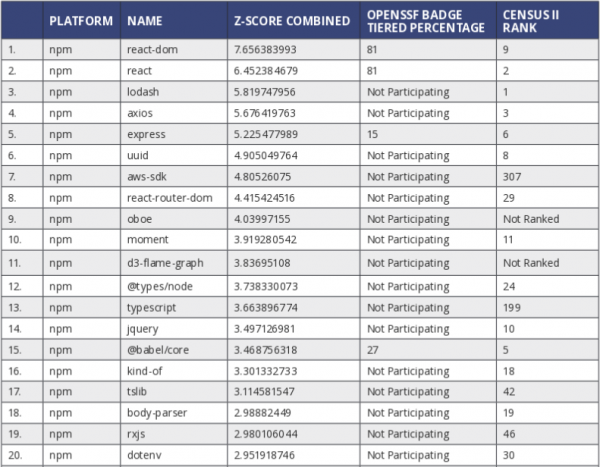
- 20 nejčastěji používaných balíčků JavaScript z repozitáře NPM, stahovaných aplikacemi bez vazby na verzi:

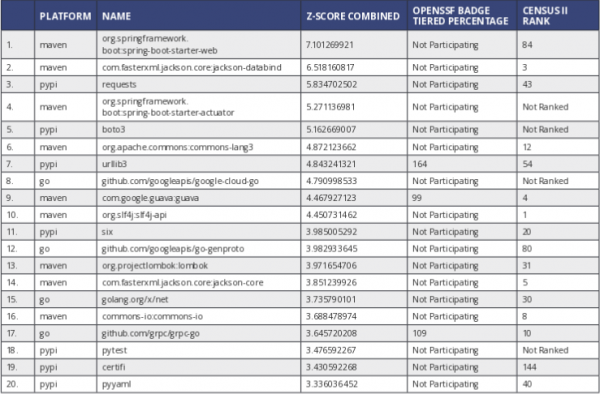
- 20 nejčastěji používaných balíčků z repozitářů, které nejsou NPM, stahovaných aplikacemi bez vazby na verzi:

Zdroj: opennet.ru
