

V tomto článku se podíváme na zajímavou zranitelnost v domácím operačním systému Astra Linux, a tedy začněme...
Astra Linux je operační systém speciálního určení založený na jádru Linux, vytvořený pro komplexní ochranu informací a budování chráněných automatizovaných systémů.
Výrobce vyvíjí základní verzi Astra Linux — Common Edition (verzi pro běžné použití) a její modifikaci Special Edition (verzi pro zvláštní účely):
- Verze pro běžné použití — Common Edition — je určena pro střední a malé podniky, vzdělávací instituce;
- Verze pro speciální účely — Special Edition — je určena pro automatizované systémy v chráněné podobě, které zpracovávají informace s úrovní utajení „přísně tajné“ a vyšší.
Zranitelnost v blokátoru obrazovky byla původně nalezena na operačním systému Astra Linux Common Edition v2.12, vyjeví se ve chvíli, kdy je počítač uzamčen a pokud v tomto stavu dojde ke změně rozlišení obrazovky. Zejména ve virtuálních prostředích (VMWare, Oracle Virtualbox) dochází k úplnému zobrazení obsahu pracovní plochy bez provedení autorizace.
Tato zranitelnost byla také úspěšně prokázána na Astra Linux Special Edition v1.5. Je možné, že je zde možnost získat informace také z fyzických strojů pomocí několika monitorů s různým rozlišením.
Níže je uvedeno video s demonstrací na Astra Linux Special Edition v1.5 (byla provedena blokace stanice, změna velikosti okna stanice):
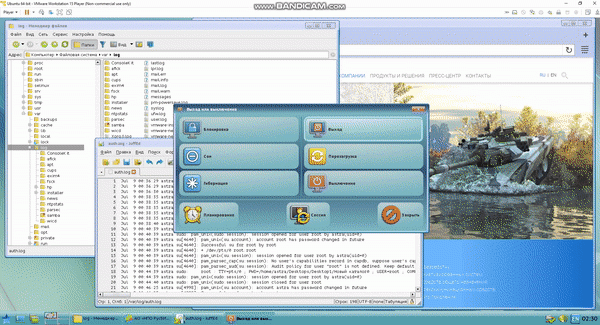
Screenshot z videa (úryvek dat na pracovní ploše):
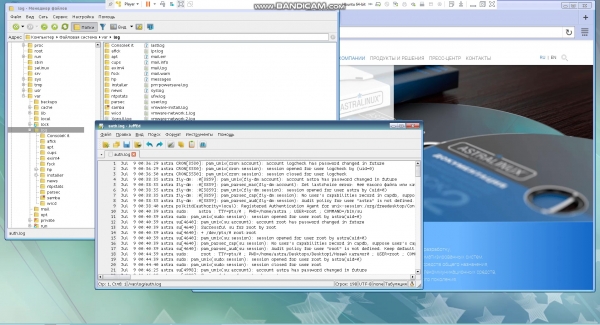
Na závěr lze říci, že zneužití této chyby umožní tichou prohlídku obsahu dokumentů (včetně těch s omezeným přístupem), které jsou otevřené na pracovní ploše uzamčené stanice s Astra Linux, což povede k úniku tohoto typu informací.
Zdroj: habr.com
