

Skupina výzkumníků z Tsinghua University (Čína) a George Mason University (USA) odhalila zranitelnost (CVE-2022-25667) v bezdrátových přístupových bodech, která umožňuje provedení útoku typu man-in-the-middle (MITM) v bezdrátových sítích zabezpečených pomocí protokolů WPA, WPA2 a WPA3. Manipulací s ICMP pakety s flagem „redirect“ může útočník dosáhnout přesměrování provozu oběti uvnitř bezdrátové sítě přes svůj systém, což může být využito k zachycení a změně nezašifrovaných relací (například požadavků na webové stránky bez HTTPS).
Zranitelnost je způsobena nedostatečným filtrováním falešných ICMP zpráv s podvrženou adresou odesílatele (spoofing) v síťových procesorech (NPU, Network Processing Unit), které zajišťují nízkoúrovňové zpracování paketů v bezdrátové síti. Mezi jiným NPU přesměrovávaly bez kontroly na spoofing falešné ICMP pakety s flagem „redirect“, které lze využít ke změně parametrů směrovacích tabulek na straně oběti. Útok spočívá v odeslání ICMP paketu jménem přístupového bodu s flagem „redirect“ a podvrženými daty v hlavičce paketu. V důsledku zranitelnosti je zpráva přesměrována přístupovým bodem a zpracována síťovým zásobníkem oběti, který se domnívá, že zprávu odeslal přístupový bod.
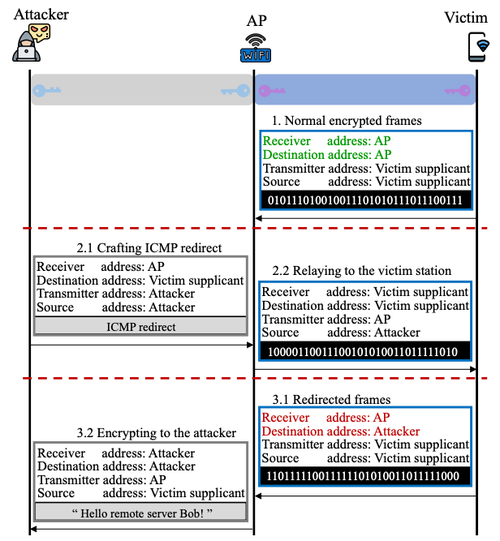
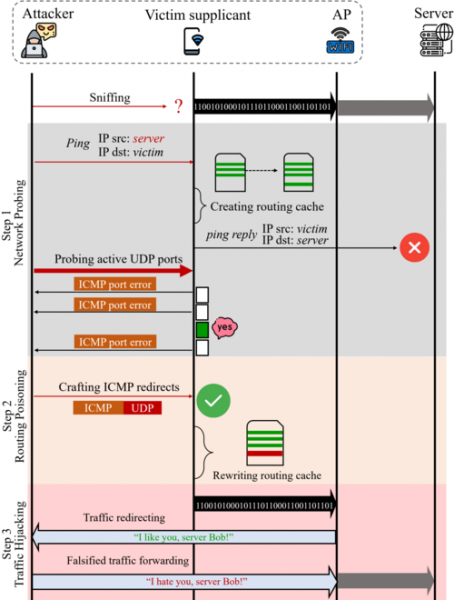
Dále výzkumníci navrhli metodu obcházení kontrol ICMP paketů s flagem „redirect“ na straně koncového uživatele a změny jeho směrovací tabulky. Pro obcházení filtrování útočník nejprve určí aktivní UDP port na straně oběti. Nacházeje se ve stejné bezdrátové síti, může útočník zachytávat provoz, ale nemůže jej dešifrovat, protože nezná realizační klíč použitý během přístupu oběti k přístupovému bodu. Přesto, odesláním kontrolních paketů oběti může útočník na základě analýzy přicházejících ICMP odpovědí s flagem „Destination Unreachable“ určit aktivní UDP port. Dále útočník vytvoří ICMP zprávu s flagem „redirect“ a falešnou UDP hlavičkou, ve které je uveden zjištěný otevřený UDP port. Zpracování této zprávy vede k deformaci směrovací tabulky v systému oběti a přesměrování provozu s možností jeho zachycení v otevřené podobě na kanálové úrovni.
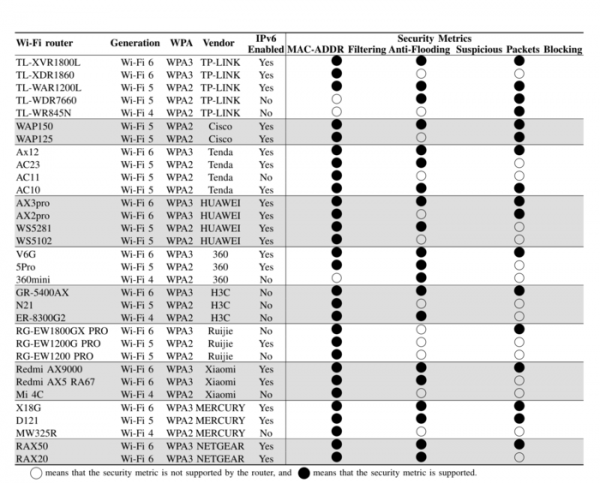
Problém byl potvrzen u přístupových bodů používajících čipy vyráběné firmami HiSilicon a Qualcomm. Studium 55 různých modelů přístupových bodů od 10 známých výrobců (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) ukázalo, že všechny jsou náchylné k zranitelnosti a neblokují falešné ICMP pakety. Dále při analýze 122 existujících bezdrátových sítí byla zjištěna možnost provedení útoku v 109 sítích (89 %).
Aby útočník mohl zranitelnosti využít, musí mít možnost legálního připojení k Wi-Fi síti, tj. musí znát přihlašovací údaje do bezdrátové sítě (zranitelnosti umožňují obcházet mechanismy rozdělení provozu uživatelů v rámci protokolů WPA*). Na rozdíl od tradičních MITM útoků na bezdrátové sítě může útočník pomocí techniky spoofingu ICMP paketů obejít nutnost nasazení svého falešného přístupového bodu pro odposlech provozu a využít legální přístupové body spravující síť k přesměrování speciálně zformulovaných ICMP paketů k oběti.
Zdroj: opennet.ru
