

V kancelářském balíku LibreOffice zranitelnost (), kterou lze využít k provedení libovolného kódu při otevírání dokumentů připravených útočníkem.
Zranitelnost je způsobena tím, že komponenta LibreLogo, určená pro výuku programování a vkládání vektorových obrázků, převádí své operace do kódu v jazyce Python. Díky možnosti provádět příkazy LibreLogo může útočník dosáhnout provedení libovolného Python kódu v kontextu aktuální relace uživatele, pokud využije příkaz „run“ poskytovaný v LibreLogo. Z Pythonu lze pomocí funkce system() také volat libovolné systémové příkazy.
LibreLogo je volitelný komponent, ale v LibreOffice jsou ve výchozím nastavení nabízeny makra, která umožňují volat LibreLogo a nevyžadují potvrzení provedení operace a nezobrazují varování, ani když je zapnuto maximální zabezpečení makra (výběr úrovně „Very High“).
Pro útok lze přiřadit takové makro k obslužné rutině události, která se spouští například při najetí kurzoru myši na určitou oblast nebo aktivaci vstupního fokusu na dokumentu (událost onFocus). Nakonec lze při otevření dokumentu připraveného útočníkem dosáhnout skrytého provedení Python kódu, aniž by si toho uživatel všiml. Například v předvedeném příkladu exploitu se při otevření dokumentu bez varování spustí systémový kalkulátor.
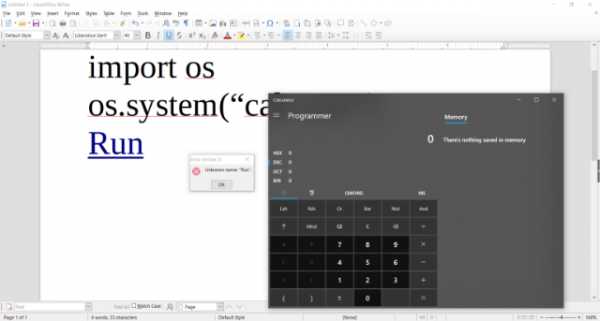
Zranitelnost byla tiše opravena v aktualizaci LibreOffice 6.2.5, vydané 1. července, ale jak se ukázalo, problém nebyl zcela vyřešen (bylo blokováno pouze volání LibreLogo z makra) a Kromě toho problém není vyřešen ve verzi 6.1.6, doporučované pro firemní uživatele. Úplné odstranění zranitelnosti je plánováno ve verzi LibreOffice 6.3, která se očekává příští týden. Do vydání plného aktualizace se uživatelům doporučuje výslovně deaktivovat komponent LibreLogo, který je ve výchozím nastavení dostupný v mnoha baleních. Částečné odstranění zranitelnosti bylo provedeno v , , a .
Zdroj: opennet.ru
