

V PackageKit, vrstvě D-Bus, která unifikuje operace správy balíčků, byla zjištěna zranitelnost Pack2TheRoot (CVE-2026-41651), která umožňuje nepř privilegovanému uživateli nainstalovat nebo odstranit libovolný balíček a získat root přístup k systému. Problém se objevuje od verze 1.0.2 (2014) a byl odstraněn ve verzi PackageKit 1.3.5.
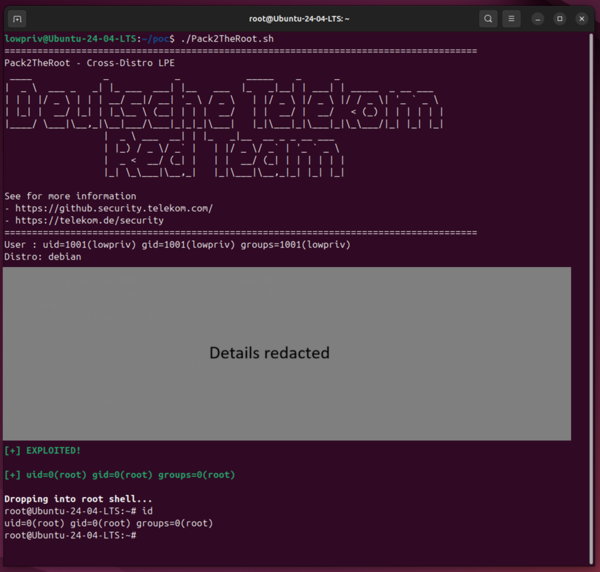
Problém odhalili výzkumníci ze společnosti Deutsche Telekom s pomocí AI modelu Claude Opus. Bylo připraveno fungující exploity, které fungují v mnoha distribucích s PackageKit, ale detailní informace o zranitelnosti plánují zveřejnit později, aby uživatelům daly čas aktualizovat své systémy. Možnost zneužití zranitelnosti byla demonstrována v Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 – 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 a Fedora 43 Desktop/Server. Stav odstranění zranitelností v distribucích lze vyhodnotit na těchto stránkách (pokud stránka není dostupná, znamená to, že vývojáři distribuce se zatím nezačali problému věnovat): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Zranitelnost je způsobena závodem při zpracování příznaků transakcí v pozadí procesu PackageKit, což umožňuje pozměňovat parametry operace v okamžiku mezi dokončením autorizace a spuštěním operace s balíčkem. Útočník může odeslat D-Bus požadavek na provedení operace, která je povolená pro nepř privilegovaného uživatele, a poté následně odeslat opakovaný D-Bus požadavek. Pokud opakovaný požadavek přijde před skutečným začátkem provádění povolené operace, může dojít k přepsání příznaků již zahájené transakce a změně uloženého stavu.
Takže již zahájená povolená transakce bude provedena s nepůvodními parametry, ale s pozměněnými parametry, které byly předány ve druhém požadavku. Pozměněním informací o instalovaném balíčku může útočník místo povoleného balíčku nainstalovat jakýkoli jiný balíček, včetně lokálně uloženého útočníkem. Instalace balíčku se provádí s právy root, proto pro získání root přístupu v systému může útočník přidat do balíčku vlastní scriptlet, který se automaticky spustí před nebo po instalaci.
Zdroj: opennet.ru
