

Ve FreeBSD byla odhalena zranitelnost (CVE-2026-7270), která umožňuje nepřihlášenému uživateli spouštět kód s právy jádra a získat root přístup k systému. Zranitelnost se týká všech vydání FreeBSD, která byla vytvořena od roku 2013. Ve veřejném prostoru je umístěn exploit, jehož funkčnost byla ověřena na systémech s FreeBSD 11.0 až 14.4. Zranitelnost byla odstraněna v aktualizacích FreeBSD 15.0-RELEASE-p7, 14.4-RELEASE-p3, 14.3-RELEASE-p12 a 13.5-RELEASE-p13. Pro starší verze lze použít patch.
Problém je způsoben přetečením bufferu v systémovém volání execve, které nastává při zpracování prefixu uvedeného v prvním řádku skriptů pro určení cesty k interpretovi (např. "#!\/bin\/sh"). Přetečení nastává při volání funkce memmove kvůli nesprávnému vypracování matematického výrazu pro výpočet velikosti kopírovaných argumentů do bufferu. Místo odečítání hodnot "args->endp" od "args->begin_argv" a "consume" bylo od "args->endp" odečteno pouze "args->begin_argv", zatímco proměnná consume byla k výsledku přičtena, namísto aby byla odečtena, tj. jako výsledek bylo zkopírováno více dat o dvě hodnoty "consume". memmove(args->begin_argv + extend, args->begin_argv + consume, — args->endp — args->begin_argv + consume); + args->endp — (args->begin_argv + consume));
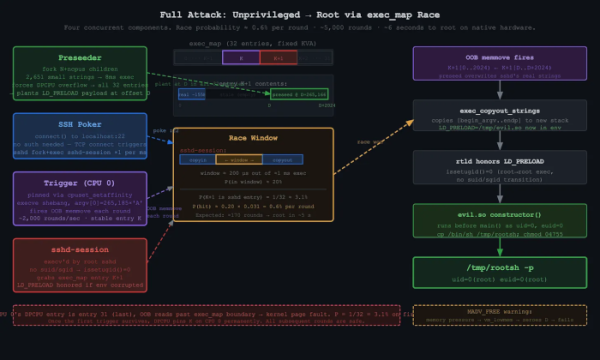
Přetečení umožňuje přepsat prvky struktury "exec_map" umístěné ve vedlejší oblasti paměti od jiného procesu. V exploitu je přetečení využito k přepsání obsahu "exec_map" privilegovaných procesů pravidelně spouštěných v systému. Za takový proces byl vybrán sshd, který při každém navázání síťového spojení fork a execve spouští proces "\/usr\/libexec\/sshd-session" s právy root.
Exploit nastavuje pro tento proces proměnnou prostředí "LD_PRELOAD=\/tmp\/evil.so", což vede k načtení své knihovny v kontextu sshd-session. Nastavená knihovna vytváří v souborovém systému spustitelný soubor \/tmp\/rootsh s flagem suid root. Pravděpodobnost úspěšného přetečení je odhadována na 0,6 %, ale díky cyklickému opakování pokusů je úspěšná exploatace dosažena přibližně za 6 sekund na systému se 4jádrovým CPU.
Kromě toho bylo ve FreeBSD odstraněno několik dalších zranitelností:
- CVE-2026-35547, CVE-2026-39457 — přetečení vyrovnávací paměti v knihovně libnv, používané v jádře a aplikacích základního systému pro zpracování seznamů ve formátu klíč/hodnota a pro organizaci přenosu dat při meziprocesové komunikaci. První problém je způsoben nesprávným výpočtem velikosti zprávy při zpracování speciálně konstruovaných hlaviček IPC zpráv. Druhý problém vede k přetečení zásobníku při výměně dat přes zásuvku kvůli nedostatku kontroly shody velikosti deskriptoru zásuvky s velikostí vyrovnávací paměti používané ve funkci select(). Potenciálně mohou být zranitelnosti zneužity k zvýšení privilegií v systému.
- CVE-2026-42512 — vzdáleně zneužitelné přetečení vyrovnávací paměti v dhclient, které vzniká z důvodu nesprávného výpočtu velikosti pole ukazatelů používaného k předávání proměnných prostředí do dhclient-script. Nelze vyloučit možnost vytvoření exploitu pro vzdálené vykonávání kódu prostřednictvím odeslání speciálně konstruovaného DHCP paketu.
- CVE-2026-7164 — přetečení zásobníku ve filtru paketů pf, které vzniká při zpracování speciálně konstruovaných paketů SCTP. Problém je způsoben neomezeným rekurzivním rozborem parametrů SCTP.
- CVE-2026-42511 — možnost vkládání libovolných direktiv do dhclient.conf z důvodu nedostatečného escapování dvojitých závorek v BOOTP polích, získaných od externího DHCP serveru. Při následném zpracování tohoto souboru procesem dhclient je pole zadané útočníkem předáno do dhclient-script, což může být použito k vykonání libovolných příkazů s právy roota na systémech používajících dhclient při přístupu k napadenému DHCP serveru.
- CVE-2026-6386 — nedostatečné zpracování velkých paměťových stránek ve funkci jádra pmap_pkru_update_range(). Nepř privilegední uživatel může přimět pmap_pkru_update_range() zpracovat paměť z prostoru uživatele jako stránku v tabulce paměťových stránek a dosáhnout přepsání oblasti paměti, k níž nemá přístup.
- CVE-2026-5398 — přístup k již uvolněné oblasti paměti v obslužné rutině TIOCNOTTY, umožňující nepř privilegednímu procesu získat práva roota.
Zdroj: opennet.ru
