

V systému blokování nežádoucího obsahu uBlock Origin byla zjištěna zranitelnost, která může způsobit pád nebo vyčerpání paměti při přechodu na speciálně upravenou URL, pokud tato URL spadá pod filtry přísného blokování. Zranitelnost se projevuje pouze při přímém přechodu na problematickou URL, například po kliknutí na odkaz.
Zranitelnost byla odstraněna v aktualizaci uBlock Origin 1.36.2. Podobnému problému je vystaveno také rozšíření uMatrix, jehož podpora byla však ukončena a aktualizace již nejsou vydávány. Ochranné obchody v uMatrix nejsou k dispozici (původně bylo navrženo deaktivovat všechny filtry přísného blokování prostřednictvím karty „Assets“, ale toto doporučení bylo uznáno jako nedostatečné a vytvářející problémy pro uživatele s vlastními pravidly blokování). V ηMatrix, forku uMatrix od projektu Pale Moon, byla zranitelnost odstraněna ve verzi 4.4.9.
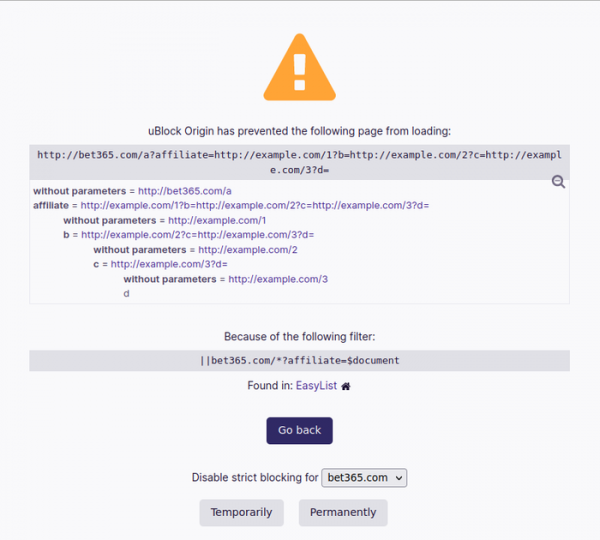
Filtr přísného blokování se obvykle určuje na úrovni domén. a znamená zákaz jakýchkoliv spojení, i při přímém přechodu na odkaz. Zranitelnost je způsobena tím, že během přechodu na stránku, která spadá pod filtr přísného blokování, se uživateli zobrazí upozornění, které obsahuje informace o zablokovaném zdroji, včetně URL a parametrů dotazu. Problém je v tom, že uBlock Origin zpracovává parametry dotazu rekurzivně a přidává do DOM stromu bez ohledu na úroveň vnoření.
Při zpracování speciálně upravené URL v uBlock Origin pro Chrome může způsobit pád procesu, ve kterém běží prohlížečové rozšíření. Po pádu, dokud se proces s rozšířením nerestartuje, zůstává uživatel bez blokace nežádoucího obsahu. Ve Firefoxu se objevuje vyčerpání paměti.
Zdroj: opennet.ru
