

V prohlížeči Chrome byla zjištěna problémy s odesíláním citlivých údajů na servery Google při zapnutí rozšířeného režimu kontroly pravopisu, který zahrnuje provádění kontroly pomocí externí služby. Problém se také projevuje v prohlížeči Edge při použití rozšíření Microsoft Editor.
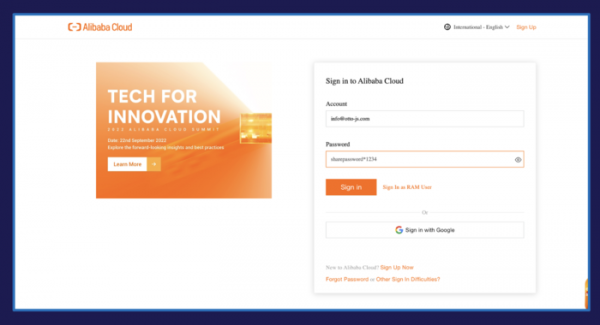
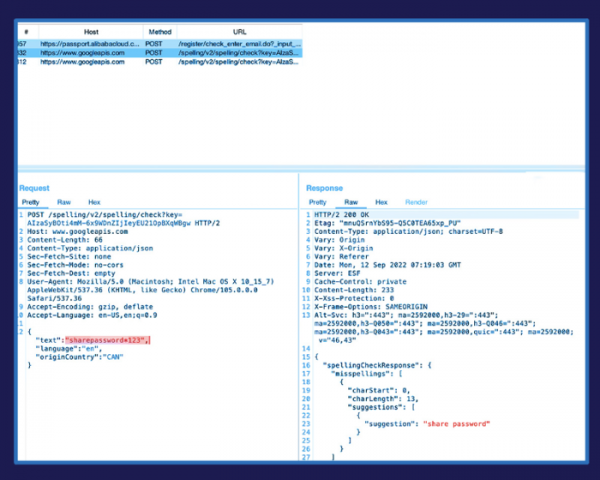
Zjistilo se, že text pro kontrolu se přenáší také z vstupních formulářů obsahujících citlivé údaje, včetně polí pro uživatelská jména, adresy, emaily, osobní údaje a dokonce hesla, pokud nejsou pole pro hesla omezená standardním tagem "". Například problém vede k odesílání na server www.googleapis.com hesel, pokud je zapnuta možnost zobrazení zadaného hesla, která se realizuje v službách Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud a LastPass. Z 30 testovaných známých webových stránek, včetně sociálních sítí, bank, cloudových platforem a internetových obchodů, 29 bylo náchylných k úniku.
V AWS a LastPass byl problém již rychle vyřešen přidáním parametru "spellcheck=false" do tagu "input". Pro blokaci odesílání údajů na straně uživatele by mělo být v nastavení deaktivováno rozšířené kontrole (sekce "Jazyky/Kontrola pravopisu/Rozšířená kontrola" nebo "Languages/Spell check/Enhanced spell check", přičemž výchozí nastavení rozšířené kontroly je vypnuto).
Zdroj: opennet.ru
