

Společnost Google oznámila, že začala používat v zařízeních Chromebook čipy postavené na základě otevřené platformy OpenTitan. Chromebooky se staly prvními komerčně dostupnými zařízeními vybavenými OpenTitan. V tomto roce plánuje Google také zahájit implementaci serverových systémů s OpenTitan v datových centrech. Masovou výrobu čipů organizuje společnost Nuvoton. Dále bylo oznámeno, že se pracuje na druhé verzi čipu, který umožní využití postkvantových algoritmů šifrování ML-DSA a ML-KEM pro bezpečné bootování a attestaci, implementující metody kryptografie založené na řešení úloh teorie mřížek.
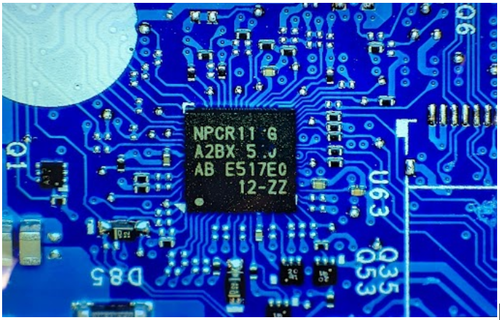
Projekt OpenTitan poskytuje platformu pro vytváření důvěryhodných hardwarových komponentů (RoT, Root of Trust), které se používají tam, kde je třeba zaručit integritu hardwarových a softwarových prvků systému. OpenTitan byl založen společností Google v roce 2018, ale v roce 2019 byl předán neziskové organizaci lowRISC, po níž se k jeho vývoji připojily společnosti jako Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC a G+D Mobile Security. Související kód a specifikace hardwarových komponentů byly vydány pod licencí Apache 2.0. Základem řešení používaných v OpenTitan jsou technologie již používané v kryptografických USB tokeních Google Titan a TPM čipech pro zajištění ověřeného bootování, které se instalují na serverech infrastruktuře Google, stejně jako na zařízeních Chromebook a Pixel.
Na rozdíl od stávajících implementací Root of Trust se OpenTitan vyvíjí v souladu s konceptem „bezpečnost skrze transparentnost“, což předpokládá dostupnost kódu a schémat, stejně jako použití zcela otevřeného vývojového procesu, který není vázán na konkrétní dodavatele a výrobce čipů. OpenTitan se stal prvním otevřeným řešením Root of Trust, které bylo uvedeno na trh s podporou postkvantového mechanismu zabezpečeného zavádění, založeného na použití algoritmu pro generování digitálních podpisů SLH-DSA (Sphincs+), který je odolný proti rozkladu na kvantových počítačích.
Čipy založené na OpenTitan mohou být používány v serverových základních deskách, síťových kartách, spotřebitelských zařízeních, routerech a zařízeních internetu věcí pro ověřování firmwaru a nahrávaných komponentů (ochrana proti modifikaci kritických částí systému), pro generování kryptograficky unikátních identifikátorů systému (ochrana proti podvržení zařízení), pro poskytování souvisejících bezpečnostních služeb, pro ochranu kryptografických klíčů (izolace klíčů v případě, že se útočník dostane do fyzického přístupu k zařízení) a pro vedení izolovaného auditního protokolu, který není možné editovat nebo smazat.
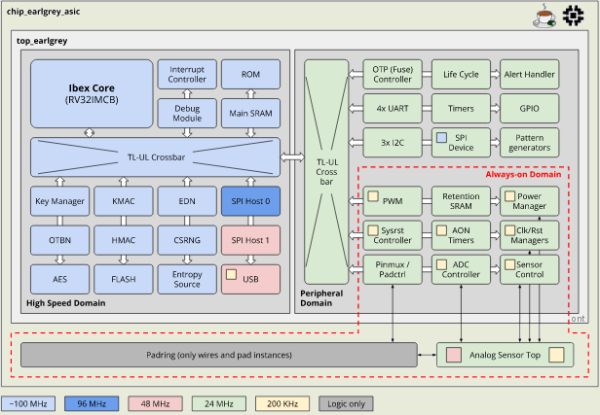
OpenTitan zahrnuje logické bloky požadované v čipech RoT, jako je open-source mikroprocesor založený na architektuře RISC-V (RV32IMCB Ibex), kryptografické koprocessory, hardware generátor náhodných čísel, správce klíčů s podporou DICE, mechanismus zabezpečeného ukládání dat v trvalé a operační paměti, technologie ochrany, vstupně/výstupní bloky a komponenty zabezpečeného zavádění. Zařízení také poskytuje bloky s implementací běžných algoritmů šifrování, jako jsou AES a HMAC-SHA256, a akcelerátor matematických operací používaných v algoritmech pro práci s digitálními podpisy založenými na veřejných klíčích.
Zdroj: opennet.ru
