

Členové komunity Kernal odhalili neobyčejně lehkomyslný přístup k bezpečnosti v distribuci Linuxfx, která nabízí sestavení Ubuntu s uživatelským prostředím KDE, stylizovaným jako rozhraní Windows 11. Podle údajů z webu projektu používá tuto distribuci více než milion uživatelů a během tohoto týdne bylo zaznamenáno přibližně 15 tisíc stažení. Distribuce nabízí aktivaci dalších placených funkcí, která se provádí zadáním licenčního klíče v speciální grafické aplikaci.
Vyšetřování aplikace pro aktivaci licence (/usr/bin/windowsfx-register) ukázalo, že obsahuje zabudovaný login a heslo pro přístup k externí databázi MySQL, do které se přidávají údaje o novém uživateli. Přitom použité přihlašovací údaje umožňují získat plný přístup k databázi, včetně tabulky "machines", která obsahuje informace o všech instalacích distribuce, včetně IP adres uživatelů. Také je dostupný obsah tabulky "fxkeys" s licenčními klíči a adresami elektronické pošty všech registrovaných komerčních uživatelů. Zajímavé je, že v rozdílu s tvrzeními o milionu uživatelů, v databázi je pouze 20 tisíc záznamů. Aplikace je napsána v jazyce Visual Basic a běží s pomocí interpretu Gambas.
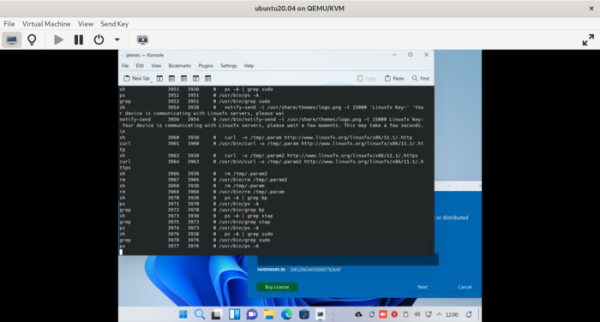
Zvláštní pozornost si zaslouží reakce vývojářů distribuce. Po zveřejnění informací o bezpečnostních problémech vydali aktualizaci, ve které neodstranili samotný problém, ale pouze změnili název databáze, login a heslo, a také změnili logiku získávání přihlašovacích údajů a pokusili se bojovat s trasováním programu. Místo zabudovaných údajů v samotné aplikaci, vývojáři Linuxfx přidali načítání parametrů připojení k databázi z externího serveru, s využitím nástroje curl. Pro ochranu po spuštění byl implementován vyhledávání a odstranění všech spuštěných procesů "sudo", "stapbp" a "*-bpfcc" v systému, zřejmě se domnívají, že tímto způsobem budou schopni zamezit práci programů pro trasování.
Zdroj: opennet.ru
