

Ve vydání Firefox 70, naplánovaném na 22. října, metody zobrazení protokolů HTTPS a HTTP v adresním řádku. Stránky otevřené přes HTTP budou opatřeny ikonou nezabezpečeného připojení, která se také zobrazí pro HTTPS v případě problémů s certifikáty. Odkaz pro HTTP se bude zobrazovat bez uvedení protokolu 'http://', ale pro HTTPS zůstává zobrazení protokolu zatím zachováno. V adresním řádku také více zobrazována informace o společnosti při použití na stránkách ověřeného EV certifikátu.
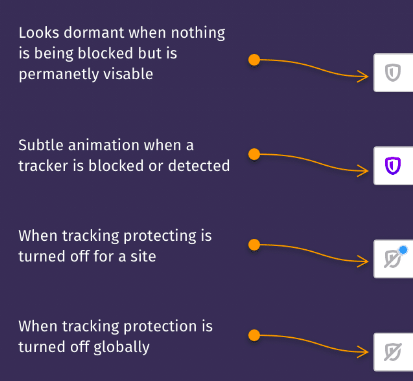
Místo tlačítka '(i)' bude indikátor úrovně bezpečnosti připojení, který umožní zhodnotit stav režimů blokování kódu pro sledování pohybů. Barva symbolu zámku pro HTTPS bude změněna ze zelené na šedou (zelenou barvu lze obnovit prostřednictvím nastavení security.secure_connection_icon_color_gray).
Obecně se pozoruje přechod prohlížečů od pozitivních indikátorů bezpečnosti k výstupu varování o problémech s bezpečností. Smysl samostatného vyčlenění HTTPS se ztrácí, protože v současné realitě drtivá většina dotazů je zpracovávána s využitím šifrování a je vnímána jako samozřejmost, nikoli jako další ochrana.
Podle služby Firefox Telemetry celosvětový podíl požadavků stránek přes HTTPS činí 79,27% (před rokem 70,3%, před dvěma lety 59,7%), a v USA - 87,7%.
Informace o EV certifikátu budou v rozbalovací nabídce. Pro obnovení zobrazení informací o EV certifikátu v adresním řádku byla do about:config přidána možnost 'security.identityblock.show_extended_validation'. Přepracování adresního řádku v obecné podobě opakuje , dříve schválené pro Chrome, ale ve Firefoxu zatím není plánováno ve výchozím nastavení poddoménu 'www' a přidávat mechanismus (SXG). Připomínáme, že SXG umožňuje majiteli jednoho webu pomocí digitálního podpisu autorizovat umístění určitých stránek na jiném webu, a poté, když se uživatel pokusí o přístup k těmto stránkám na druhém webu, prohlížeč uživateli zobrazí URL původní domény, i když byla stránka načtena z jiného hostitele.
Dodatek: V počáteční verzi zprávy uvedené informace o záměru skrýt 'https://' se nepotvrdily, ale tato nabídka byla převedena do stavu „úkol“ a přidána do souhrnu o změně zobrazení HTTPS v adresním řádku.
Zdroj: opennet.ru
