

Společnost Mozilla oznámila zahrnutí podpory mechanismu ECH (Encrypted Client Hello) pro uživatele stabilní verze Firefoxu, který pokračuje ve vývoji technologie ESNI (Encrypted Server Name Indication) a je určen k šifrování informací o parametrech TLS sezení, jako je požadované doménové jméno. Původně byl kód pro práci s ECH přidán do vydání Firefoxu 85, ale byl ve výchozím nastavení vypnut. V Chromu začali postupně zavádět podporu ECH počínaje verzí Chrome 115.
Jelikož kromě připojení k serverem únik informací o požadovaných doménách probíhá prostřednictvím DNS, je pro plnou ochranu kromě ECH nezbytné využití technologie DNS over HTTPS nebo DNS over TLS pro šifrování DNS provozu. Firefox nebude používat ECH bez aktivace DNS over HTTPS v nastavení. Podporu ECH v prohlížeči lze zkontrolovat na této stránce.
Jedním z faktorů pro výchozí aktivaci podpory ECH v Firefoxu byla nedávná aktivace této funkce společností Cloudflare ve své síti pro doručování obsahu. Z praktického hlediska, jelikož jsou údaje o požadovaných hostitelích při použití ECH skryty před analýzou, pro filtrování a blokaci nežádoucích webů, které používají CDN Cloudflare, je nyní potřeba buď blokovat celou síť Cloudflare, blokovat všechny požadavky s ECH, nebo zavést odposlech HTTPS pomocí podvodných kořenových certifikátů na uživatelském systému.
Původně bylo pro organizaci práce více HTTPS webů na jedné IP adrese použito rozšíření TLS SNI, při kterém bylo jméno požadovaného hostitele uvedeno v zprávě ClientHello, přenášené před vytvořením šifrovaného kanálu. Tato vlastnost umožnila na počátku zpracování připojení rozdělovat požadavky mezi virtuální hostitele, ale také umožnila internetovému poskytovateli selektivně filtrovat HTTPS provoz a analyzovat, které weby uživatel navštěvuje, což neumožňovalo dosáhnout plné důvěrnosti při použití HTTPS.
Aby vyřešili tento problém a vyloučili únik informací o dotazovaném webu, bylo později navrženo rozšíření ESNI, které implementuje šifrování dat s názvem hostitele. Při zavádění ESNI se ukázalo, že navržený mechanismus nezahrnuje všechny možné zdroje úniku dat o hostiteli, a jeho použití nebylo dostatečné pro zajištění úplné důvěrnosti HTTPS relací. Zejména při obnovení dříve navázané relace bylo jméno domény v otevřené podobě stále uváděno mezi parametry TLS rozšíření PSK (Pre-Shared Key). Kromě toho pokusy o zavedení ESNI odhalily problémy s kompatibilitou a škálovatelností, které bránily jeho širokému rozšíření.
S ohledem na zjištěné nedostatky ESNI byl vyvinut nový univerzální mechanismus ECH, který umožňuje šifrování parametrů jakýchkoli TLS rozšíření. Technicky je hlavním rozdílem ECH od ESNI to, že místo jednotlivých polí se šifruje rovnou celá zpráva ClientHello. ECH předpokládá rozdělení ClientHello na dvě samostatné zprávy — šifrovanou zprávu ClientHelloInner (SNI Inner) a nezašifrovanou základní zprávu ClientHelloOuter (SNI Outer). V nezašifrovaném SNI Outer se přenášejí nedůvěrné údaje, jako je verze TLS a seznam používaných šifer, a také obecné jméno domény, které se neprovádí se skutečným jménem požadované domény. Například pro všechny klienty Cloudflare je v nezašifrovaném SNI Outer uveden společný host „cloudflare-ech.com“, zatímco skutečné jméno požadovaného hostitele je předáno v šifrovaném SNI Inner a není dostupné pro analýzu.
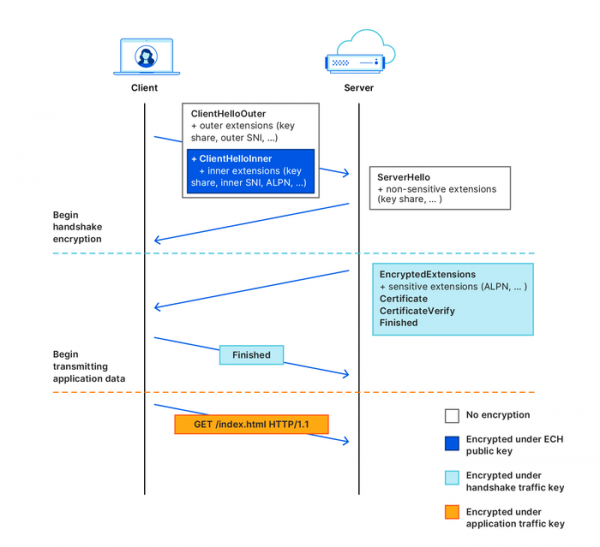
ECH také používá jinou schéma distribuce klíče pro šifrování — informace o veřejném klíči se přenášejí v DNS záznamech HTTPSSVC, nikoli v záznamech typu TXT. Pro získání a šifrování klíče se používá autentizované end-to-end šifrování na základě mechanismu HPKE (Hybrid Public Key Encryption). ECH také podporuje bezpečné opakované přenášení klíče ze serveru, což může být použito v případě rotace klíčů. serveru a pro řešení problémů při získávání zastaralých klíčů z DNS cache.
Zdroj: opennet.ru
