

Společnost ESET oznámila, že v obchodě Google Play se objevily škodlivé aplikace, které se snaží získat přístup k jednorázovým heslům pro obcházení dvoufaktorové autentizace.
Odborníci společnosti ESET zjistili, že škodlivé programy jsou maskované jako legální kryptoměnová burza BtcTurk. Mezi nimi byly nalezeny škodlivé aplikace s názvy BTCTurk Pro Beta, BtcTurk Pro Beta a BTCTURK PRO.
Po stažení a instalaci jedné z těchto aplikací uživatel obdrží žádost o přístup k oznámením. Následně se objeví okno pro zadání přihlašovacích údajů do systému BtcTurk.
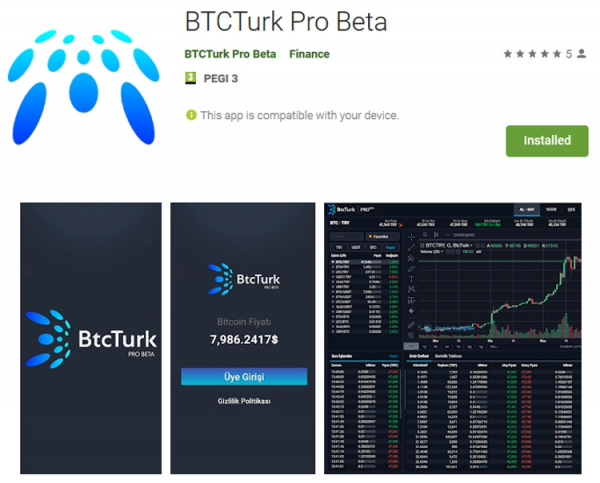
Zadání autentifikačních údajů končí tím, že oběť obdrží chybové hlášení. Přitom poskytnuté informace a vyskakovací oznámení s kódem autentizace jsou odeslány na vzdálený server server kyberzločinců.
ESET upozorňuje, že detekce škodlivých aplikací s podobnými funkcemi je první známý případ od zavedení omezení přístupu aplikací pro Android k protokolu hovorů a SMS.
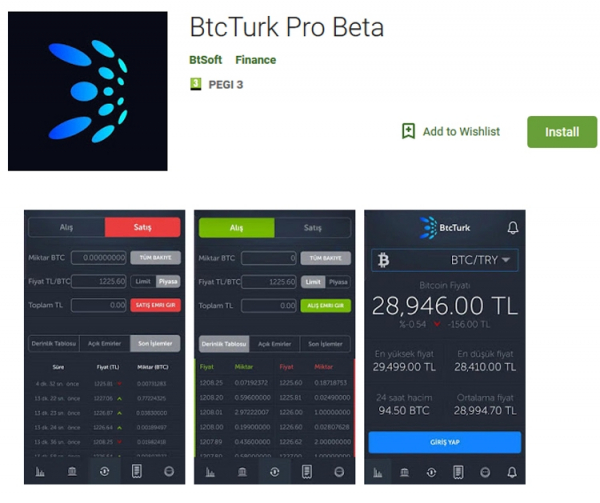
Falešné kryptoměnové aplikace byly nahrány do Google Play v aktuálním měsíci. V současné době byly objevené programy odstraněny, ale pachatelé mohou do Google Play nahrát škodlivé aplikace s popsanými funkcemi pod jinými názvy.
Zdroj: 3dnews.ru
