Byl zveřejněn počáteční otevřený vydání Vigolium v0.1.13-beta — skeneru zranitelností pro webové aplikace, který kombinuje klasické deterministické skenování s agentním auditem založeným na LLM. Projekt je k dispozici na GitHubu a je distribuován pod licencí GNU AGPLv3; komerční část je přesunuta do cloudu Cloud Console, zatímco jádro skeneru je deklarováno jako otevřené.
Vigolium nabízí dva hlavní provozní režimy: vigolium scan — běžné vícestupňové skenování s vyhledáváním obsahu, procházením pomocí prohlížeče, aktivním a pasivním auditem; a vigolium agent — agentní režim, ve kterém LLM vybírá moduly, plánuje útoky, generuje vlastní JavaScriptové rozšíření a kombinuje dynamické testování s auditem zdrojového kódu.
Podle údajů aktuálního průvodce moduly, Vigolium obsahuje 251 ověřovacích modulů, z nichž 154 je aktivních a 97 je pasivních. Aktivní moduly odesílají změněné požadavky a aplikují fuzzing, injekce a behaviorální analýzu, pasivní moduly analyzují již existující páry požadavek/odpověď bez generování dalšího provozu.
Funkce
Native Scan — běžné deterministické skenování.
Režim vigolium scan je určen pro rychlé a reprodukovatelné kontroly. Prochází několika fázemi: externí sběr dat, odhalení obsahu, browser/SPA-procházení a audit. Tento režim je pohodlný pro CI, pravidelné kontroly a případy, kdy je důležité získat předvídatelný výsledek bez účasti LLM.Agentic Scan — agentní audit s LLM.
Režim vigolium agent využívá integrovaný runtime olium. Agent může sám vyhledávat endpoints, vybírat moduly, spouštět kontroly, analyzovat kód, provádět SAST a znovu kontrolovat nalezené. Podporovány jsou scénáře Autopilot, Swarm a Query mode: od autonomního skenování cíle po jednorázové požadavky na revizi kódu, hledání endpoints a odhalování tajností.Kontroly XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE a SSRF.
V průvodci moduly jsou uvedeny kontroly odraženého XSS, SQL injekcí podle chyb a boolean-based blind SQLi, NoSQL injekcí, server-side template injection, local file inclusion, command injection, XXE, SSRF a out-of-band zranitelností. Pro nálezy je použita škála závažnosti od critical po info a škála důvěry certain, firm, tentative.OAST kontroly pro „slepé“ zranitelnosti.
Vigolium dokáže kontrolovat blind XSS, blind SSRF, blind XXE a blind RCE prostřednictvím callback mechanismů, včetně interactsh. To je potřeba v případech, kdy se zranitelnost neprojevuje přímo v HTTP odpovědi, ale server provádí externí DNS/HTTP dotaz nebo provádí odloženou akci.Value-aware mutation — mutace parametrů s ohledem na smysl hodnoty.
Skenér klasifikuje parametry podle semantického typu: číslo, UUID, JWT, e-mail a další varianty, poté vybírá mutace podle kontextu. To by mělo snižovat šum ve srovnání s hrubou substitucí stejných payloadů do všech polí najednou.Podpora různých vstupních formátů.
Jako vstup lze předávat URL, specifikace OpenAPI/Swagger, kolekce Postman, data z Burp Suite, cURL a Nuclei JSONL. Také je podporováno předávání URL přes stdin a spuštění jednotlivých fází skenování.Autentizované skenování a kontroly IDOR/BOLA.
Vigolium podporuje více relací najednou: relace lze předávat inline, načítat ze souborů nebo popisovat plnohodnotné login flows s extrakcí tokenů. To se používá pro kontroly horizontálního a vertikálního řízení přístupu, včetně IDOR/BOLA a zvýšení privilegií.Kontroly frameworků a typových úniků.
V seznamu modulů jsou kontroly pro Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express a ASP.NET/IIS. Například pro Spring se kontrolují otevřené Actuator endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia a konzole serverů Java aplikací; pro Next.js – úniky prostřednictvím /_next/data, SSRF v Image Optimizer a obcházení middleware.JavaScript rozšíření.
Uživatel může psát vlastní moduly a hooks v JavaScriptu prostřednictvím vestavěného JS enginu s HTTP API, které zohledňuje relace. Důležité omezení: taková rozšíření mohou vykonávat libovolné příkazy a nejsou izolována pískovištěm, proto je třeba je brát jako běžný vykonávaný kód.Samostatná fáze triage pro výsledky.
V LLM-assisted security testing se často objevuje problém plausible, ale nevytvářejících nálezů. Autor Vigolium popisuje triage jako samostatný průchod: nejprve skener shromažďuje kandidáty, poté samostatná kontrola opětovně ověřuje každý nález s důkazy.Omezení rozpočtu pro agentní režim.
Pro agentní skenování lze omezit tokeny, počet volání nástrojů, počet iterací triage a celkový výkon čas. To je důležité pro CI a penetrační testy s pevně stanoveným časem: agent by neměl bezedně "kopat" jednu cíl a spalovat rozpočet na málo užitečné hypotézy.Zprávy, fronta a škálovatelnost.
V Native Scan jsou navrženy konkurenční pracovní pool, per-host rate limiting, hybridní fronta v paměti, na disku nebo v Redis, a také soběstačné HTML zprávy. Pro výstup jsou k dispozici console, JSONL a HTML.Serverový režim, API a integrace s Burp Suite.
Vigolium může fungovat jako API server, přijímat provoz, zapnout transparentní HTTP proxy a automaticky skenovat příchozí data. Pro Burp Suite je uvedeno samostatné rozšíření burp-vigolium, které umožňuje posílat živý provoz na server Vigolium.Workbench a Console.
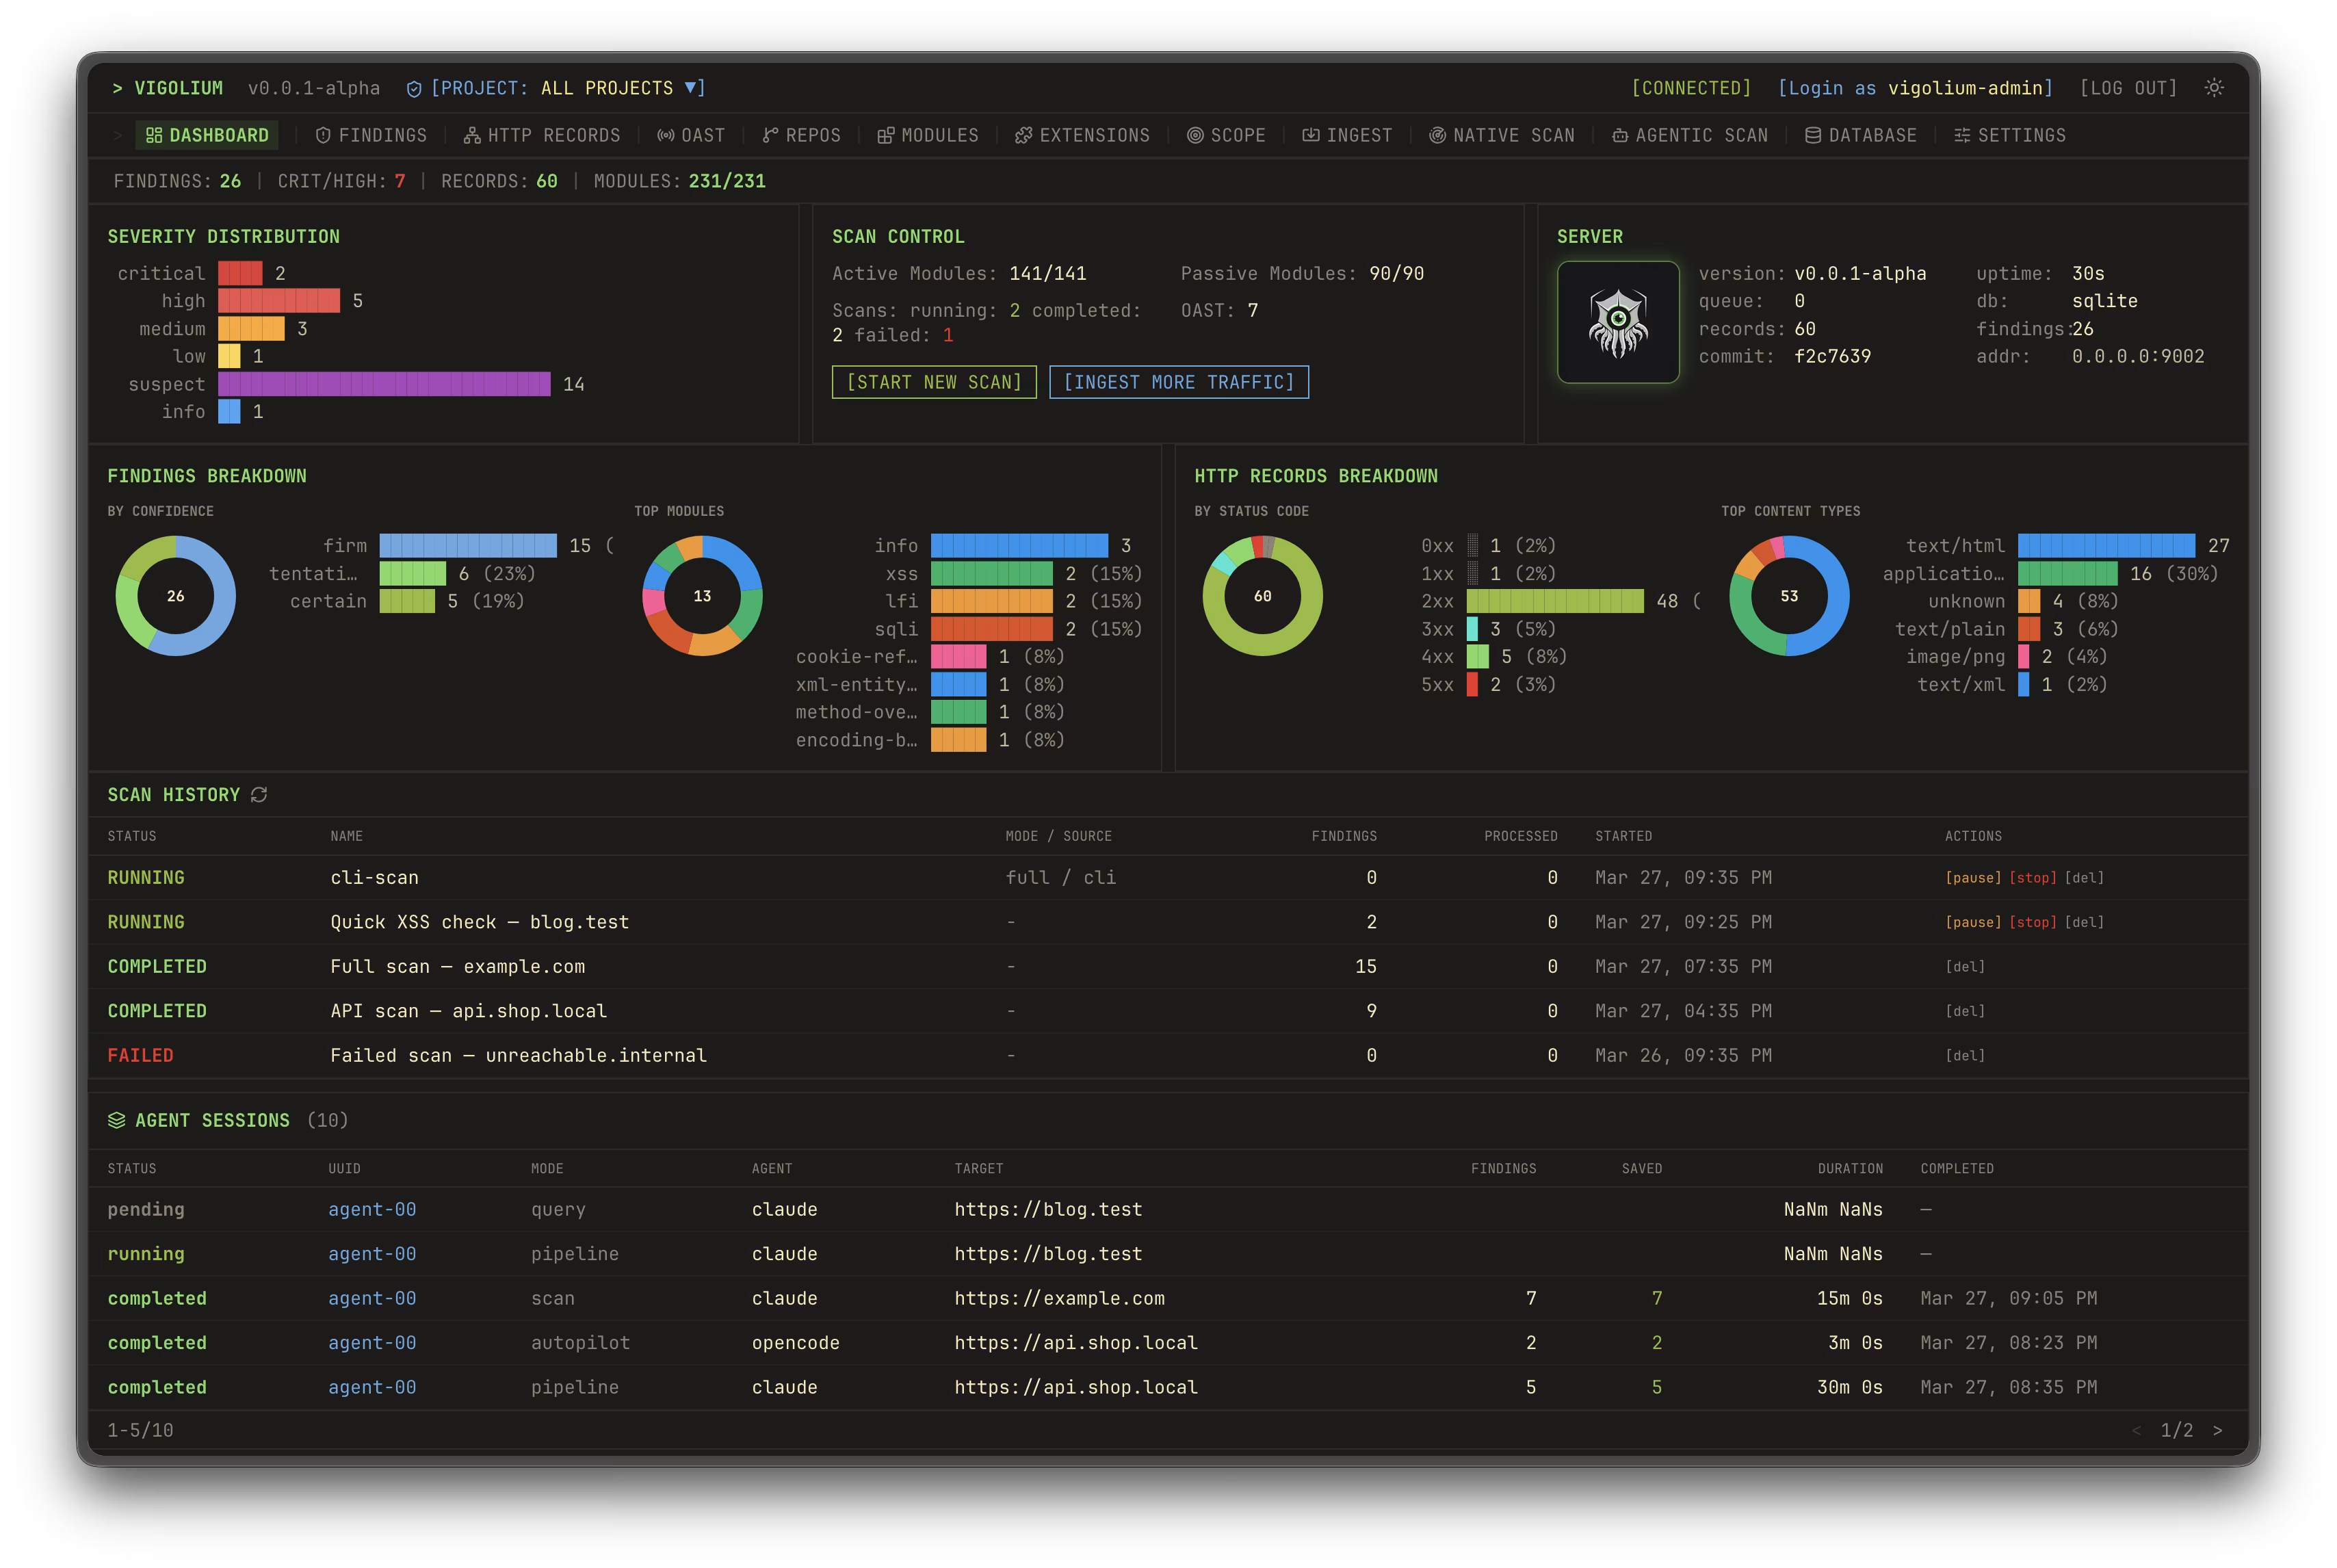
Kromě CLI projekt popisuje Workbench — self-hosted dashboard pro vizualizaci výsledků, řízení projektů a sledování nálezů. Console — cloudová komerční vrstva pro správu skenování, centralizované reportování, spolupráci a plánování kontrol.
Instalace
Projekt nabízí instalaci přes shell skript, npm, Docker, Homebrew, Bun a kompilaci ze zdroje. Pro kompilaci ze zdroje jsou v README uvedeny požadavky Go 1.26+ a bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Vývojáři zvlášť varují, že Vigolium je nástroj pro ofenzivní bezpečnost: agentní režim se spouští bez písku a získává úplný přístup k shellu, souborovému systému a síti hostitele, a rozšíření mohou také provádět libovolné příkazy. Proto se doporučuje provádět agentní testy v jednorázovém kontejneru nebo virtuální stroji, omezeném rámci konkrétního testování.
Zdroj: linux.org.ru