

Společnost Bitdefender Labs, která se zabývá výzkumem bezpečnosti softwaru, odhalila podrobnosti o novém škodlivém softwaru, který útočí na zařízení Android. Podle odborníků se chová poněkud jinak než většina běžných hrozeb, protože neútočí na všechna zařízení. Namísto toho virus vybírá uživatele, od nichž může získat nejužitečnější data.
Vývojáři škodlivého softwaru zakázali jeho útoky na uživatele v určitých regionech, včetně zemí, které dříve patřily do Sovětského svazu, Afriky a Blízkého východu. Austrálie se podle výzkumů stala hlavním cílem hackerů. Také bylo infikováno velké množství zařízení v USA, Kanadě a některých evropských zemích.
Škodlivý software byl poprvé objeven specialisty na začátku tohoto roku, přestože se začal šířit už v roce 2016, a odhaduje se, že během této doby infikoval zařízení stovek tisíc uživatelů. Od začátku tohoto roku již napadl desítky tisíc zařízení.
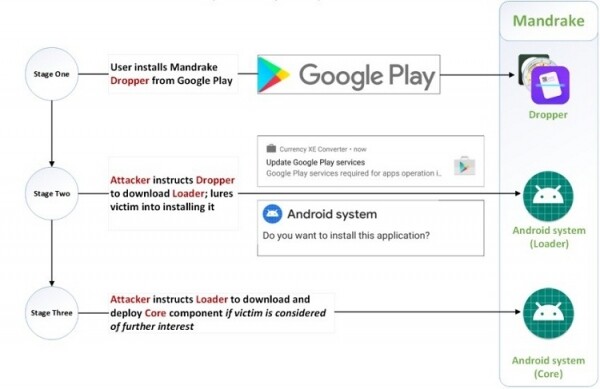
Důvod, proč virus zůstal po dlouhou dobu nepovšimnut v Google Play, spočívá v tom, že škodlivý kód vlastně není součástí samotných aplikací, ale v nich je použit proces, který spouští špehovací funkce pouze na základě přímého pokynu, a hackeři, kteří za tím stojí, tyto funkce nezapínají při testování ze strany Google. Přesto, když je škodlivý kód spuštěn, aplikace může získávat z zařízení prakticky jakákoli data, včetně informací potřebných pro přihlášení na webové stránky a do aplikací.
Bogdan Botezatu, ředitel pro výzkum a reporty o hrozbách v Bitdefender, označil Mandrake za jeden z nejmocnějších škodlivých programů pro Android. Jeho konečným cílem je získání plné kontroly nad zařízením a kompromitace uživatelských účtů.
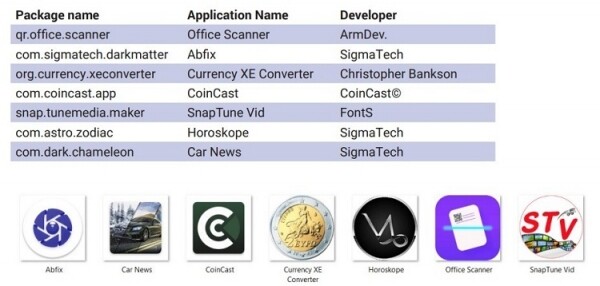
Aby zůstali nepovšimnutí po mnoho let, Mandrake se šířil pomocí různých aplikací v Google Play, publikovaných pod různými jmény vývojářů. Aplikace používané k šíření malwaru jsou také relativně dobře podporovány, aby si uchovaly iluzi, že těmto programům lze věřit. Vývojáři často reagují na recenze, mnohé aplikace mají stránky podpory na sociálních sítích. Nejzajímavější je, že aplikace se z zařízení úplně vymažou, jakmile získají všechny potřebné údaje.
Google se k situaci nijak nevyjádřil a je velmi pravděpodobné, že hrozba stále přetrvává. Nejlepším způsobem, jak se vyhnout infikování Mandrake, je instalovat osvědčené aplikace od renomovaných vývojářů.
Zdroj: 3dnews.ru
