

Společnost Google vydala verzi webového prohlížeče Chrome 145. Současně je k dispozici stabilní verze volného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromia liší používáním log a Google, systémem zasílání oznámení v případě selhání, moduly pro přehrávání videa chráněného proti kopírování (DRM), systémem automatického instalování aktualizací, trvalým zapnutím Sandbox izolace, dodáváním klíčů k Google API a přenosem parametru RLZ při vyhledávání. Pro ty, kdo potřebují více času na aktualizaci, je samostatně podporována větev Extended Stable s doprovodem po dobu 8 týdnů. Další vydání Chrome 146 je naplánováno na 10. března.
Hlavní změny v Chrome 145:
- Byla přidána podpora formátu obrázků JPEG XL, pro dekódování kterého je využita knihovna jxl-rs implementující JPEG-XL v jazyce Rust. Podpora JPEG XL je zatím ve výchozím nastavení vypnuta a vyžaduje aktivaci parametru „chrome://flags/#enable-jxl-image-format“.
- Pokračuje vývoj režimu AI, který umožňuje interakci s AI agentem z adresního řádku nebo ze stránky, která se zobrazuje při otevření nové karty. Režim AI umožňuje klást složité otázky v přirozeném jazyce a získávat odpovědi na základě shromáždění informací z nejrelevantnějších stránek na dané téma. Pokud je třeba, může uživatel upřesnit informace dalšími otázkami. Režim také umožňuje pokládat otázky ohledně obsahu stránky přímo z adresního řádku. V Chrome 145 je režim AI implementován na platformách Android a iOS. Pro uživatele z Kanady, Indie a Nového Zélandu začalo defaultní zapínání chatbotu Gemini (při používání anglického jazyka).
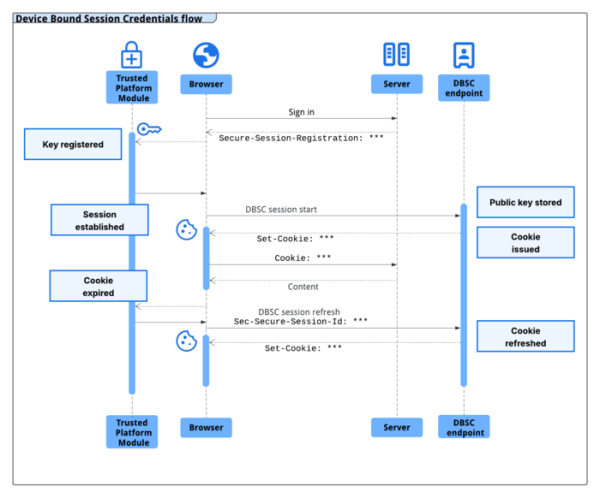
- Byl přidán mechanismus DBSC (Device Bound Session Credentials), který umožňuje přiřadit autentikační seanci na webu k určitému zařízení, aby se ztížil útok z jiných systémů pomocí zachycených sezení cookie. Pro vytvoření zařízení připojené seance byl navržen HTTP header "Secure-Session-Registration". Ochranná metoda spočívá v poskytování dvojice kryptografických klíčů, které jsou vázány na aktuální zařízení, generované při připojení a uchovávané v TPM (Trusted Platform Module). V seanci se používají cookie s krátkou životností, které se periodicky aktualizují pomocí soukromého klíče a mohou být ověřeny veřejným klíčem.

- Byl odstraněn parametr, který umožňoval vypnout blokaci nuceně instalovaných prohlížečových doplňků, u nichž byly zjištěny nevýznamné porušení pravidel katalogu Chrome Web Store. K nevýznamným porušením patří přítomnost potenciálních zranitelností, vnucování doplňku bez vědomí uživatele, manipulace s metadaty, porušení pravidel pro práci s uživatelskými daty a zavádění uživatele v otázkách funkčnosti.
- Ve verzi pro platformu Android byl při aktivaci režimu pokročilé ochrany (AAPM, Android Advanced Protection Mode) vypnut Javascript API WebGPU. Stránky používající WebGPU pro vykreslování 3D obsahu (například Google Maps) mohou používat pomalejší alternativy, jako je WebGL (v testech o 5,78 % pomalejší). Pro určení vypnutí WebGPU lze použít vlastnost navigator.gpu.
- Ve verzi pro Android byla při aktivaci režimu pokročilé ochrany prohlížeče (Enhanced Safe Browsing) implementována lokální analýza vzhledu stránek na přítomnost znaků podvodu. Pokud lokální kontrola odhalila podezření na pochybné obsahy, provádí se dodatečná kontrola na serverech Google a v případě potvrzení se uživateli zobrazí varování.
- Byl přidán API Origin, který poskytuje objekt Origin implementující koncept Web Origin a nabízí metody k porovnání, serializaci a analýze Web Origin. Termín „Web Origin“ je definován v RFC 6454 pro oddělení hranic izolace a důvěry k obsahu. Web Origin zahrnuje část URL s názvem protokolu, jménem hostitele a číslem portu (například https://opennet.ru). Nový API byl zaveden k unifikaci operací s Web Origin za účelem vyloučení zranitelností z důvodu nesprávných porovnání serializovaných ASCII reprezentací Web Origin při určování příslušnosti zdrojů k jednomu webu.
- Byla oddělena práva přístupu k lokálnímu systému při interakci s veřejnými weby. Požadavky ze strany webu na IP adresy lokální síť (intranet nebo interní adresy) a loopback rozhraní (127.0.0.0/8) jsou nyní zpracovávány s použitím různých oprávnění (local-network a loopback-network), která vyžadují od uživatele potvrzení operace ve speciálním dialogu. Opatření ochrany se týkají pokusů o načtení zdrojů, požadavků fetch() a iframe vložení. Přístup k interním zdrojům využívají útočníci k provádění CSRF útoků na směrovače, přístupové body, tiskárny, korporátní webové rozhraní a další zařízení a služby, které akceptují požadavky pouze z lokální sítě. Kromě toho může být skenování interních zdrojů použito pro nepřímou identifikaci nebo sbírání informací o lokální síti.
- Bylo odstraněno nastavení UserAgentReduction, které umožňovalo vrátit přenos neupravených informací v HTTP hlavičce User-Agent a JavaScript parametrech navigator.userAgent, navigator.appVersion a navigator.platform. Prohlížeč nyní vždy odesílá zkrácenou verzi User-Agent bez podrobných informací o platformě (například „Android 16; S“ místo „Android 16; SM-A205U“).
- Do integrovaného PDF prohlížeče byla přidána možnost uložit dokument do cloudového úložiště Google Drive. V Google Drive jsou dokumenty z Chromu ukládány do složky „Uloženo z Chromu“.
- API LayoutShift, které umožňuje sledovat změnu pozice elementů DOM na obrazovce, bylo převedeno na výstup informací v CSS pixelech místo obrazových pixelů. CSS pixel zohledňuje DPI obrazovky a vizuálně vypadá stejně na jakýchkoli obrazovkách, včetně monitorů s vysokou hustotou pixelů. Změna byla provedena za účelem sladění Chrome s chováním ostatních prohlížečů.
- Pro API Controlled Frame byl implementován metod WebRequest.SecurityInfo, který umožňuje webové aplikaci zachytit HTTPS, WSS nebo WebTransport požadavek na server, získat kopii certifikátu serveru a použít ji pro ruční ověření certifikátu, který byl použit při přímém spojení s tímto stejným serverem přes TCP/UDP.
- Byla přidána podpora CSS vlastností column-wrap a column-height, definovaných ve specifikaci CSS Multi-column Layout 2. Vlastnost column-wrap umožňuje přesunout sloupce na nový řádek místo horizontálního posouvání, pokud se sloupce nevejdou podle výšky určené pomocí vlastnosti column-height.
- Byla přidána CSS vlastnost text-justify, která umožňuje určit typ zarovnání textu při použití 'text-align: justify';
- V CSS vlastnostech letter-spacing a word-spacing je povoleno zadání velikosti odsazení v procentech.
- Ve JavaScript objektech Map a WeakMap byla implementována specifikace 'upsert', která usnadňuje práci s kolekcemi párů klíč/hodnota. Byly přidány metody getOrInsert a getOrInsertComputed, které vracejí již existující hodnotu v kolekci spojenou se zadaným klíčem, nebo vytvářejí nový záznam, pokud klíč nebyl nalezen.
- Implementace API IndexedDB byla přepracována s využitím databázového systému SQLite jako backendu (předchozí implementace byla založena na LevelDB v samostatných souborech). Nová verze je zatím používána pouze v kontextech uložených v operační paměti, například v anonymním režimu.
- Byla provedena vylepšení v nástrojích pro webové vývojáře. V rozhraní pro inspekci sítě v panelu 'Podmínky požadavku' byla ve výchozím nastavení povolena možnost omezit rychlost jednotlivých síťových požadavků.
Kromě novinek a oprav chyb byly v nové verzi odstraněny 11 zranitelností. Mnohé z těchto zranitelností byly identifikovány pomocí automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí. V rámci programu na odměny za nalezení zranitelností pro současné vydání společnost Google vyhlásila 11 cen a vyplatila 18,5 tisíce dolarů (jednu cenu ve výši 8000 $, 5000 $, 2000 $ a 500 $, tři ceny po 1000 $). Výše 4 odměn zatím nebyla určena.
Zdroj: opennet.ru
