

Byla uvolněna verze operačního systému Chrome OS 118, která je založena na jádře Linux, systémovém správci upstart, nástrojích pro sestavování ebuild/portage, otevřených komponentách a webovém prohlížeči Chrome 118. Uživatelké prostředí Chrome OS je omezeno na webový prohlížeč, a místo standardních programů jsou používány webové aplikace, nicméně Chrome OS obsahuje plnohodnotné multiokenní rozhraní, pracovní plochu a panel úloh. Zdrojové kódy jsou distribuovány pod volnou licencí Apache 2.0. Sestavení Chrome OS 118 je k dispozici pro většinu aktuálních modelů Chromebook. Pro použití na běžných počítačích je nabízena edice Chrome OS Flex.
Hlavní změny v Chrome OS 118:
- Byla poskytnuta možnost obnovení zapomenutého hesla a návratu k datům spojeným s účtem.
- Byl přidán režim zobrazení samostatných webových aplikací (PWA, Progressive Web Apps) ve formě karet, což umožňuje současnou práci s několika dokumenty v jednom okně. Při používání tohoto režimu může vývojář aplikace také určit domovskou kartu, na kterou lze například umístit rozhraní pro výběr dokumentů a nastavení.
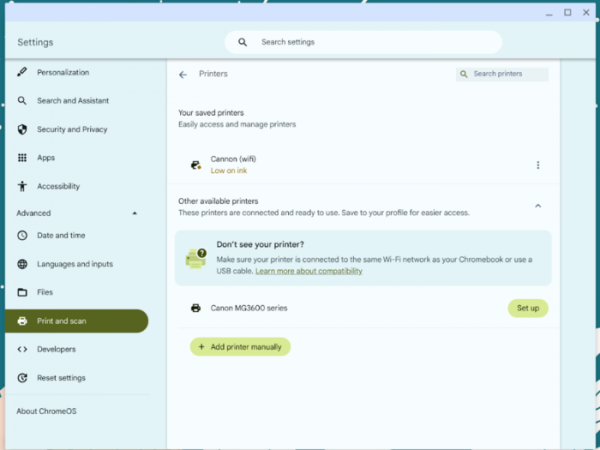
- Bylo zjednodušeno nastavení tisku. Bylo přidáno zobrazení kontextové nápovědy k použití tiskárny, zjednodušeno ukládání vybrané tiskárny, nabídnuty instrukce k nastavení. Na stránku s nastavením byla přidána informace o stavu tiskárny. Byla navržena sada možností pro správu tiskárny v případě problémů s tiskem.

- Byla zajištěna integrace se službou Imprivata OneSign.
- Byl změněn design rozhraní pro úpravu textu na dotykových obrazovkách. Byly navrženy intuitivnější ovládací gesta. Byl přidán nový režim zvětšení, který automaticky zobrazuje přesnou pozici kurzoru.
- Byl navržen nový Bluetooth zásobník založený na zásobníku Fluoride, který byl přenesen z platformy Android a pokračuje ve vývoji zásobníku BlueDroid od společnosti Broadcom. Pro řízení zapnutí nového zásobníku byla přidána možnost "chrome://flags/#bluetooth-use-floss."
- Bylo opravena 6 zranitelností v komponentě virglrenderer, která umožňuje využití virtio-gpu (virtuální GPU Virgil3D) pro 3D akceleraci ve virtuálních prostředích bez výhradního průchodu grafické karty do hostitelského systému. 3 zranitelnosti vedou k přetečení zásobníku, a jedna k přístupu do paměti po jejím uvolnění. Také byla odstraněna zranitelnost use-after-free (CVE-2023-4921) v podsystemu net/sched jádra Linux, která umožňuje zvýšit privilegium v systému.
Zdroj: opennet.ru
