Byl vydán nový release operačního systému Chrome OS 121, který je založen na jádře Linux, systémovém správci upstart, stavebním nástroji ebuild/portage, otevřených komponentách a webovém prohlížeči Chrome 121. Uživatelé Chrome OS mají omezené prostředí pro prohlížení webu, zatímco standardní programy jsou nahrazeny webovými aplikacemi. Nicméně Chrome OS zahrnuje plnohodnotné víceokenní rozhraní, pracovní plochu a panel úloh. Zdroje jsou distribuovány pod svobodnou licencí Apache 2.0. Verze Chrome OS 120 je k dispozici pro většinu aktuálních modelů Chromebook. Pro běžné počítače je nabízena verze Chrome OS Flex.
Hlavní změny v Chrome OS 121:
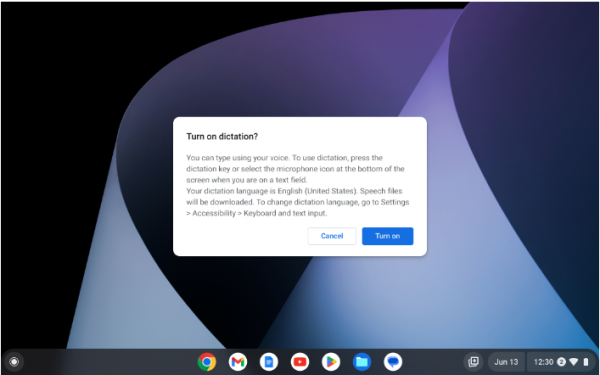
- Byla přidána podpora aktivace hlasového vstupu pomocí klávesové zkratky Search + D nebo samostatného tlačítka, které je k dispozici na některých klávesnicích Logitech.

- Byla poskytnuta možnost použití obrazového čtečky ChromeVox pro interakci s aplikacemi spuštěnými v režimu App Streaming (umožňuje vzdálenou práci s externími aplikacemi Android, pro které se v samostatném okně zobrazuje rozhraní smartphonu).
- Při prvním spuštění Google Assistant byl zastaven zobrazování uvítacích zpráv uživateli.
- Byl přidán nový ovládací gesto, které umožňuje zavření vyskakovacích oznámení pomocí touchpadu.
- Byla přidána podpora režimu tisku bez okrajů, který může být například použit k tisku fotografií zabírajících celé místo na fotografickém papíru.
- V Chrome OS Flex byla ukončena podpora pro zařízení HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 a Dell Optiplex 980.
- Bylo odstraněno 7 zranitelností, z nichž 6 má střední úroveň závažnosti:
- Zranitelnosti CVE-2024-25556, CVE-2024-1280 a CVE-2024-1281 vedou k zápisu dat mimo vyhrazenou paměť a ovlivňují ovladač CAMX, funkci cam_lrme_mgr_hw_prepare_update a funkci PhysmemCreateNewDmaBufBackedPMR.
- Zranitelnost CVE-2024-25557 je způsobena přístupem k již uvolněným stránkám fyzické paměti (Physical Pages use-after-free) na straně GPU PowerVR a umožňuje číst a zapisovat do fyzické paměti z prostoru uživatele.
- Zranitelnost CVE-2024-25558 je způsobena přetečením celého čísla v ovladači GPU PowerVR a umožňuje zapsat data do oblasti za hranicemi s pamětí.
- CVE-2023-6817 a CVE-2023-6932 — zranitelnosti v jádře Linux.
- Zranitelnost (zatím bez CVE, přiřazený vysoký úroveň nebezpečí) v okenním správci Ash, způsobená přístupem k paměti po jejím uvolnění.
Zdroj: opennet.ru