

Bylo představeno vydání distribuce Kali Linux 2022.1, určeného pro testování systémů na přítomnost zranitelností, provádění auditů, analýzu zbytkových informací a zjišťování následků útoků útočníků. Všechny originální práce vytvořené v rámci distribuce jsou distribuovány pod licencí GPL a jsou dostupné prostřednictvím veřejného Git repozitáře. Bylo připraveno několik variant iso obrazů o velikosti 471 MB, 2.8 GB, 3.5 GB a 9.4 GB. Sestavení jsou dostupná pro architektury i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Ve výchozím nastavení je nabízena pracovní plocha Xfce, ale volitelně jsou podporovány KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali zahrnuje jednu z nejkompletnějších sad nástrojů pro specialisty v oblasti počítačové bezpečnosti: od prostředků pro testování webových aplikací a pronikání do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. V balení je kolekce exploitů a více než 300 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro urychlení lámání hesel (Multihash CUDA Brute Forcer) a klíčů WPA (Pyrit) prostřednictvím využití technologií CUDA a AMD Stream, které umožňují použití GPU grafických karet NVIDIA a AMD pro výpočetní operace.
V novém vydání:
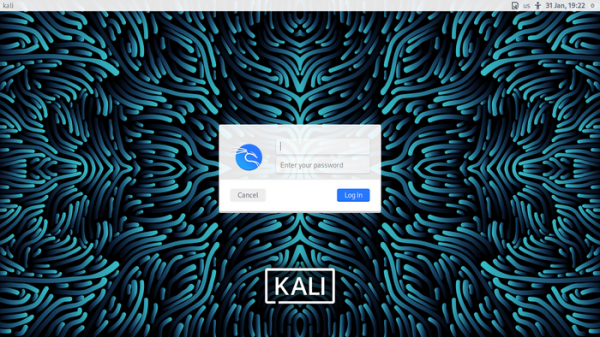
- Bylo aktualizováno uspořádání procesu spouštění, přihlašovací obrazovky a instalátoru.

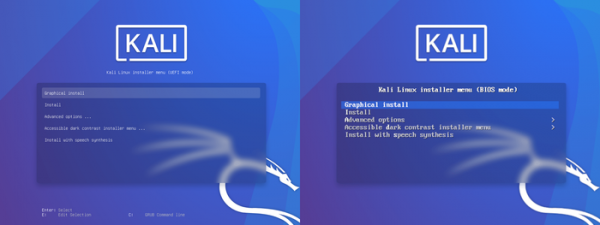
- Bylo přepracováno spouštěcí menu. Byly standardizovány varianty spouštěcího menu pro systémy s UEFI a BIOS, stejně jako pro různé varianty iso obrazů (installer, live a netinstall).

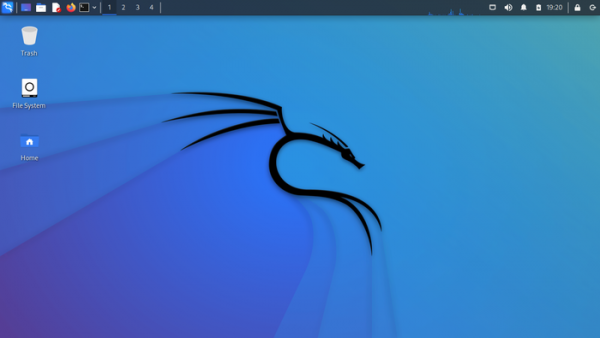
- Byly navrženy nové tapety na plochu s symbolikou distribuce.

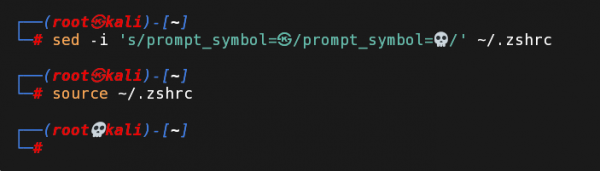
- Bylo modernizováno výzva příkazové řádky zsh. Ve výchozím stavu jsou skryty informace o návratových kódech a počtu pozadí běžících procesů, které by mohly překážet při práci. Při použití práv root je místo 💀 použita ikona ㉿.

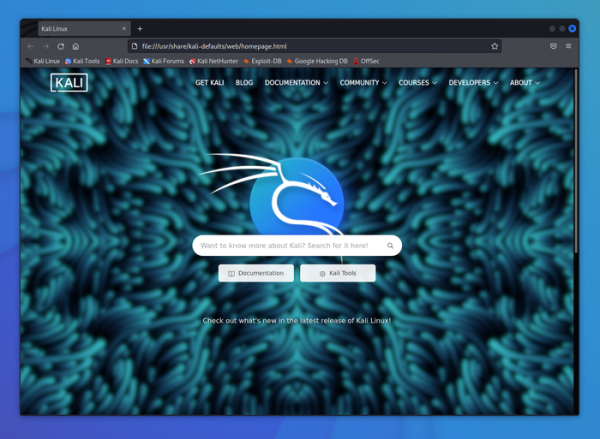
- Byla přepracována stránka, která se ve výchozím nastavení zobrazuje v prohlížeči, na které byly přidány odkazy na dokumentaci a nástroje, a byla implementována funkce vyhledávání.

- Byla přidána kompletní sestava „kali-linux-everything“, zahrnující všechny dostupné balíčky (s výjimkou Kaboxer) pro samostatnou instalaci na systémy, které nemají připojení k síti. Velikost sestavy je 9.4 GB a je dostupná ke stažení pouze přes BitTorrent.
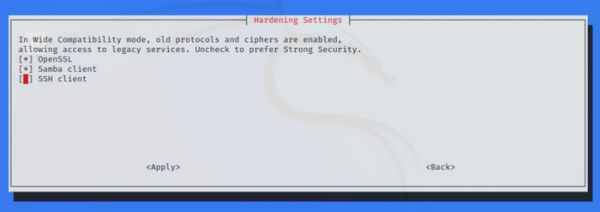
- V nástroji kali-tweaks byla navržena nová sekce „Hardening“, prostřednictvím které lze změnit parametry SSH klienta pro zvýšení kompatibility se staršími systémy (vrátit podporu starých algoritmů a šifrování).

- Byla vylepšena kompatibilita s virtualizačními platformami VMware při spuštění Kali v hostitelském systému pomocí pracovní plochy založené na i3 (kali-desktop-i3). V takových prostředích je ve výchozím nastavení povolena podpora schránky a rozhraní drag&drop.
- Do základního souboru byl navrácen syntetizátor řeči pro zajištění práce nevidomých lidí.
- Byly přidány nové nástroje:
- dnsx — nástroj pro práci s DNS, který umožňuje odesílat dotazy na několik DNS serverů najednou.
- email2phonenumber — OSINT nástroj pro určení telefonního čísla na základě emailu skrze analýzu informací o uživateli dostupných v otevřených zdrojích.
- naabu — jednoduchý nástroj pro skenování portů.
- nuclei — systém pro skenování sítě, podporující šablony.
- PoshC2 — framework pro organizaci řízení s servery Command & Control (C2), který podporuje práci přes proxy.
- proxify — proxy pro HTTP/HTTPS, která umožňuje zachytávat a manipulovat s provozem.
- Do sestavení pro architekturu ARM byly přidány balíčky feroxbuster a ghidra. Byly vyřešeny problémy s Bluetooth na deskách Raspberry Pi.
- Současně byl připraven vydání NetHunter 2022.1, prostředí pro mobilní zařízení na platformě Android se sadou nástrojů pro testování systémů na zranitelnosti. Pomocí NetHunter je možné provádět útoky specifické pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být použit pro MITM útoky, nebo USB klávesnice, která provádí substituci znaků) a vytvářením falešných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně upravená verze Kali Linux.
Zdroj: opennet.ru
