

Představeno vydání distribuce Kali Linux 2022.2, určené k testování systémů na zranitelnosti, provádění auditů, analýzu zbytkových informací a odhalování důsledků útoků útočníků. Všechny originální práce vytvořené v rámci distribuce jsou distribuovány pod licencí GPL a jsou k dispozici prostřednictvím veřejného Git repozitáře. K dispozici je několik variant iso obrazů o velikosti 471 MB, 2.8 GB, 3.5 GB a 9.4 GB. Sestavy jsou k dispozici pro architektury i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standardně je nabízena pracovní plocha Xfce, ale možnostní jsou také KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali zahrnuje jednu z nejkompletnějších sad nástrojů pro specialisty v oblasti počítačové bezpečnosti: od prostředků pro testování webových aplikací a pronikání do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. V balení je kolekce exploitů a více než 300 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro urychlení lámání hesel (Multihash CUDA Brute Forcer) a klíčů WPA (Pyrit) prostřednictvím využití technologií CUDA a AMD Stream, které umožňují použití GPU grafických karet NVIDIA a AMD pro výpočetní operace.
V novém vydání:
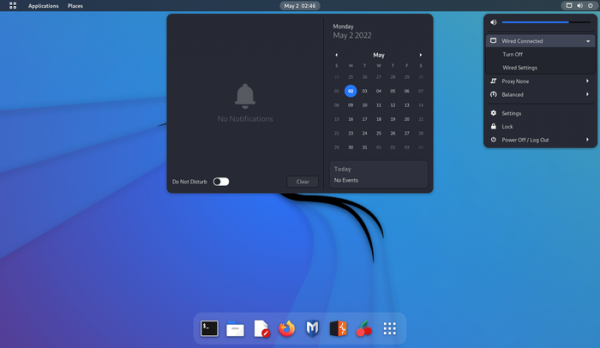
- Uživatelské prostředí GNOME bylo aktualizováno na verzi 42. Bylo nasazeno nové vydání panelu dash-to-dock. Byly aktualizovány světlé a tmavé motivy.

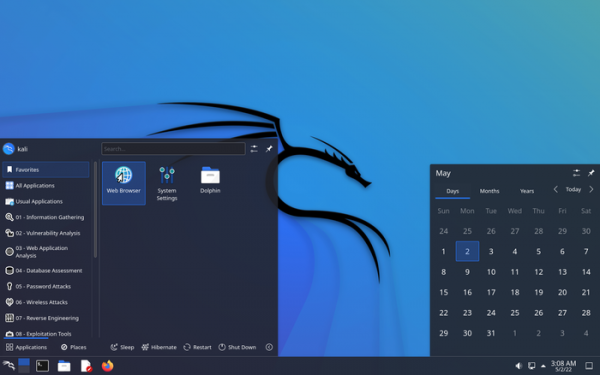
- Pracovní plocha KDE Plasma byla aktualizována na verzi 5.24.

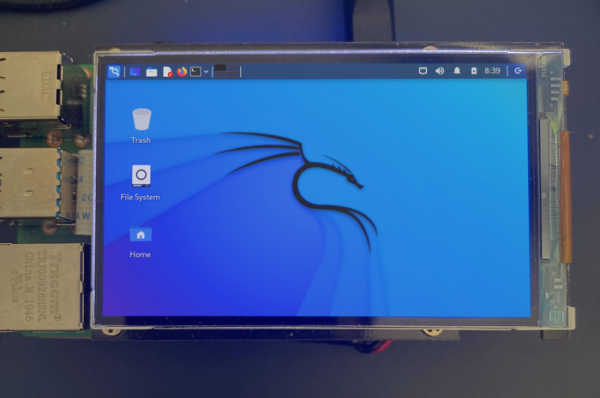
- V nástroji Xfce Tweaks byla nabídnuta možnost aktivace nové zjednodušené lišty pro zařízení ARM, která se na rozdíl od standardní lišty Xfce vejde na malé obrazovky s nízkým rozlišením (například 800×480).

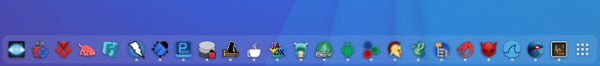
- Byly přidány nové ikony pro programy evil-winrm a bloodhound a aktualizovány ikony pro nmap, ffuf a edb-debugger. V KDE a GNOME byly poskytnuty vlastní ikony pro specializované aplikace s grafickým rozhraním.

- Zajištěno automatické kopírování základních konfiguračních souborů z adresáře /etc/skel do domovského adresáře, ale bez nahrazení již existujících souborů.
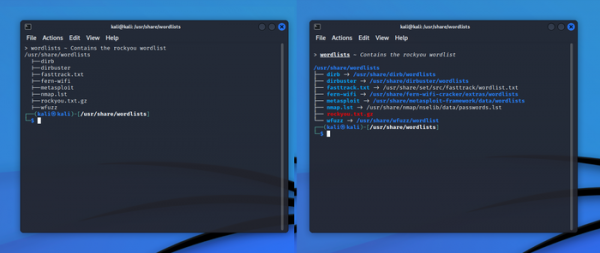
- Rozšířeny možnosti týkající se práce v konzole. Do soupravy byly zahrnuty balíčky python3-pip a python3-virtualenv. Trochu byla změněna syntaktická zvýraznění pro zsh. Přidána automatická dokončení možností pro John The Ripper. Bylo realizováno zvýraznění typů souborů v balíčcích s prostředky (wordlists, windows-resources, powersploit).

- Byly přidány nástroje pro práci se snapshoty v FS Btrfs. Existuje možnost vytváření spouštěcích snapshotů, hodnocení rozdílů snapshotů, prohlížení obsahu snapshotů a automatického vytváření snapshotů.
- Byly přidány nové nástroje:
- BruteShark — program pro inspekci síťového provozu a extrakci citlivých údajů, jako jsou hesla.
- Evil-WinRM — WinRM shell.
- Hakrawler — vyhledávací bot pro identifikaci vstupních bodů a zdrojů.
- Httpx — nástroj pro HTTP.
- LAPSDumper — ukládá hesla LAPS (Local Administrator Password Solution).
- PhpSploit — rámec pro organizaci vzdáleného přístupu.
- PEDump — vytvoření dumpu spustitelných souborů Win32.
- SentryPeer — honeypot pro VoIP.
- Sparrow-wifi — analyzátor Wi-Fi.
- wifipumpkin3 — rámec pro vytváření falešných přístupových bodů.
- Byla aktualizována verze Win-Kex (Windows + Kali Desktop EXperience), určená pro spuštění ve Windows v rámci WSL2 (Windows Subsystem for Linux). Byla poskytnuta možnost spouštění GUI aplikací s právy root pomocí sudo.
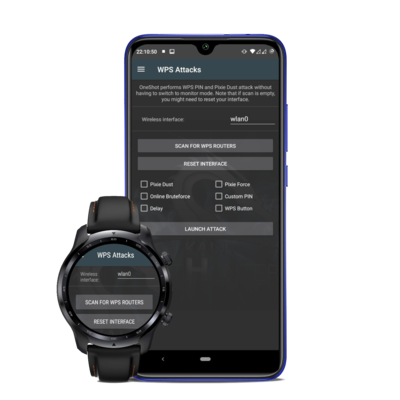
- Současně byl připraven release NetHunter 2022.2, prostředí pro mobilní zařízení na platformě Android s výběrem nástrojů pro testování systémů na zranitelnosti. Pomocí NetHunter je možné provádět útoky specifické pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být použit pro MITM útoky, nebo USB klávesnice, která provádí substituci znaků) a vytváření podvodných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android jako chroot obraz, ve kterém se provádí speciálně přizpůsobená verze Kali Linux. V nové verzi byla přidána nová kartu WPS Attacks, umožňující použít skript OneShot pro provádění různých útoků na WPS.

Zdroj: opennet.ru
