

Bylo představeno vydání distribuce Kali Linux 2023.2, založené na balíčkové základně Debian a určené pro testování systémů na přítomnost zranitelností, provádění auditů, analýzu zbývajících informací a odhalování následků útoků útočníků. Všechny originální vývojové práce vytvořené v rámci distribuce jsou distribuovány pod licencí GPL a jsou dostupné prostřednictvím veřejného Git repozitáře. K dispozici je několik variant iso obrazů o velikosti 443 MB, 2.8 GB a 3.7 GB. Sestavy jsou dostupné pro architektury i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Výchozím pracovním prostředím je Xfce, ale volitelně jsou podporovány KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali zahrnuje jednu z nejkompletnějších sad nástrojů pro specialisty v oblasti počítačové bezpečnosti: od prostředků pro testování webových aplikací a pronikání do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. V balení je kolekce exploitů a více než 300 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro urychlení lámání hesel (Multihash CUDA Brute Forcer) a klíčů WPA (Pyrit) prostřednictvím využití technologií CUDA a AMD Stream, které umožňují použití GPU grafických karet NVIDIA a AMD pro výpočetní operace.
V novém vydání:
- Byl připraven samostatný obraz virtuálního stroje pro hypervisor Hyper-V, předkonfigurovaný pro použití režimu ESM (Enhanced Session Mode, xRDP přes HvSocket) a schopný fungovat ihned bez dalších nastavení.
- V dodávané výchozí sestavě s pracovním prostředím Xfce došlo k přechodu z audio systému serveru PulseAudio na multimediální server PipeWire (sestava s GNOME byla dříve převedena na PipeWire).
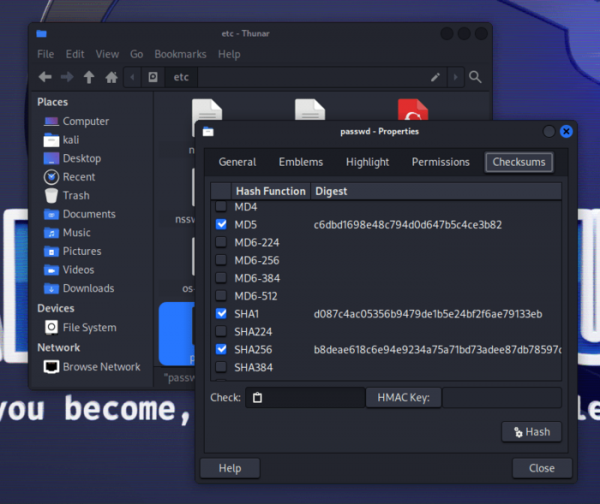
- Do základní sestavy s Xfce byl do správce souborů předinstalován doplněk GtkHash, který umožňuje rychle vypočítat kontrolní součty v dialogu se vlastnostmi souborů.

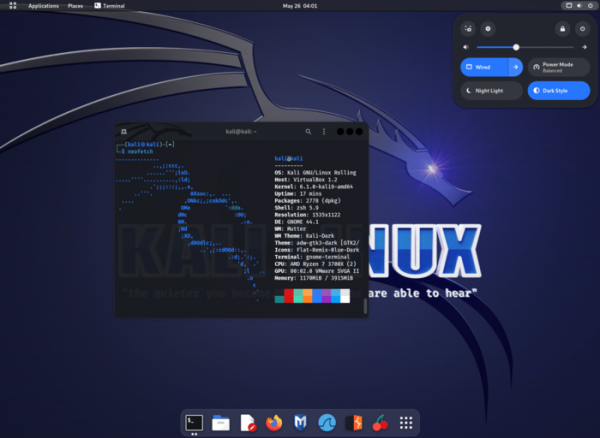
- Prostředí založené na GNOME bylo aktualizováno na verzi 44, ve které pokračuje překlad aplikací na použití GTK 4 a knihovny libadwaita (na GTK4 byl mezi jinými převeden uživatelský shell GNOME Shell a kompozitní správce Mutter). Do dialogu pro výběr souborů byla přidána možnost zobrazení obsahu v podobě mřížky ikon. Bylo provedeno mnoho změn v konfiguračním nástroji. V nabídce rychlého změny nastavení byla přidána sekce pro správu Bluetooth.

- Do varianty založené na GNOME bylo přidáno rozšíření Tiling Assistant pro práci s okny v mozaikovém režimu.
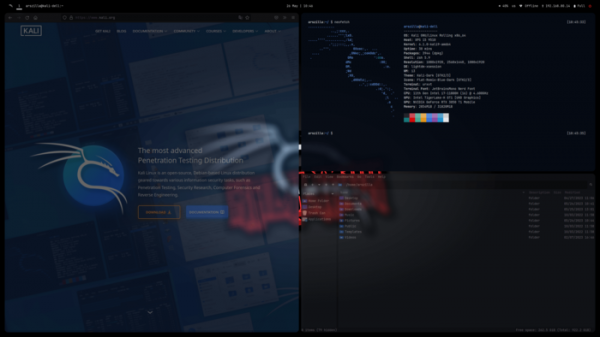
- Variant s pracovním prostředím založeným na mozaikovém správci oken i3 (meta-balíček kali-desktop-i3) byl zcela přepracován a přijal vzhled plnohodnotného uživatelského prostředí.

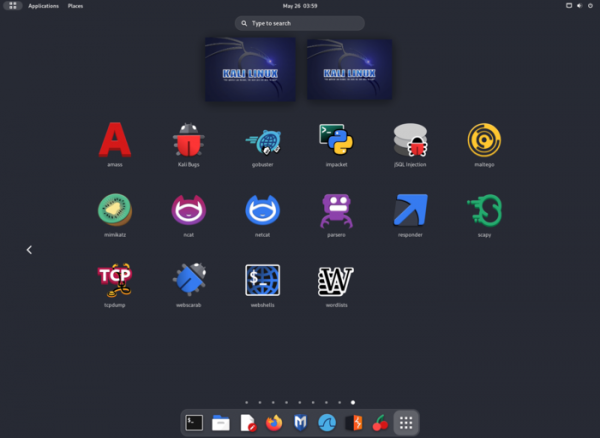
- Byly aktualizovány ikony a restrukturalizováno menu aplikací.
- Byly přidány nové utilitky:
- Cilium-cli — správa clusterů Kubernetes.
- Cosign — generování digitálních podpisů pro kontejnery.
- Eksctl — příkazový řádek pro Amazon EKS.
- Evilginx — framework MITM útoků pro zachycení přihlašovacích údajů, relace cookies a obcházení dvoufaktorové autentizace.
- GoPhish — nástroj pro phishing.
- Humble — analyzátor HTTP hlaviček.
- Slim — obalovač kontejnerových obrazů.
- Syft — generátor SBoM (Software Bill of Materials), který určuje složení softwarových komponent zahrnutých v kontejnerovém obrazu nebo přítomných v souborovém systému.
- Terraform — platforma správy infrastruktury.
- Tetragon — analyzátor založený na eBPF.
- TheHive — platforma pro reakci na narušení.
- Trivy — nástroj pro hledání zranitelností a problémů s konfigurací v kontejnerech, repozitářích a cloudových prostředích.
- Wsgidav — WebDAV server využívající WSGI.
- Bylo obnoveno prostředí pro mobilní zařízení na platformě Android — NetHunter, s výběrem nástrojů pro testování systémů na zranitelnosti. Pomocí NetHunter je možné provádět útoky specifické pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být využit pro MITM útoky, nebo USB klávesnice, která provádí substituce znaků) a vytváření falešných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně přizpůsobená varianta Kali Linux.
Zdroj: opennet.ru
