

Byl vydán nový distribuce Kali Linux 2025.2, založený na balíkovém systému Debian, který je určen pro testování systémů na zranitelnosti, provádění bezpečnostních auditů, analýzu zbytkových informací a identifikaci následků útoků. Všechny originální vývojové prvky vytvořené pro distribuci jsou šířeny pod licencí GPL a jsou k dispozici prostřednictvím veřejného Git repozitáře. K dispozici jsou iso obrazy o velikosti 646 MB a 4,2 GB. Sestavy jsou dostupné pro architektury x86_64 a ARM64. K dispozici jsou pracovní plochy Xfce, KDE a GNOME.
Kali nabízí sadu nástrojů pro odborníky v oblasti počítačové bezpečnosti, zahrnující prostředky pro testování webových aplikací a penetrate do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. Součástí je sbírka exploitů a přibližně 400 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro lámání hesel (Multihash CUDA Brute Forcer) a WPA klíčů (Pyrit), využívající GPU NVIDIA a AMD pro zrychlení.
V novém vydání:
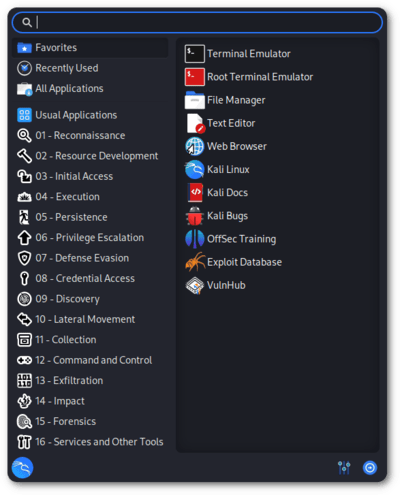
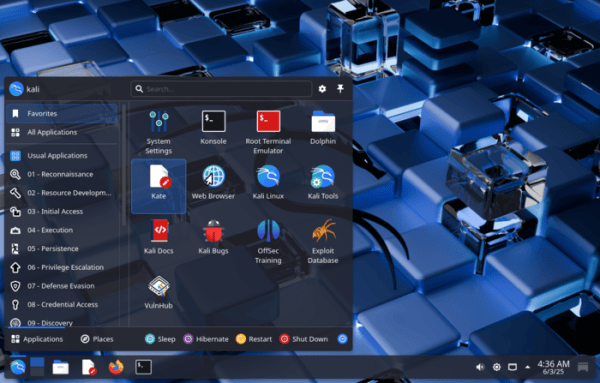
- Kompletně přepracováno menu aplikací, jehož struktura se blíží klasifikátoru znalostní báze MITRE ATT&CK.

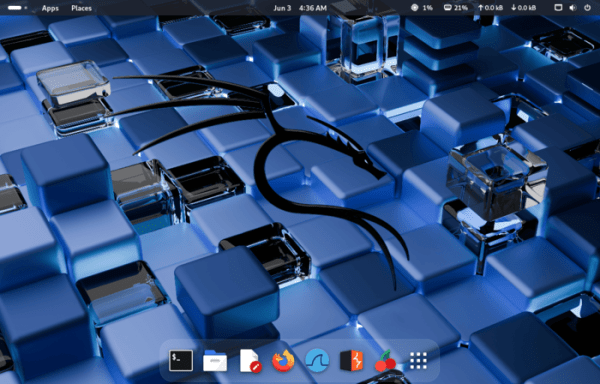
- Desktopové prostředí GNOME bylo aktualizováno na verzi 48.

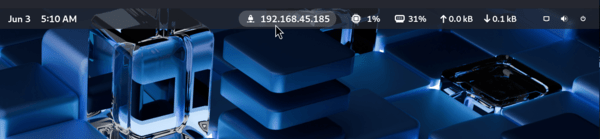
- Do sezení GNOME byl přidán indikátor, který zobrazuje IP adresu aktuálního VPN-připojení, které dříve bylo dodáváno v sezení založeném na Xfce.

- Desktopové prostředí KDE bylo aktualizováno na verzi Plasma 6.3.

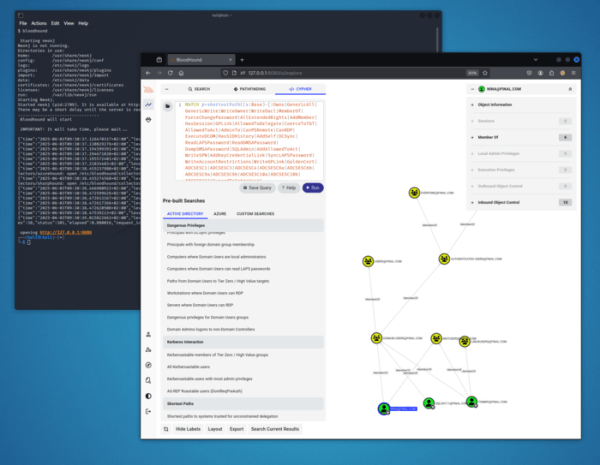
- Byl proveden přechod z nástroje BloodHound Legacy, který nebyl aktualizován od roku 2023, na BloodHound Community Edition, který se používá pro mapování vztahů v sítích založených na řadiči domény Active Directory nebo Azure.

Součástí jsou nástroje:
- azurehound — sběrač dat v prostředí Microsoft Azure pro vizualizaci pomocí balíčku BloodHound.
- binwalk3 — nástroj pro analýzu firmware.
- bloodhound-ce-python — sběrač v jazyce Python pro BloodHound.
- bopscrk — generátor slovníků pro porovnávání hesel.
- chisel-common-binaries — hotové binární sestavy chisel.
- crlfuzz — utility pro kontrolu zranitelností souvisejících s substitucí znaků nového řádku nebo návratu vozíku v HTTP hlavičkách a parametrech dotazu.
- donut-shellcode — generace univerzálního shell kódu z obsahu v paměti.
- gitxray — sběr dat o repozitářích na GitHub a účastnících jejich vývoje.
- ldeep — utility pro enumeraci obsahu přes LDAP.
- ligolo-ng-common-binaries — hotové binární sestavy ligolo-ng.
- rubeus — utility pro nízkoúrovňovou práci s Kerberos.
- sharphound — sběrač dat pro BloodHound CE.
- tinja — utility pro testování webových stránek na možnost substituce šablon.
- Do všech grafických sezení byla přidána utility Xclip, která umožňuje rychlé umístění dat do schránky z terminálu.
- Bylo obnoveno prostředí pro mobilní zařízení na platformě Android — NetHunter, s výběrem nástrojů pro testování systémů na zranitelnosti. Pomocí NetHunter je možné provádět útoky specifické pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být využit pro MITM útoky, nebo USB klávesnice, která provádí substituce znaků) a vytváření falešných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně přizpůsobená varianta Kali Linux.
V nové verzi byla implementována možnost provádět útoky na Wi-Fi, podstrkování rámců a zachycování parametrů dohody připojení WPA2 s využitím chytrých hodinek založených na čipech bcm43436b0, jako jsou TicWatch Pro 3. Nástroje CARsenal (dříve CAN Arsenal) byly aktualizovány pro provádění útoků na automobilové informační systémy. Byly aktualizovány varianty jádra pro chytré telefony Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) a Samsung Galaxy S9.
- Byly sjednoceny a převedeny na jádro Linux 6.12 sestavy pro Raspberry Pi.
Zdroj: opennet.ru
