

Byl vydán distribuční balíček pro vytváření firewallů OPNsense 21.7, který je odvozen od projektu pfSense a jehož cílem je vytvořit zcela otevřený distribuční balíček, který by mohl mít funkčnost na úrovni komerčních řešení pro nasazení firewallů a síťových brán. Na rozdíl od pfSense se projekt profiluje jako nezávislý na jedné společnosti, vyvíjený s přímým zapojením komunity a disponující zcela transparentním vývojovým procesem, a také nabízí možnost využití jakýchkoli svých vlastních výstupů ve třetích produktech, včetně komerčních. Zdrojové kódy komponent distribučního balíčku a také nástroje použité pro sestavení jsou distribuovány pod licencí BSD. Sestavy jsou připraveny ve formě LiveCD a systémového obrazu pro nahrání na USB flash disky (422 MB).
Základní součást distribuce je postavena na kódu HardenedBSD, který podporuje synchronizovaný fork FreeBSD, do kterého byly integrovány další ochranné mechanismy a techniky pro boj s metodami zneužívání zranitelností. Mezi možnostmi OPNsense můžeme vyzdvihnout zcela otevřený nástroj pro sestavení, možnost instalace v podobě balíčků na běžné FreeBSD, prostředky pro vyvažování zátěže, webové rozhraní pro organizaci připojení uživatelů k síti (Captive portal), přítomnost mechanismů pro sledování stavu spojení (stateful firewall na bázi pf), možnost nastavení omezení šířky pásma a filtrování trafficu, a další. VPN na základě IPsec, OpenVPN a PPTP, integrace s LDAP a RADIUS, podpora DDNS (Dynamický DNS), systém přehledných zpráv a grafů.
Distribuce poskytuje nástroje pro vytváření odolných konfigurací, založených na využití protokolu CARP, což umožňuje spustit vedle hlavního firewallu záložní uzel, který bude automaticky synchronizován na úrovni konfigurace a převezme zátěž v případě selhání primárního uzlu. Správcům je nabízena moderní a jednoduchá rozhraní pro nastavení firewallu, postavená s využitím webového frameworku Bootstrap.
Mezi změnami:
- Distribuce je založena na výstupech HardenedBSD 12.1. V následující verzi 22.1 se plánuje přechod na FreeBSD 13.
- Byl navržen nový instalační program, který poskytuje vestavěnou podporu pro instalaci na oddíly s souborovým systémem ZFS a vhodný pro práci v virtual machines, kde se používá UEFI.
- Bylo přepracováno rozhraní pro aktualizaci firmwaru.
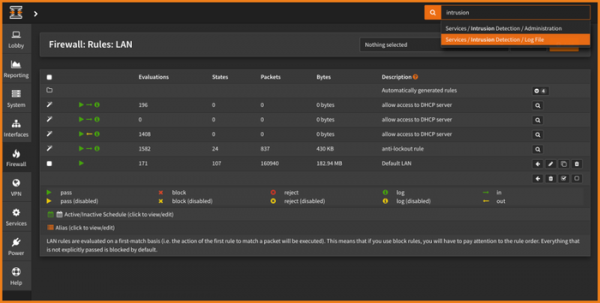
- V logu, které odráží aktivitu filtrování provozu, byla zajištěna viditelnost aktuálních identifikátorů pravidel, aby se předešlo chybnému výkladu po změně sady pravidel.
- Byla přidána možnost zadávat bitové masky (wildcard mask) do síťových masek v šablonách, které umožňují přiřadit sady sítí, hostitelů a portů k určitému symbolickému názvu v pravidlech firewallu (aliases).
Zdroj: opennet.ru
