

Byl vydán webový prohlížeč Firefox 152 a byly vytvořeny aktualizace pro předchozí větve s dlouhodobou podporou — 140.12.0 a 115.37.0. Na fázi beta testování bude brzy převedena větev Firefox 153, jejíž vydání je naplánováno na 21. července.
Hlavní novinky ve Firefoxu 152 (1, 2, 3):
- Bylo přepracováno rozhraní konfigurátoru, ve kterém byly rozšířeny možnosti vyhledávání nastavení, velké sekce byly rozděleny na několik samostatných stránek, byla zlepšena navigace a byly aktualizovány štítky a popisy nastavení.

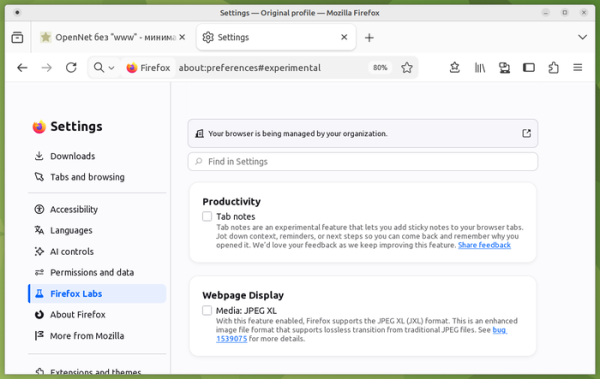
- Byla přidána experimentální podpora formátu obrázků JPEG XL, který byl standardizován v roce 2021 (ISO/IEC 18181) jako univerzální náhrada JPEG, překonávající WebP, JPEG, PNG a GIF v účinnosti komprese a podporující kompresi existujících JPEG souborů bez ztráty kvality, HDR, animaci, průhlednost, režim progresivního načítání a vícerozměrné obrázky. Aktivace JPEG XL se provádí v konfigurátoru v sekci „Firefox Labs“.
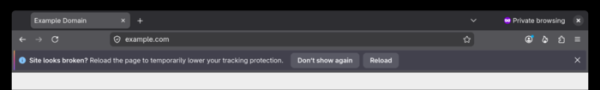
- V režimu soukromého prohlížení byla poskytnuta možnost dočasně deaktivovat blokování sledovacích kódů pro stránky, na kterých došlo k problémům kvůli blokaci. Přítomnost možných problémů se určuje podle znovu načtení stránky uživatelem. Pro znovu načtené stránky, na kterých jsou blokovány trackery, se v horní části zobrazuje upozornění s nabídkou dočasně deaktivovat blokaci trackerů na aktuální záložce.

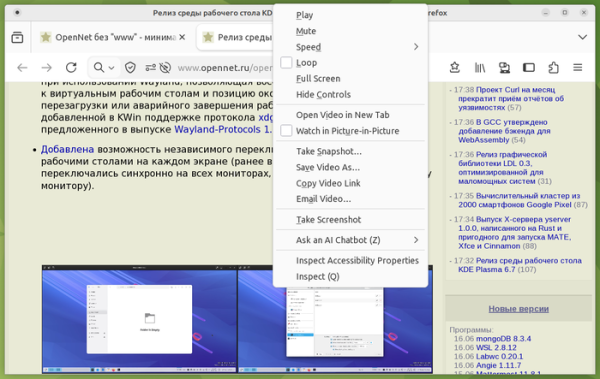
- Bylo zajištěno duplicity v kontextovém menu ovládacích prvků přehrávání videa (přehrání, pozastavení, ztlumení, opakování a otevření v celoobrazovém režimu), což umožňuje zachovat možnost ovládání přehrávání i na stránkách, které blokují tlačítka ve svých video přehrávačích (např. na Instagramu a TikToku).
- Byla přidána možnost ztlumit zvuk najednou ve všech oknech zadáním příkazů „mute“, „shush“ nebo „sssh“ do adresního řádku.
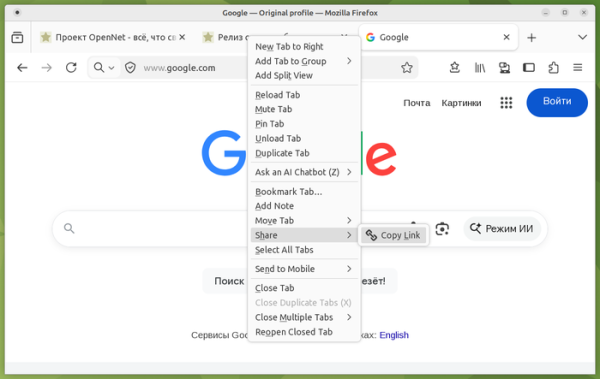
- Ve verzích pro Linux a Windows je nyní možné kopírovat odkaz na stránku na záložce pomocí volby „Sdílet > Zkopírovat odkaz“ v kontextovém menu zobrazeném kliknutím pravým tlačítkem myši na záložku (umožňuje zkopírovat odkaz, aniž byste přešli na záložku). Pokud je takto zvýrazněno více záložek, je možné okamžitě zkopírovat několik odkazů.
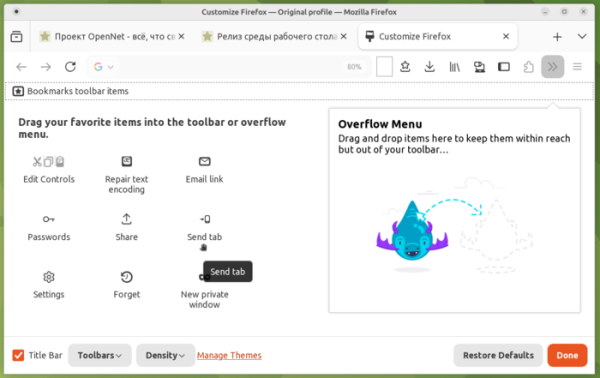
- V rozhraní nastavení obsahu panelu (More Tools > Přizpůsobit panel nástrojů) byla přidána možnost připnutí tlačítka „Odeslat kartu“.

- Změna měřítka stránky pomocí klávesnice nebo myši nyní probíhá menšími kroky.
- V případě uzavření stránky nebo přepnutí na jinou kartu po zahájení stahování PDF dokumentu nebo jiného přímo zobrazitelného souboru se stažený obsah nyní otevírá na pozadí.
- Do kontextového menu bočního panelu se seznamem karet na jiných zařízeních uživatele byly přidány tlačítka pro otevření obsahu v nové kartě nebo v nové skupině karet.
- Do nástrojů pro webové vývojáře byla přidána možnost „Zobrazit komentáře“ pro zapnutí a vypnutí zobrazování komentářů (<!— —>) v HTML při inspekci stránky.
- V API Notifications byla přidána možnost přidat tlačítka s vlastními akcemi, která se zobrazují pod textem oznámení.
- Byla přidána CSS vlastnost field-sizing, což umožňuje nastavit velikost prvků formuláře podle jejich obsahu, například pro automatické zvětšení velikosti textového pole během zadávání dat.
- V API Pointer Lock byla implementována možnost unadjustedMovement, při jejímž nastavení jsou data o událostech pohybu myši předávána v čisté podobě, bez úprav a zrychlení. Například unadjustedMovement umožňuje dosáhnout kvalitnějšího pohybu ve střílečkách z pohledu první osoby.
- V aplikaci Firefox pro Android byla přidána AI funkce pro shrnutí dlouhých článků jedním dotykem (zatím je podporován pouze anglický jazyk). Byla implementována funkce pro odesílání zobrazeného PDF souboru nebo odkazu na něj. Byla zvýšena výkonnost škálování pinch-to-zoom. Byla přidána widget pro Mistrovství světa pro sledování aktuálního skóre, rozpisu a výsledků zápasů.
Kromě novinek a oprav chyb bylo ve Firefoxu 152 odstraněno 77 zranitelností (17 bylo shromážděno pod CVE-2026-12328, 12 pod CVE-2026-12327 a 11 pod CVE-2026-12326). 60 zranitelností bylo způsobeno problémy s pamětí, jako jsou přetečení bufferu a přístup k již uvolněným oblastem paměti. Potenciálně mohou tyto problémy vést k exekuci kódu útočníka při otevření speciálně vytvořených stránek.
Zdroj: opennet.ru
