

Byl představen projekt Mitmproxy 11, který vyvíjí nástroje pro zachytávání provozu uvnitř spojení navázaných přes HTTPS, s možnostmi inspekce, modifikace a opětovného přehrávání provozu. Hlavním cílem Mitmproxy je organizace sledování provozu v podnikových systémech a diagnostika problémů, například odhalení skryté síťové aktivity aplikací. Zdrojové kódy projektu jsou napsány v jazyce Python a distribuovány pod licencí MIT.
Pro analýzu HTTPS provozu je Mitmproxy umístěn na tranzitním uzlu, kde zachytává požadavky klienta a překládá je na požadavky, které sám posílá k cílovému serveru. Se serverem, o který klient požádal v průběhu relace, Mitmproxy navazuje běžné HTTPS spojení, zatímco s klientem se jménem cílového serveru vytváří falešné spojení s podvrženým SSL certifikátem, generovaným pro klienta na místě. Přijatý provoz od klienta je přesměrován na cílový server a odpovědi, které jsou přijímány, jsou překládány zpět klientovi.
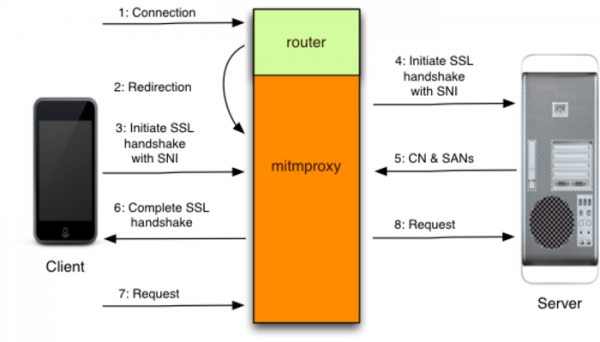
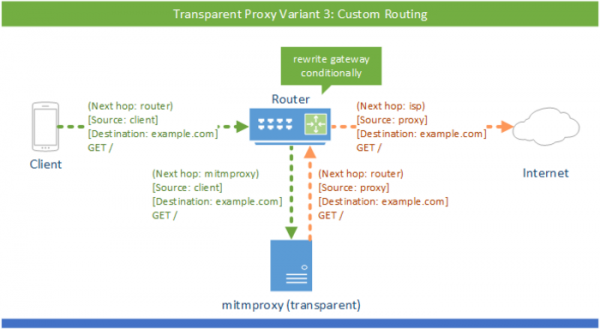
Pro přesměrování provozu přes mitmproxy jsou podporovány různé metody, jako je zadání adresy mitmproxy jako HTTP proxy v nastavení prohlížeče, provozování jako SOCKS5 proxy, použití jako reverzní proxy před HTTP serverem a organizace transparentního přesměrování pomocí pravidel filtrování paketů nebo přetáčení směrování. Aby použitý podvržený certifikát při spojení s klientem nevedl k tomu, že prohlížeč zobrazí varování o problémech se zabezpečením spojení, je uživatelskému systému nabízena instalace kořenového certifikátu mitmproxy, což lze udělat jak manuálně, tak otevřením v prohlížeči speciálního hostitele mitm.it.
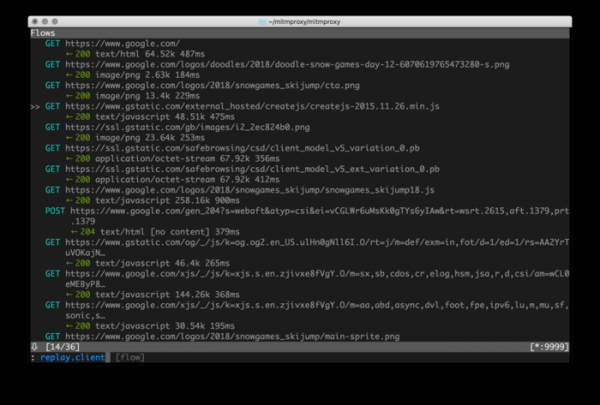
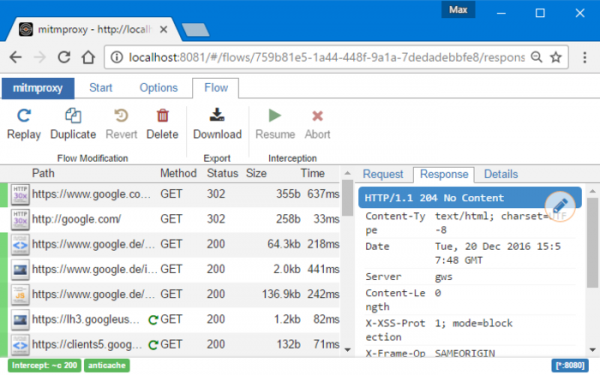
Mitmproxy podporuje HTTP/2, HTTP/3, Websockets, normalizaci pořadí paketů v toku, připojení skriptů pro manipulaci s provozem na místě, ukládání žádostí pro pozdější opětovné přehrávání, generaci TLS certifikátů pro zachycené relace, čištění hlaviček o čase modifikace pro vypnutí cachování na straně klienta, režim zpětného proxy (Reverse proxy) pro přesměrování provozu na server, blokovací seznamy pro filtrování určitých dotazů, selektivní přesměrování požadavků (včetně dodání místních souborů jako odpovědí), změna obsahu a hlaviček na základě regulárních výrazů. Pro analýzu provozu je nabízen podobný nástroj příkazového řádku jako tcpdump, mitmdump a webové rozhraní mitmweb.
Klíčovým zlepšením v nové verzi je plná podpora protokolu HTTP/3, ve kterém je využíván protokol QUIC (Quick UDP Internet Connections) jako transport pro HTTP/2 (QUIC je nadstavbou nad protokolem UDP, podporující multiplexování několika spojení a poskytující metody šifrování, které jsou ekvivalentní TLS/SSL). V Mitmproxy pro HTTP/3 lze využít jak transparentní zachycení provozu, tak práci v režimu zpětného proxy. Práce při zachycení HTTP/3 byla otestována ve Firefoxu, Chrome a různých verzích cURL.
Další významné změny v nové větvi se týkají zlepšení podpory DNS v kontextu umístění v DNS záznamů pro HTTPS a ECH (Encrypted Client Hello). V nové verzi byla přidána podpora pro dotazy DNS-záznamů, které jsou odlišné od A/AAAA (například v ECH se informace o veřejném šifrovacím klíči předává v DNS-záznamech HTTPSSVC). Přidán režim čištění klíčů ECH z HTTPS záznamů v DNS. Pro práci s DNS došlo k přechodu na knihovnu Hickory, napsanou v jazyce Rust a vyvíjenou projektem Let’s Encrypt. Přidána podpora DNS-over-TCP. Implementována možnost pro vypnutí zpracování nastavení z /etc/hosts.
Zdroj: opennet.ru
