

Společnost Google vydala verzi webového prohlížeče Chrome 123. Současně je k dispozici stabilní verze open-source projektu Chromium, z něhož Chrome vychází. Prohlížeč Chrome se od Chromia liší používáním loga Google, systémem pro zasílání oznámení v případě pádu, moduly pro přehrávání chráněného audiovizuálního obsahu (DRM), systémem automatické instalace aktualizací, trvalým zapnutím sandboxové izolace, dodáváním klíčů k Google API a přenosem RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je samostatně podporována verze Extended Stable, která se udržuje po dobu 8 týdnů. Další vydání Chrome 124 je naplánováno na 16. dubna.
Hlavní změny v Chrome 123:
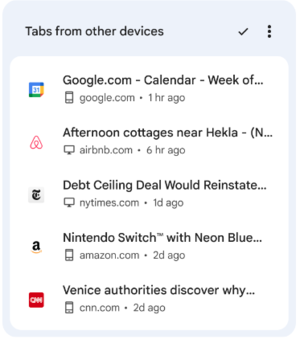
- Na stránce, která se zobrazuje při otevření nové karty, byla navržena nová sekce, v níž se zobrazují odkazy z karet, které byly nedávno otevřeny na jiných zařízeních spojených s jedním účtem Google.

- Byla přidána podpora kódování obsahu pomocí kompresního algoritmu Zstandard (zstd), vedle dříve podporovaných algoritmů gzip, brotli a deflate.
- Byla odstraněna implementace open-source video kodeku Theora, který byl vytvořen organizací Xiph.org Foundation na základě kodeku VP3 a byl podporován ve Firefoxu a Chromu od roku 2009, ale není podporován v Chromu pro Android a v prohlížečích založených na WebKitu, jako je Safari. Jako důvod ukončení podpory Theory se uvádějí obavy, že v implementaci Theora, která obsahuje dostatečně složitou logiku pro analýzu binárních dat a dekódování streamů, mohou být zranitelnosti podobné nedávným kritickým problémům s VP8 enkodérem. Podle vývojářů kvůli častým 0-day útokům na mediální kodeky bezpečnostní rizika překonávají úroveň poptávky po kodeku Theora, který se téměř nepoužívá v praxi, ale zůstává signifikantním cílem pro potenciální útoky.
- Pokračuje postupné zvyšování procenta uživatelů, pro které je zakázána podpora třetích stran Cookie, které jsou nastaveny při navštěvování stránek odlišných od domény aktuální stránky. Tyto Cookie se používají k sledování pohybu uživatele mezi stránkami v kódu reklamních sítí, widgetů sociálních médií a systémů webové analytiky. Změny jsou prosazovány v rámci iniciativy Privacy Sandbox, zaměřené na dosažení kompromisu mezi potřebou uživatelů zachovat soukromí a přáním reklamních sítí a stránek sledovat preference návštěvníků. Zakázání třetích stran Cookie se plánuje postupně rozšířit a v třetím čtvrtletí 2024 dosáhnout 100 %. Pro deaktivaci bez čekání na externí změny je k dispozici nastavení „chrome://flags/#test-third-party-cookie-phaseout“.
- Pro malý procentní podíl uživatelů z USA byla aktivována podpora funkcí využívajících strojové učení – režimu chytré skupinové tabule, generátoru motivů a interaktivního asistenta, o kterých bylo zmíněno v oznámení vydání Chrome 121. Pro systémy s centralizovaným řízením konfigurace může administrátor povolit AI nástroje na úrovni politiky, aniž by bylo nutné aktivovat experimentální režim.
- V službě synchronizace nastavení, historie a záložek (Chrome Sync) byla ukončena podpora vydání před verzí Chrome 82.
- Při aktivaci rozšířené ochrany prohlížeče (Safe Browsing > Enhanced protection) byla implementována odesílání informací do Googlu o požadavcích stránek na rozšířené povolení (takové stránky jsou kontrolovány podle externí databáze škodlivého obsahu a v případě shody je uživatelovi okamžitě zobrazeno varování). Také byla povolena odesílání telemetrie o zrušení varování, které se zobrazují před otevřením stránek, které Google zařadil na černou listinu.
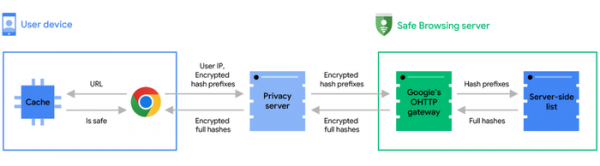
- Google zveřejnil článek s vysvětlením metod, které se používají k ověřování bezpečnosti stránek otevřených uživateli podle databáze škodlivého obsahu, umístěné na externím serveru. Pro ochranu soukromí při kontrole otevřených URL uživateli se na stranu Googlu neodesílají celé hashe z URL, ale pouze prefix s prvními 4 bajty hashe. Na serveru Tento prefix se kontroluje v databázi škodlivých stránek a v případě shody se seznam příslušných prefixů a plných hashů vrací do prohlížeče uživatele, na jehož straně již probíhá finální ověření s plným 32- byteovým hashem URL. Aby se vyloučilo přidružení dotazu k IP adrese uživatele, je prefix hashe zpočátku odeslán na mezilehlý proxy server, který ve svém jménu předává dotaz na server systému Safe Browsing.

- Byla implementována výstupní upozornění do konzole nástrojů pro webové vývojáře při odesílání dotazu interní síti (192.168.x.x, 10.x.x.x atd.), pokud byly tyto dotazy provedeny mimo bezpečný kontext a neprošly předchozím ověřením. Před skutečným odesláním iniciovaného dotazu stránkou k prostředku v interní síti, prohlížeč nejprve odešle předběžný testovací dotaz a zkontroluje, zda server vrátil HTTP hlavičku „Access-Control-Allow-Private-Network: true“, která umožňuje přístup k intranetové síti. Pokud přístup není povolen, došlo k pokusu o nesprávnou žádost k internímu servisu, což může naznačovat pokus o útok přes prohlížeč na zdroje v místní síti (například útočník může vložit do iframe dotaz na webové rozhraní domácího routeru typu „“). V uvedení Chrome 130 má být varování nahrazeno výstupem chyby a blokováním dotazů, které neprošly ověřením.
- V Chrome pro Android a iOS byla přidána možnost pokračovat v prohlížení webů, které byly dříve otevřeny na jiných zařízeních připojených ke stejné Google účet.
- V Chrome pro Android byla změněna metoda ukládání místních hesel, která se nesynchronizují s jinými zařízeními. Dříve byla místní hesla ukládána v profilu Chrome, nyní budou přesunuta do úložiště hesel, které poskytují služby Google Play a které již slouží k ukládání hesla k účtu Google. V Chrome 123 byl nový režim ukládání ve zkušebním režimu uplatněn pro uživatele bez místních hesel, a ve verzi Chrome 124 bude aplikován na uživatele s místními hesly.
- Byl přidán API pro statickou routování ServiceWorkerů (Service Worker Static Routing), který umožňuje vyloučit provádění JavaScriptu a zachytávání požadavků ServiceWorkerem při žádosti o zdroje splňující dané podmínky. Jinými slovy, API umožňuje určit, jak správně načíst určité zdroje a vypnout volání ServiceWorkeru pro zdroje, které lze načíst z cache nebo přímo. Jako kritéria pro rozhodování mohou být použity vzory URL, metody požadavků, typ obsahu (document, embed, font, video atd.) a stav provádění („running“, „not-running“). Například pro odeslání POST požadavku s daty webového formuláře přímo, bez volání ServiceWorkeru, lze uvést: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- Do CSS byla přidána funkce light-dark() pro přizpůsobení barevného schématu nastavením světlého nebo tmavého režimu. V této funkci lze uvést dvě hodnoty, které budou vybrány podle světlého nebo tmavého režimu. Například „background-color: light-dark(lime, green);“.
- Byl přidán API Long Animation Frames pro diagnostiku odezvy uživatelského rozhraní webu a identifikaci slabých míst při vykreslování.
- Do mediálního dotazu „display-mode“ byla přidána podpora hodnoty „picture-in-picture“, která umožňuje vytvářet CSS pravidla použitelná pouze při zobrazení webové aplikace v režimu „obrázek v obraze“. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- V CSS vlastnosti „align-content“ byla implementována možnost spolupráce s blokovými kontejnery a tablárními buňkami. Například „display: block“, „display: list-item“, „display: table-cell“ nyní mohou být zarovnány pomocí „align-content“.
- Byla přidána CSS vlastnost „field-sizing“, která umožňuje, aby velikost prvků formuláře závisela na jejich obsahu, například pro automatické zvětšení velikosti textového pole během zadávání dat.
- Do rozhraní NavigationActivation v JavaScriptu byl přidán parametr navigation.activation, který odráží stav aktivace dokumentu (např. lze určit, že dokument byl obnoven z mezipaměti po stisknutí tlačítek navigace „vpřed“ nebo „zpět“). Parametr může být použit pro přizpůsobení obsahu stránky v závislosti na tom, odkud se uživatel dostal, například může být zobrazena jiná animace, pokud uživatel přišel z domovské stránky.
- Byly provedeny zlepšení v nástrojích pro webové vývojáře.
Kromě novinek a oprav chyb byla v nové verzi odstraněna 12 zranitelností. Mnohé z těchto zranitelností byly odhaleny automatizovaným testováním pomocí nástrojů AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód v systému mimo sandboxové prostředí, nebyly zjištěny. V rámci programu pro vyplácení finančních odměn za odhalení zranitelností byla společnosti Google vyplacena 7 odměn v celkové výši 22 tisíc dolarů (jedna odměna ve výši 10 000 USD, 4 000 USD, 3 000 USD a 1 000 USD, a dvě odměny po 2 000 USD). Výše jedné odměny zatím nebyla určena.
Zdroj: opennet.ru
