

Odborníci ESET odhalili novou škodlivou kampaň zaměřenou na rusky mluvící uživatele celosvětové sítě.
Kyberzločinci několik let šířili infikovaný prohlížeč Tor, využívající ho k sledování obětí a krádeži jejich bitcoinů. Infikovaný webový prohlížeč byl distribuován různými fóry pod záminkou oficiální ruské verze Tor Browser.
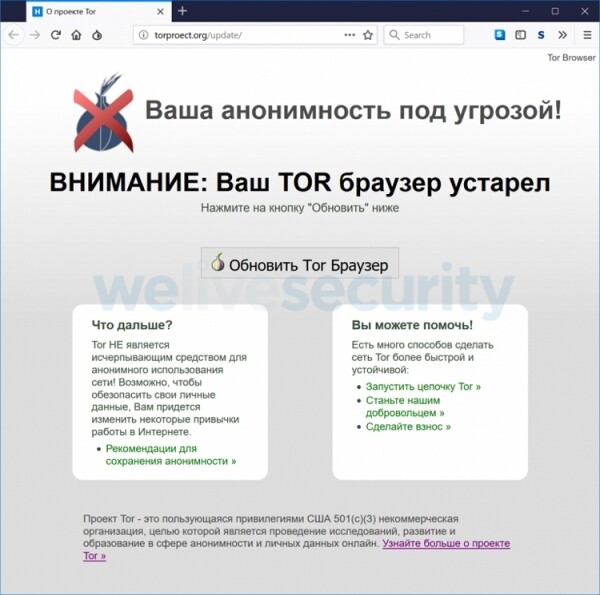
Malware umožňuje útočníkům vidět, které stránky oběť právě navštěvuje. Teoreticky mohou také měnit obsah navštívené stránky, zachytávat zadávané údaje a zobrazovat falešné zprávy na stránkách.
„Zločinci neměnili binární soubory prohlížeče. Místo toho modifikovali nastavení a rozšíření, takže běžní uživatelé si nemuseli všimnout rozdílu mezi originální a infikovanou verzí,“ říkají odborníci ESET.
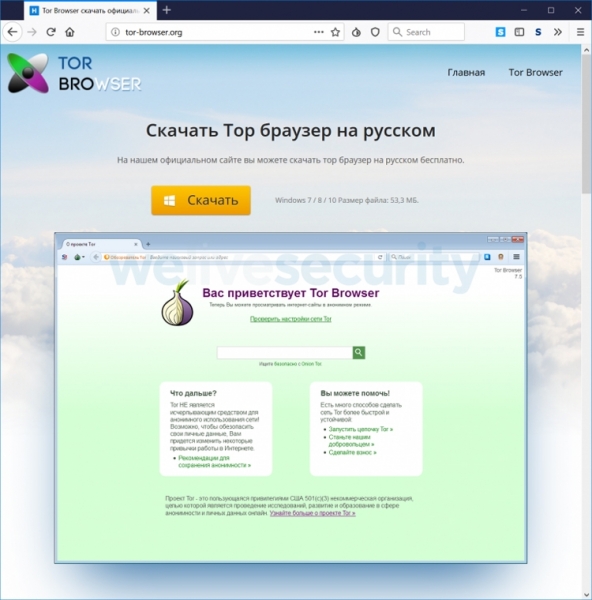
Schéma útoku také zahrnuje změnu adres peněženek platebního systému QIWI. Škodlivá verze Tor automaticky nahrazuje originální adresu bitcoinové peněženky adresou zločinců, když se oběť pokusí zaplatit nákup v bitcoinech.
Škoda způsobená útočníky dosáhla minimálně 2,5 milionu rublů. Skutečná výše ukradených prostředků může být mnohem vyšší.
Zdroj: 3dnews.ru
