

SonarQube je otevřená platforma pro kontinuální zajištění kvality zdrojového kódu, která podporuje širokou škálu programovacích jazyků a umožňuje generovat zprávy o metrikách, jako jsou duplicity kódu, shoda s kódovými standardy, pokrytí testy, složitost kódu, potenciální chyby atd. SonarQube přehledně vizualizuje výsledky analýzy a umožňuje sledovat dynamiku vývoje projektu v čase.
Úkol: Zobrazit vývojářům stav kontroly kvality zdrojového kódu v SonarQube.
Existují dva způsoby řešení:
- Spustit skript pro kontrolu stavu kontroly kvality zdrojového kódu v SonarQube. Pokud kontrola kvality zdrojového kódu v SonarQube neprojde, tak selže sestavení.
- Zobrazit na hlavní stránce projektu stav kontroly kvality zdrojového kódu.
Instalace SonarQube
Pro instalaci SonarQube z RPM balíčků využijeme repozitář .
Nainstalujeme balíček s repozitářem pro CentOS 7.
yum install -y https://harbottle.gitlab.io/harbottle-main/7/x86_64/harbottle-main-release.rpmInstalujeme samotný SonarQube.
yum install -y sonarqubePři instalaci se nainstalují většina pluginů, ale je potřeba doinstalovat findbugs a pmd
yum install -y sonarqube-findbugs sonarqube-pmdSpouštíme službu a přidáváme do automatického spouštění
systemctl start sonarqube
systemctl enable sonarqube
Pokud se dlouho načítá, přidejte na konec možností sonar.web.javaOpts generátor náhodných čísel /dev/./urandom
sonar.web.javaOpts=další parametry -Djava.security.egd=file:/dev/urandomSpuštění skriptu pro kontrolu stavu kontroly kvality zdrojového kódu v SonarQube.
Bohužel, plugin sonar-break-maven-plugin nebyl dlouho aktualizován. Proto napíšeme svůj skript.
Pro testování budeme používat repozitář .
Importujeme do Gitlabu. Přidáváme soubor .gitlab-ci.yml:
proměnné:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.226:9000"
  LOGIN: "admin" # přihlášení do sonarqube
  PASSWORD: "admin" # heslo do sonarqube

cache:
  cesty:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - apt install -y jq || true
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
    - export URL=$(cat target/sonar/report-task.txt | grep ceTaskUrl | cut -c11- ) #URL, kde se úlohy ukládají
    - echo $URL
    - |
      while : ;do
          curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
          export status=$(cat analysis.txt | jq -r '.task.status') #Status jako ÚSPĚŠNÉ, ZRUŠENO, PROBÍHÁ nebo NEÚSPĚŠNÉ
          echo $status
          if [ ${status} == "SUCCESS" ];then
            echo "SONAR ANALÝZA ÚSPĚŠNÁ";
            break
          fi
          sleep 5
      done
    - curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
    - export status=$(cat analysis.txt | jq -r '.task.status') #Status jako ÚSPĚŠNÉ, ZRUŠENO nebo NEÚSPĚŠNÉ
    - export analysisId=$(cat analysis.txt | jq -r '.task.analysisId') #Získat ID analýzy
    - |
      if [ "$status" == "SUCCESS" ]; then
        echo -e "SONAR ANALÝZA ÚSPĚŠNÁ...ANALYZUJÍME VÝSLEDKY";
        curl -k -u "$LOGIN":"$PASSWORD" "$SONAR_HOST_URL/api/qualitygates/project_status?analysisId=$analysisId" -o result.txt; #Výsledek analýzy jako kritické, hlavní a drobné problémy
        export result=$(cat result.txt | jq -r '.projectStatus.status');

        if [ "$result" == "ERROR" ];then
          echo -e "91mSONAR VÝSLEDKY NEÚSPĚŠNÉ";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')"; #tiskne kritické, hlavní a drobné porušení
          exit 1 #přeruší sestavení kvůli porušením
        else
          echo -e "SONAR VÝSLEDKY ÚSPĚŠNÉ";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')";
          exit 0
        fi
      else
          echo -e "e[91mSONAR ANALÝZA NEÚSPĚŠNÁe[0m";
          exit 1 #přeruší sestavení kvůli selhání ve Kroku 2
      fi
  tags:
    - docker
Soubor .gitlab-ci.yml není ideální. Testoval jsem, zda úkoly kontroly v sonarqube končily se statusem: "SUCCESS". Zatím nebyl žádný jiný status. Až budou další statusy, upravím .gitlab-ci.yml v tomto příspěvku.
Zobrazení stavu kontroly kvality zdrojového kódu na hlavní stránce projektu
Instalace pluginu pro SonarQube
yum install -y sonarqube-qualinsight-badgesPřihlaste se do SonarQube na adrese
Vytvoříme obyčejného uživatele, například "badges".
Přihlaste se pod tímto uživatelským účtem do SonarQube.
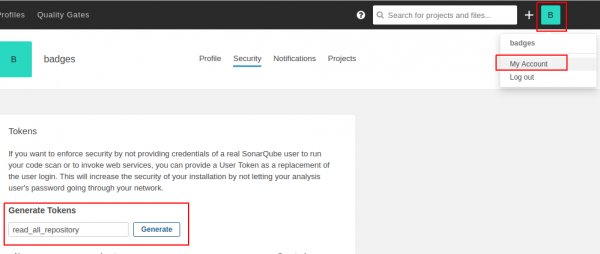
Přihlaste se do "Můj účet", vytvořte nový token, například s názvem "read_all_repository" a klikněte na "Vytvořit".
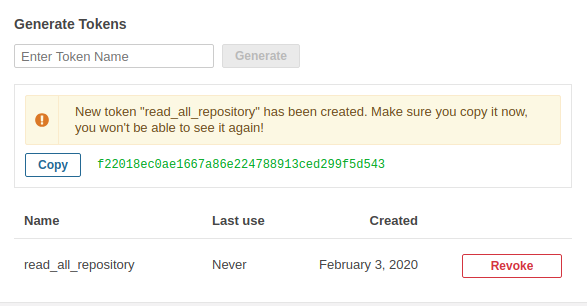
Vidíme, že se objevil token. Objeví se pouze jednou.
Přihlaste se jako administrátor.
Přejděte do Nastavení -> SVG Badges
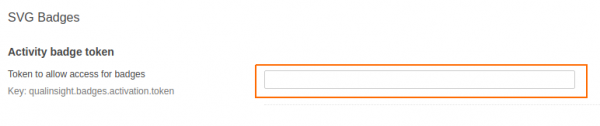
Zkopírujte tento token do pole "Activity badge token" a klikněte na tlačítko uložit.
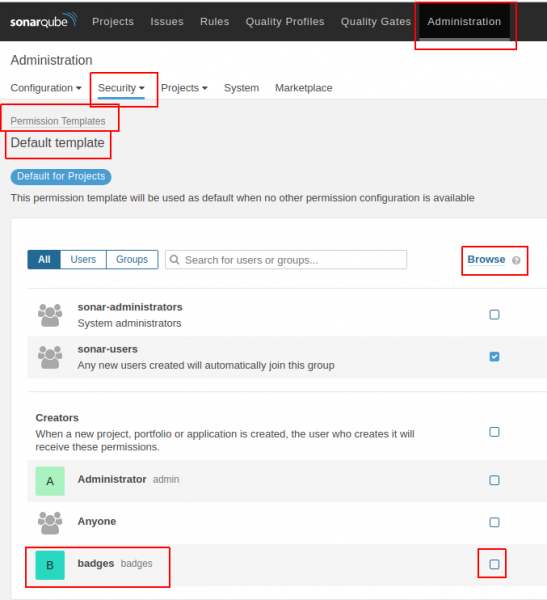
Přejděte do Administration -> Security -> Permission Templates -> Default template (a ostatní šablony, které máte).
U uživatele badges je třeba zaškrtnout "Browse".
Testování.
Pro příklad vezmeme projekt .
Importujeme tento projekt.
Přidáme soubor .gitlab-ci.yml do kořenového adresáře projektu s následujícím obsahem.
variables:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.115:9000"
  LOGIN: "admin" # přihlášení do sonarqube
  PASSWORD: "admin" # heslo sonarqube

cache:
  paths:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
  tags:
    - docker
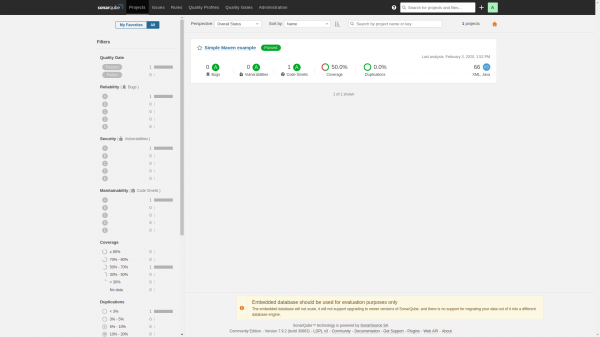
V SonarQube bude projekt vypadat takto:
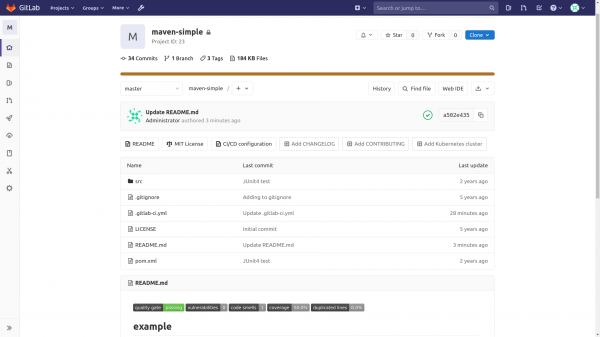
Přidáme badges do README.md a budou vypadat takto:
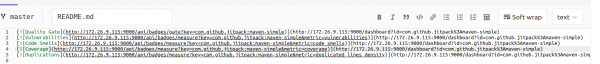
Kód pro zobrazení badges vypadá takto:
Analýza řetězce pro zobrazení badges:
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
[](http://172.26.9.115:9000/dashboard?id=id-projektu)
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
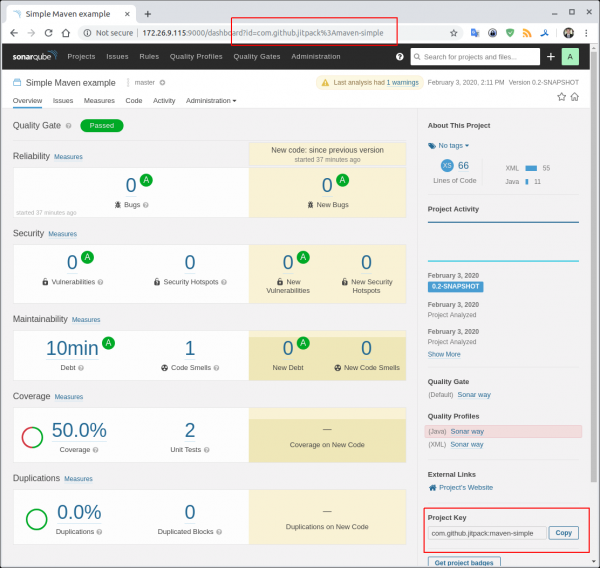
[](http://172.26.9.115:9000/dashboard?id=id-projektu)Kde najít/zkontrolovat Project Key a id-projektu.
Project Key se nachází vpravo dole. V URL je umístěn id-projektu.
Možnosti pro získávání metrik lze .
Všechny pull requesty na zlepšení, opravy chyb .
Telegram kanál o SonarQube
Telegram kanál o DevSecOps - bezpečný DevOps
Zdroj: habr.com
