

Pokračuji v příběhu o ZeroTier, od teorie uvedené v článku „Inteligentní Ethernetový switch pro planetu Zemi“, přecházím k praxi, ve které:
- Vytvoříme a nastavíme soukromý síťový kontroler
- Vytvoříme virtuální síť
- Nastavíme a připojíme k ní uzly
- Ověříme síťovou konektivitu mezi nimi
- Omezení přístupu k GUI síťového kontroleru zvenčí
Síťový kontroler
Jak již bylo řečeno dříve, k vytváření virtuálních sítí, jejich správě a také k připojování uzlů, potřebuje uživatel síťový kontroler, jehož grafické rozhraní (GUI) existuje ve dvou podobách:
Možnosti ZeroTier GUI
- Jedno od vývojáře ZeroTier, dostupné jako veřejné cloudové řešení, poskytované na bázi SaaS, se čtyřmi plány předplatného, včetně bezplatného, ale omezeného počtem spravovaných zařízení a úrovní podpory
- Druhé — od nezávislého vývojáře, s poněkud zjednodušenou funkčností, ale dostupné jako soukromé open source řešení, k použití na vlastních nebo cloudových zdrojích.
Ve své praxi jsem používal obě a nakonec jsem se přece jen rozhodl pro druhou. Důvodem byly varování vývojáře.
„Síťové kontrolery slouží jako certifikační centra pro virtuální sítě ZeroTier. Soubory obsahující tajné klíče kontroleru musí být pečlivě chráněny a bezpečně archivovány. Jejich kompromitace umožňuje neoprávněným útočníkům vytvářet podvodné konfigurace sítí, a jejich ztráta vede ke ztrátě schopnosti kontrolovat a spravovat síť, fakticky ji činí nepoužitelnou“
A také, známky vlastní paranoidnosti v oblasti IT 🙂
- I když přijde Cheburnet — musím mít stále přístup k vlastnímu síťovému kontroleru;
- Síťovým kontrolerem by měl používat pouze já, přičemž v případě potřeby poskytnu přístup svým důvěryhodným osobám;
- Měla by být možnost omezení přístupu k síťovému kontroleru zvenčí.
Samostatně se zastavovat u toho, jak nasadit síťový kontroler a GUI pro něj na vlastních fyzických nebo virtuálních zdrojích, v tomto článku nevidím zvláštní smysl. A k tomu jsou také 3 důvody:
- slov bude více, než jsem plánoval
- o tom už bylo se hovoří na GitHubu vývojáře GUI
- téma článku je jiná
Proto budu používat v tomto vyprávění síťový ovladač s GUI založeným na VDS, vytvořeném z šablony, laskavě vyvinuté mými kolegy z ProHoster.
Počáteční nastavení
Po vytvoření serveru z uvedené šablony, přístup k Web-GUI ovladače získává uživatel prostřednictvím prohlížeče zadáním adresy https://:3443
Ve výchozím nastavení server již obsahuje předem vytvořený self-signed TLS/SSL certifikát. Pro mě je to dostatečné, protože zakrývám přístup zvenčí. Pro ty, kteří chtějí používat jiné typy certifikátů, existuje příručka k instalaci na GitHubu vývojáře GUI.
Při prvním přihlášení uživatele do systému Přihlášení s výchozími přihlašovacími údaji a heslem — admin a heslo:
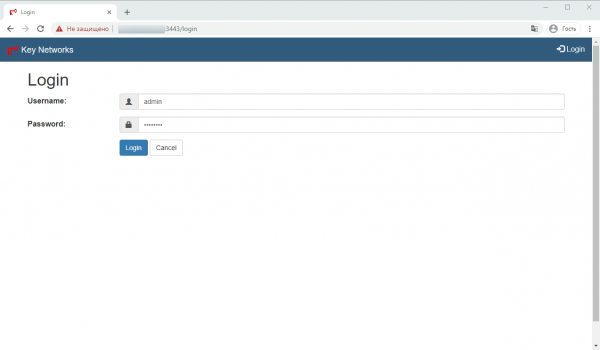
nabízí změnu výchozího hesla na uživatelské
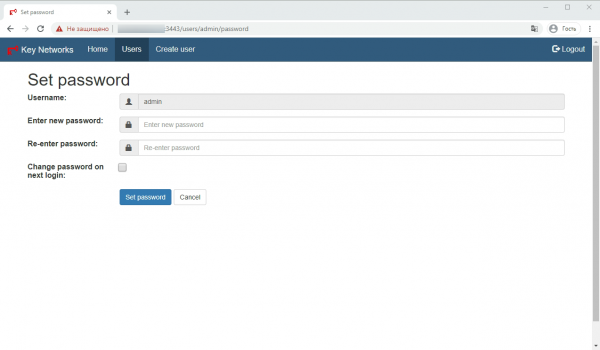
Já přistupuji poněkud jinak — neměním heslo stávajícího uživatele, ale vytvářím nového — Vytvořit uživatele.
Zadám jméno nového uživatele — Uživatelské jméno:
Zadám nové heslo — Zadejte nové heslo:
Potvrzuji nové heslo — Znovu zadejte heslo:
Zadávané znaky jsou citlivé na velikost písmen — buďte opatrní!
Zaškrtávací pole pro potvrzení změny hesla při dalším přihlášení — Změnit heslo při dalším přihlášení: nezaškrtávám.
Pro potvrzení zadaných dat stisknu Nastavit heslo:
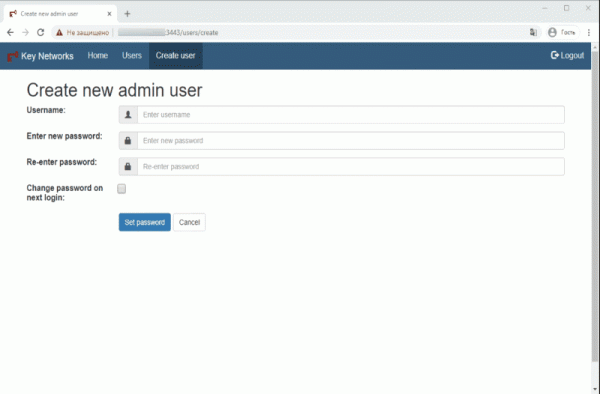
Poté se přihlásím znovu — Odhlásit se / Přihlášení, již s přihlašovacími údaji nového uživatele:
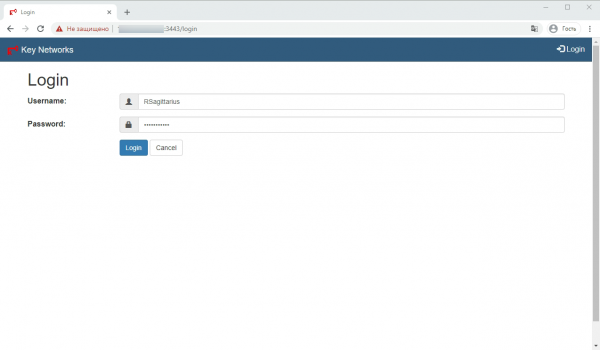
Dále přejdu na kartu uživatelé — Uživatelé a odstraním uživatele admin, kliknutím na ikonu koše, která je nalevo od jeho jména.
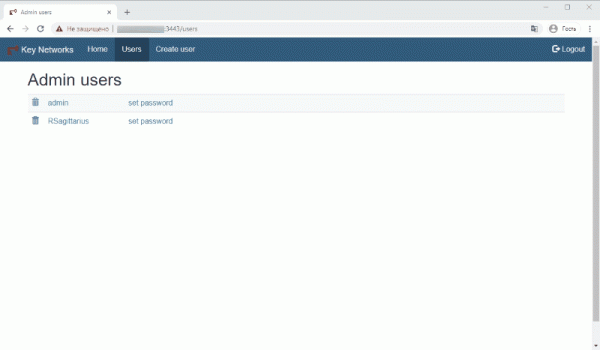
V budoucnu lze změnit heslo uživatele kliknutím buď na jeho jméno, nebo na nastavit heslo.
Vytvoření virtuální sítě
Pro vytvoření virtuální sítě musí uživatel přejít na kartu Přidat síť. Z bodu User toho lze provést prostřednictvím stránky Home — hlavní stránka Web-GUI, na které je zobrazen ZeroTier adresa daného síťového ovladače a je zde odkaz na stránku seznamu sítí, prostřednictvím které byly vytvořeny.
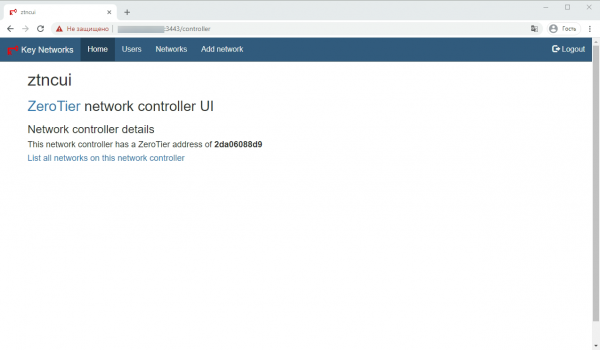
Na stránce Přidat síť uživatel přiřazuje jméno nově vytvářené sítě.
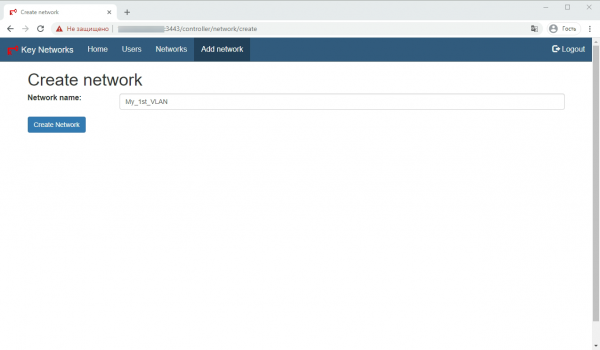
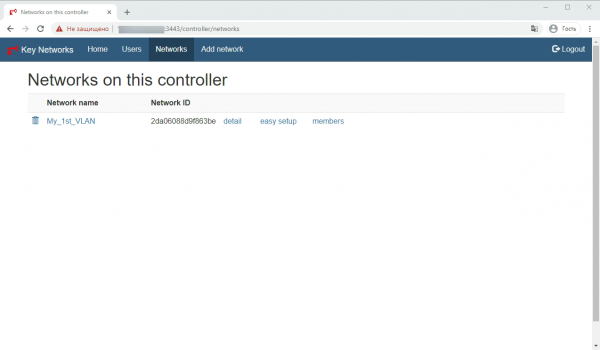
Při použití zadaných dat — Vytvořit síť uživatel se dostává na stránku se seznamem sítí, na které jsou uvedeny:
Název sítě — název sítě ve formě odkazu, při přechodu po kterém je možné jej změnit
ID sítě — identifikátor sítě
detail — odkaz na stránku s detailními parametry sítě
snadné nastavení — odkaz na stránku pro jednoduché nastavení
členové — odkaz na stránku pro správu uzlů
Pro další nastavení přejdeme na odkaz snadné nastavení. Na otevřené stránce uživatel určí rozsah IPv4 - adres pro vytvářenou síť. To lze provést automaticky stisknutím tlačítka Vygenerujte adresu sítě nebo ručně, zadáním do příslušného pole síťové masky sítě CIDR.
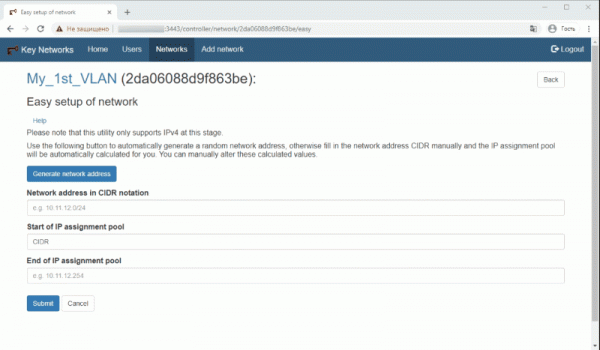
Po potvrzení úspěšného zadání dat je nutné se vrátit na stránku se seznamem sítí pomocí tlačítka Zpět. Na této úrovni lze považovat základní nastavení sítě za dokončené.
Připojení uzlů sítě
- Nejdříve je třeba na uzel, který chce uživatel připojit k síti, nainstalovat službu ZeroTier One.Co je ZeroTier One?ZeroTier One — služba pracující na noteboocích, stolních počítačích, serverech, virtuálních strojích a kontejnerech, která zajišťuje připojení k virtuální síti přes virtuální síťový port, podobně jako VPN klient. Po instalaci a spuštění služby se lze k virtuálním sítím připojit pomocí jejich 16místných adres. Každá síť vypadá jako virtuální síťový port v systému, který se chová jako běžný Ethernetový port.
Odkazy na distribuce a také příkazy pro instalaci lze nalézt na stránce výrobce. Spravovat nainstalovanou službu lze prostřednictvím terminálu příkazového řádku (CLI) s právy administrátora/root. Ve Windows/MacOS také pomocí grafického rozhraní. V Android/iOS pouze pomocí GUI. - Ověření úspěšnosti instalace služby:CLI:
zerotier-cli statusResult:
200 info ebf416fac1 1.4.6 ONLINE
GUI:Skutečnost, že aplikace funguje a že obsahuje řádek s Node ID s adresou uzlu.
- Připojení uzlu k síti:CLI:
zerotier-cli joinResult:
200 join OKGUI:
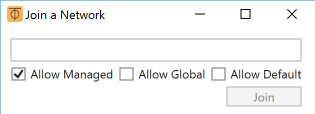
Webové aplikace kliknutím pravým tlačítkem myši na ikonu ZeroTier One v systémové liště a výběrem možnosti — Join Network.

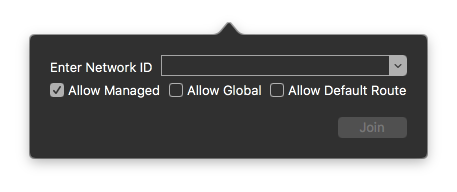
MacOS: Spusťte aplikaci ZeroTier One v menu bar, pokud ještě není spuštěna. Klikněte na ikonku ⏁ a vyberte Join Network.Android/iOS: + (ikona plus) v aplikaci

V zobrazeném poli zadejte uvedené v GUI síťového kontroléru ID sítě, a stiskněte Join / Add Network. - Přidělení IP adresy uzlu
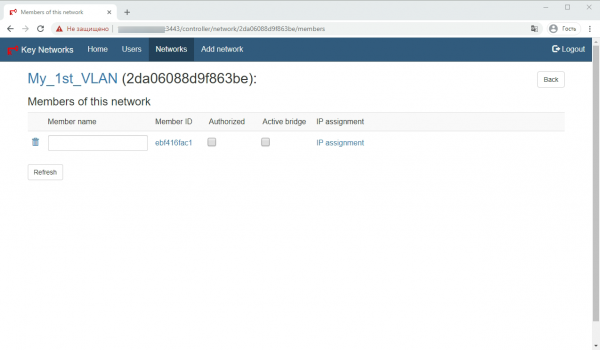
Nyní se vrátíme k síťovému kontroléru a na stránce se seznamem sítí přejdete na odkaz členové. Pokud jste na obrazovce viděli podobný obrázek — znamená to, že váš síťový kontrolér obdržel požadavek na potvrzení připojení k síti od připojovaného uzlu.
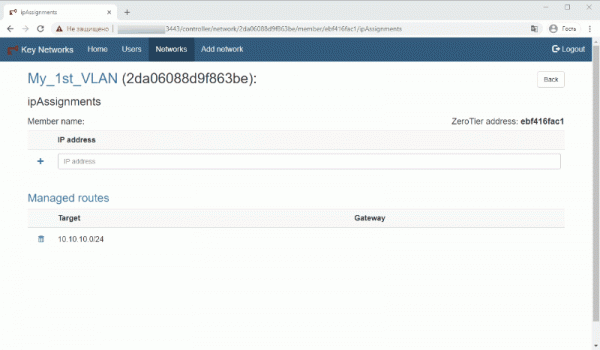
Na této stránce zatím necháme všechno tak, jak je, a přejdeme na odkaz Přiřazení IP přejděte na stránku cílového uzlu IP adresy:
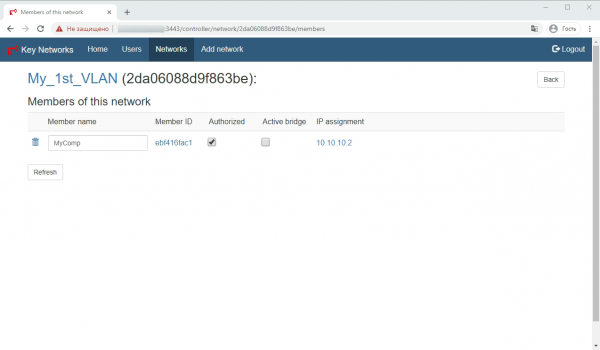
Po přidání adresy stiskněte tlačítko Zadní vrátíme se na stránku seznamu připojených uzlů a zadáme název — Název člena a zaškrtneme políčko pro autorizaci uzlu v síti — Autorizováno. Mimochodem, toto zaškrtávací políčko je velmi užitečné pro odpojení/připojení uzlu k síti později.
Uložíme změny kliknutím na tlačítko Obnovit. - Kontrola stavu připojení uzlu k síti:
Pro kontrolu stavu připojení na samotném uzlu proveďte:
CLI:zerotier-cli listnetworksResult:
200 seznam sítí
 200 seznam sítí 2da06088d9f863be Moje_první_VLAN be:88:0c:cf:72:a1 OK PRIVÁTNÍ ethernet_32774 10.10.10.2/24
GUI:Stav sítě by měl být OK
Pro připojení ostatních uzlů opakujeme operace 1-5 pro každý z nich.
Kontrola síťové konektivity uzlů
Dělám to pomocí příkazu ping na zařízení připojeném k síti, které v současnosti spravuji.
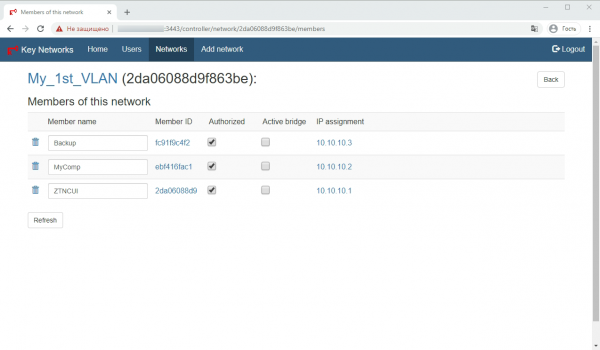
Na snímku obrazovky Web-GUI řadiče můžete vidět tři připojené uzly:
- ZTNCUI — 10.10.10.1 — můj síťový řadič s GUI — VDS v jednom z datových center ProHoster. Pro běžné použití není nutné ho přidávat do sítě, ale udělal jsem to, protože chci zamezit přístupu k webovému rozhraní zvenčí. O tom více později.
- MyComp — 10.10.10.2 — můj pracovní počítač — fyzický PC
- Backup — 10.10.10.3 — VDS v jiném datovém centru.
Proto ze svého pracovního počítače kontroluji dostupnost ostatních uzlů příkazy:
ping 10.10.10.1Pingování 10.10.10.1 s 32 bajty dat:
Odpověď z 10.10.10.1: bajty=32 doba=14ms TTL=64
Odpověď z 10.10.10.1: bajty=32 doba=4ms TTL=64
Odpověď z 10.10.10.1: bajty=32 doba=7ms TTL=64
Odpověď z 10.10.10.1: bajty=32 doba=2ms TTL=64
Statistiky ping pro 10.10.10.1:
Pakety: Odesláno = 4, Přijato = 4, Ztraceno = 0 (0% ztráta),
Přibližné doby zpětné cesty v milisekundách:
Minimální = 2ms, Maximální = 14ms, Průměrná = 6ms
ping 10.10.10.3Odesílání paketu na 10.10.10.3 s velikostí 32 bajtů:
Odpověď z 10.10.10.3: bajty=32 čas=15ms TTL=64
Odpověď z 10.10.10.3: bajty=32 čas=4ms TTL=64
Odpověď z 10.10.10.3: bajty=32 čas=8ms TTL=64
Odpověď z 10.10.10.3: bajty=32 čas=4ms TTL=64
Statistiky ping pro 10.10.10.3:
Pakety: Odesláno = 4, Přijato = 4, Ztraceno = 0 (0% ztráta),
Přibližné doby zpětné cesty v milisekundách:
Minimální = 4ms, Maximální = 15ms, Průměrná = 7ms
Uživatel má právo používat další nástroje pro kontrolu dostupnosti uzlů v síti, jak vestavěné v OS, tak i jako NMAP, Advanced IP Scanner atd.
Skrytí přístupu k GUI síťového řadiče zvenčí.
Obecně lze snížit pravděpodobnost neoprávněného přístupu k VDS, na kterém se nachází můj síťový řadič, pomocí firewallu v osobním účtu ProHoster. Toto je spíše téma pro samostatný článek. Proto zde ukážu, jak zajistit přístup k GUI řadiče pouze z sítě, kterou jsem vytvořil v tomto článku.
K tomu je třeba se připojit přes SSH k VDS, na kterém se nachází řadič, a otevřít konfigurační soubor pomocí příkazu:
nano /opt/key-networks/ztncui/.envV otevřeném souboru, po řádku „HTTPS_PORT=3443“, který obsahuje adresu portu, na kterém je GUI zpřístupněno, musíte přidat další řádek s adresou, na které se GUI bude otevírat — v mém případě to je HTTPS_HOST=10.10.10.1.
Následně soubor uložím
Ctrl+C
 Y
 Enter
a vykonám příkaz:
systemctl restart ztncuiA hotovo, nyní je GUI mého síťového kontroléru přístupné pouze pro uzly sítě 10.10.10.0/24.
Na závěr
Na tomto místě chci ukončit první část praktického průvodce vytvářením virtuálních sítí na základě ZeroTier. Těším se na vaše komentáře.
Zatím, abych si zkrátil čas do publikace další části, ve které se podělím, jak spojit virtuální síť s fyzickou, jak uspořádat režim „road warrior“ a ještě pár věcí, navrhuji vám vyzkoušet vytvořit vlastní virtuální síť s pomocí privátního síťového kontroléru s GUI na základě VDS z tržiště na webu ProHoster. O to víc, že pro všechny nové klienty platí bezplatná zkušební doba — 3 dny!
P.S. Ano! Málem jsem zapomněl! Odebrání uzlu z sítě lze provést příkazem v CLI tohoto uzlu.
zerotier-cli leave200 leave OK
nebo příkazem Delete v GUI klienta na uzlu.
-> Úvod. Teoretická část. Inteligentní Ethernetový přepínač pro planetu Zemi
-> Praktický průvodce stavbou virtuálních sítí. Část 1
-> Praktický průvodce stavbou virtuálních sítí. Část 2

Zdroj: habr.com
